Защита сайта от кибератак: 10 шагов, которые стоит сделать
Это перевод. Язык оригинала: English. Читать оригинал
Содержание Разделов: 9
В наше цифровое время сайты играют ключевую роль и для бизнеса, и для частных лиц. Именно там мы общаемся, обмениваемся информацией и совершаем сделки. Но по мере роста зависимости от сайтов кибератаки становятся всё более острой проблемой. Хакеры постоянно находят новые способы взламывать сайты, красть данные и нарушать работу онлайн-сервисов. Владельцам сайтов и пользователям необходимо распознавать такие атаки и принимать меры, чтобы защитить свой онлайн-ресурс. В этой статье мы разберёмся, как устроены кибератаки на сайты, и расскажем, как организовать защиту сайта от них.
Что такое кибератака?
Кибератака: это умышленная злонамеренная попытка отдельных лиц, групп или организаций нарушить конфиденциальность, целостность или доступность компьютерных систем, сетей или цифровых данных. Обычно такие атаки проводятся с помощью набора методов и технологий, которые используют уязвимости и слабые места цифровых систем, чаще всего с целью украсть информацию, нарушить работу сервисов или причинить вред.
Опасны ли кибератаки?
Кибератаки крайне опасны. Они могут нанести серьёзный ущерб как в виде финансовых потерь, так и в виде вреда репутации человека или организации. В результате атак могут быть украдены конфиденциальные данные, совершено финансовое мошенничество, нарушена работа важных служб и даже поставлена под угрозу национальная безопасность. Кибератаки вредят и обычным людям, раскрывая их личные данные или лишая их приватности в сети. Кроме того, они могут парализовать работу компаний и государственных учреждений, что ведёт к серьёзным финансовым потерям и юридическим последствиям. Постоянно меняющийся характер киберугроз делает приоритетом кибербезопасность для людей и организаций: только так можно снизить эти риски.
Последствия кибератак
Последствия кибератак могут быть значительными и разноплановыми. Вот основные из них:
- Финансовые потери
Кибератаки могут привести к крупным финансовым потерям для частных лиц, компаний и организаций. Сюда входят прямая кража средств, мошеннические транзакции и расходы на восстановление систем и данных. - Утечки данных
Одно из самых частых последствий: утечки данных, при которых раскрываются конфиденциальные сведения, такие как личные данные, финансовые документы и интеллектуальная собственность. Это может привести к краже личности, финансовому мошенничеству и ущербу для репутации. - Ущерб репутации
Кибератаки могут подорвать репутацию людей и организаций. Клиенты и заказчики могут потерять доверие, если их данные окажутся скомпрометированы, а это означает потерю бизнеса и доверия. - Нарушение работы
Кибератаки могут нарушить ключевые бизнес-процессы, выведя из строя компьютерные системы, сети или онлайн-сервисы. Такой простой приводит к потере производительности и выручки. - Юридические и регуляторные последствия
Утечки данных и кибератаки часто влекут за собой юридические и регуляторные обязательства. Организации могут столкнуться со штрафами, судебными исками и юридической ответственностью за недостаточную защиту данных клиентов. - Кража интеллектуальной собственности
Киберпреступники могут охотиться за интеллектуальной собственностью, коммерческими тайнами или закрытой информацией, что ведёт к недобросовестной конкуренции и финансовым потерям. - Требования выкупа
При атаках с программами-вымогателями жертв могут заставить заплатить выкуп, чтобы вернуть доступ к данным или системам, и это тоже означает финансовые потери. - Угрозы национальной безопасности
Некоторые кибератаки, например направленные на критическую инфраструктуру или государственные системы, могут угрожать национальной безопасности. Они способны нарушить работу важных служб и систем. - Потеря доверия клиентов
Компании, пережившие кибератаки, рискуют потерять доверие и лояльность клиентов, а восстановить их бывает очень непросто. - Расходы на устранение последствий
Восстановление после кибератаки требует затрат на расследование инцидента, восстановление систем, внедрение мер безопасности и защиту от кражи личности для пострадавших. - Долгосрочные последствия
У некоторых кибератак последствия долгосрочные: утечки данных или уязвимости могут обнаружиться через месяцы или даже годы после самой атаки. - Эмоциональное воздействие
Люди, ставшие жертвами кибератак, могут испытывать стресс, тревогу и душевный дискомфорт из-за нарушения их приватности и безопасности.
В целом последствия кибератак показывают, как важны надёжные меры кибербезопасности и готовность снизить эти риски и их последствия.
Какие бывают 5 основных видов кибератак?
Кибератаки на сайты стали чаще и изощрённее, чем когда-либо. Хакеры нападают на сайты по разным причинам: ради финансовой выгоды, по политическим мотивам или просто ради острых ощущений от хаоса. К распространённым видам кибератак на сайты относятся:
- DDoS-атаки (Distributed Denial of Service)
При DDoS-атаке хакеры перегружают сайт избыточным трафиком, и он становится недоступным для обычных пользователей. Цель такой атаки: нарушить работу сайта, а это может привести к значительным финансовым потерям. - SQL-инъекция
При SQL-инъекции хакеры манипулируют базой данных сайта, внедряя вредоносный код в поля ввода. Это даёт им несанкционированный доступ к конфиденциальной информации или возможность изменять содержимое сайта. - Межсайтовый скриптинг (XSS)
XSS-атака происходит, когда хакеры внедряют вредоносные скрипты на доверенные сайты. Когда пользователи заходят на такие сайты, скрипты выполняются в их браузерах, позволяя хакерам красть данные, устанавливать вредоносное ПО или перенаправлять пользователей на вредоносные сайты. - Фишинг
Фишинговые атаки призваны обманом заставить пользователей раскрыть конфиденциальную информацию, например логины и пароли или данные банковских карт. Хакеры часто создают поддельные сайты, похожие на настоящие, и заманивают пользователей, чтобы те сами ввели личные данные. - Атаки с помощью вредоносного ПО
Такие атаки заключаются в заражении сайтов вредоносными программами. Затем они могут использовать уязвимости на компьютерах пользователей, красть данные или получать несанкционированный доступ к их системам.
Это лишь несколько примеров кибератак, с которыми сайты сталкиваются регулярно. Знать и понимать эти атаки: первый шаг к защите сайта и его пользователей.
Какие кибератаки встречаются чаще всего?
Распространённые кибератаки: это злонамеренные действия киберпреступников, цель которых: скомпрометировать компьютерные системы, сети и данные. Такие атаки могут привести к финансовым потерям, утечкам данных и ущербу для репутации человека или организации. Вот некоторые из них:
- Фишинг
Фишинговые атаки заключаются в том, чтобы обманом заставить людей раскрыть конфиденциальную информацию, например учётные данные или финансовые сведения, выдавая себя за надёжный источник по электронной почте, в соцсетях или на сайтах. - Вредоносное ПО
Вредоносное ПО (malware, от malicious software) включает вирусы, троянов, программы-вымогатели и шпионское ПО. Эти программы предназначены для проникновения в компьютерные системы и их повреждения или для кражи конфиденциальной информации. - Программы-вымогатели (ransomware)
Ransomware: это вид вредоносного ПО, который шифрует данные жертвы и требует выкуп за ключ расшифровки. Если выкуп не заплатить, данные жертвы могут быть потеряны навсегда. - Атаки типа «отказ в обслуживании» (DoS) и распределённые атаки (DDoS)
Такие атаки заваливают целевую систему или сеть избыточным трафиком, из-за чего она становится недоступной для пользователей. В DDoS-атаках одновременно действуют многие скомпрометированные устройства. - Атаки «человек посередине» (MitM)
При MitM-атаке злоумышленник перехватывает и, возможно, изменяет связь между двумя сторонами без их ведома. Это позволяет ему подслушивать конфиденциальную информацию. - SQL-инъекция
SQL-инъекции нацелены на сайты и приложения: во вводимые поля внедряется вредоносный SQL-код. В случае успеха злоумышленники получают несанкционированный доступ к базе данных и могут скомпрометировать данные пользователей. - Межсайтовый скриптинг (XSS)
XSS-атаки внедряют на сайты вредоносные скрипты, которые затем выполняются в браузерах других пользователей. Это позволяет злоумышленникам красть cookie, токены сессий и другие конфиденциальные данные. - Credential stuffing (подбор по украденным паролям)
При такой атаке киберпреступники используют ранее украденные логины и пароли, чтобы получить несанкционированный доступ ко многим учётным записям, ведь люди часто используют одни и те же пароли в разных сервисах. - Эксплойты нулевого дня (zero-day)
Уязвимости нулевого дня: это изъяны безопасности, о которых разработчик ПО ещё не знает. Кибератакующие используют их до того, как они будут закрыты или исправлены. - Социальная инженерия
Атаки социальной инженерии манипулируют людьми, чтобы те разглашали конфиденциальную информацию или совершали действия, нарушающие безопасность. Для этого могут использоваться такие приёмы, как претекстинг, приманка (baiting) или проникновение «на хвосте» (tailgating). - Атаки методом перебора (brute force)
При brute force атакующие пытаются получить доступ к системе или учётной записи, последовательно перебирая все возможные пароли, пока не найдут нужный. - Эксплуатация устройств IoT (Internet of Things)
По мере подключения всё большего числа устройств к интернету злоумышленники могут нацеливаться на уязвимые IoT-устройства, чтобы получить несанкционированный доступ к сетям или нарушить приватность пользователей. - Вредоносная реклама (malvertising)
Вредоносная реклама: это онлайн-объявления с вредоносным кодом. Переход по такой рекламе может привести к заражению вредоносным ПО или другим угрозам безопасности. - Подмена адреса электронной почты (email spoofing)
Злоумышленники используют подмену адреса отправителя, чтобы письмо выглядело так, будто оно пришло от надёжного источника. Это применяется для фишинга и других обманных целей. - Атаки на «водопое» (watering hole)
При такой атаке злоумышленники взламывают сайт, который часто посещает их целевая аудитория. Когда пользователи заходят на скомпрометированный сайт, они могут сами того не зная скачать вредоносное ПО или стать жертвами других атак.
Чтобы защититься от этих распространённых кибератак, людям и организациям стоит применять надёжные практики кибербезопасности: регулярно обновлять ПО, использовать сильные и уникальные пароли, обучать пользователей распознавать фишинг и внедрять меры сетевой безопасности.
3 крупнейшие кибератаки в мире
В мире, где всё взаимосвязано, кибератаки стали повсеместной угрозой для частных лиц, компаний и даже правительств. Такие атаки могут устроить настоящий хаос: они ведут к крупным финансовым потерям, ущербу для репутации и масштабным сбоям. Здесь мы рассмотрим три самые значительные кибератаки последнего времени, каждая из которых оставила неизгладимый след в мировой кибербезопасности.
- Атака программы-вымогателя WannaCry (2017):
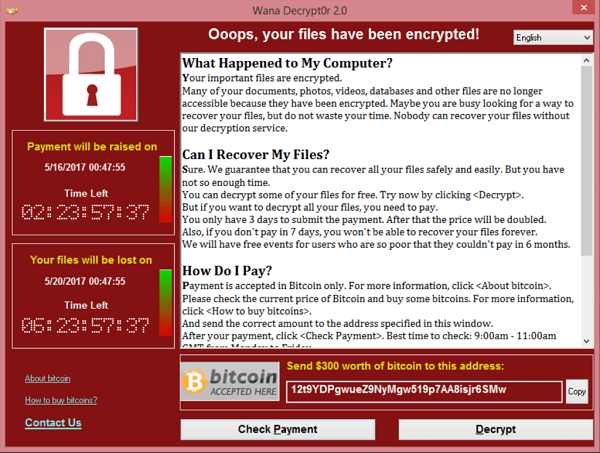
- Описание: атака WannaCry в мае 2017 года стала одной из самых известных кибератак в истории. Эта глобальная атака затронула более 150 стран и использовала уязвимость в операционных системах Microsoft Windows. Вредоносная программа шифровала данные на заражённых компьютерах, а затем требовала выкуп в биткоинах за ключ расшифровки.
- Последствия: атака имела далеко идущие последствия: она нарушила работу тысяч организаций, включая системы здравоохранения и государственные учреждения. Масштаб WannaCry показал, как важно своевременно обновлять и устанавливать исправления в программных системах, чтобы защититься от известных уязвимостей. Кроме того, она повысила осведомлённость о повсеместной угрозе атак с программами-вымогателями.
- Атака программы-вымогателя NotPetya (ExPetr) (2017):
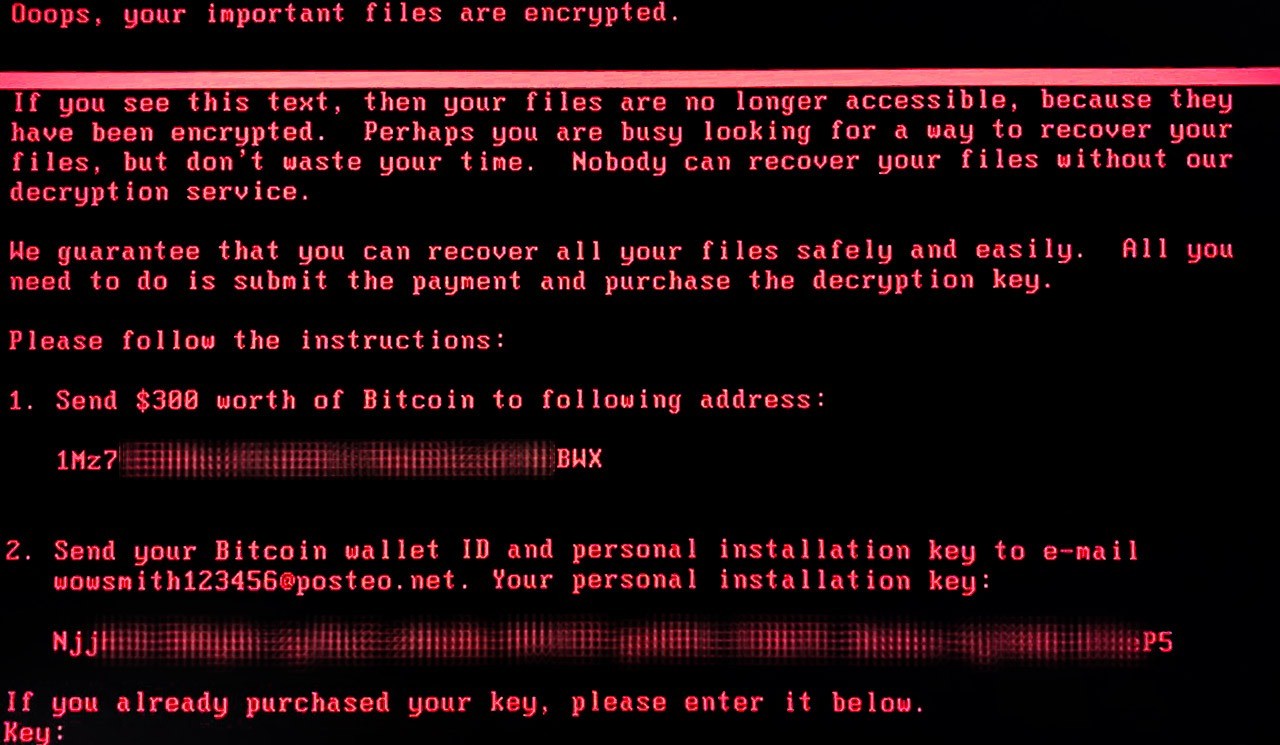
- Описание: в июне 2017 года атака NotPetya, известной также как ExPetr или Petya, потрясла мировое сообщество кибербезопасности. Сначала она была нацелена на Украину, но вредоносная программа быстро распространилась по всему миру. NotPetya шифровала файлы на заражённых системах и требовала выкуп за расшифровку. Однако многие считают, что главной целью было нанести масштабный ущерб, а не получить деньги.
- Последствия: NotPetya нарушила работу многих компаний по всему миру и привела к огромным финансовым потерям. Эта атака наглядно напомнила о необходимости надёжных практик кибербезопасности и эффективного управления обновлениями. Она также вызвала дискуссии о мотивах кибератак, которые выходят за рамки финансовой выгоды и включают геополитические и стратегические соображения.
- Утечка данных Equifax (2017):
- Описание: в сентябре 2017 года Equifax, одно из крупнейших кредитных бюро США, стало жертвой разрушительной утечки данных. Киберпреступники воспользовались уязвимостью в программном обеспечении веб-приложения компании, и в результате были раскрыты конфиденциальные личные данные около 147 миллионов человек.
- Последствия: утечка в Equifax имела далеко идущие последствия: пострадавшим грозили кража личности, финансовое мошенничество и другие злонамеренные действия. Инцидент привлёк внимание юристов и регуляторов, показал необходимость строгих мер защиты данных и вызвал споры о конфиденциальности данных и нормах кибербезопасности.
Эти кибератаки служат суровым напоминанием о постоянной угрозе киберпреступности и о необходимости неусыпной бдительности и мер кибербезопасности, чтобы защитить людей и организации от подобных масштабных атак.
Как организовать защиту сайта?
К счастью, есть шаги, которые помогут защитить сайт и снизить риск кибератак. Рассмотрите внедрение следующих мер:
- Обновляйте программное обеспечение
Регулярно обновляйте программное обеспечение сайта, включая системы управления контентом (CMS), плагины и темы. Обновления часто закрывают уязвимости безопасности и защищают сайт от возможных атак. - Используйте сильные и уникальные пароли
Убедитесь, что у всех учётных записей на вашем сайте сильные и уникальные пароли. Рекомендуйте пользователям выбирать пароли из букв, цифр и специальных символов, чтобы снизить риск атак методом перебора. - Используйте SSL-сертификаты (Secure Socket Layer)
SSL-сертификаты шифруют связь между сайтом и браузерами пользователей, обеспечивая конфиденциальность данных и защищая от таких атак, как прослушивание и перехват данных. - Регулярно делайте резервные копии сайта
Регулярно создавайте резервные копии файлов и баз данных сайта. В случае кибератаки вы сможете вернуть сайт в прежнее состояние без потери данных и функциональности. - Внедрите межсетевой экран для веб-приложений (WAF)
WAF работает как щит между сайтом и потенциальными злоумышленниками. Он отслеживает входящий трафик и блокирует подозрительные или вредоносные запросы, предотвращая такие атаки, как SQL-инъекции и XSS. - Обучайте пользователей
Учите пользователей сайта распознавать и избегать распространённых киберугроз, таких как фишинговые письма или подозрительные ссылки. Обучая их, вы создаёте дополнительный уровень защиты от возможных атак. - Отслеживайте трафик сайта
Регулярно следите за трафиком сайта и ищите необычные закономерности или подозрительную активность. Это помогает вовремя заметить возможные атаки и сразу принять меры. - Регулярно проводите тестирование на проникновение
Привлекайте специалистов для тестирования вашего сайта на проникновение. Такие тесты имитируют реальные атаки, чтобы выявить уязвимости, и дают рекомендации по повышению безопасности сайта. - Ограничивайте права пользователей
Давайте пользователям только те права, которые нужны для их задач. Ограничивая права, вы снижаете риск несанкционированного доступа или случайных внутренних угроз. - Будьте в курсе новостей
Следите за последними тенденциями и новостями в сфере кибербезопасности. Понимание того, как меняется ландшафт кибератак, позволяет вовремя адаптировать меры защиты сайта.
Лучшие поставщики услуг кибербезопасности (защита от кибератак)
В нашем всё более цифровом мире угроза кибератак нависает над частными лицами, компаниями и правительствами. Чтобы укрепить защиту от этих меняющихся угроз, многие обращаются к поставщикам услуг кибербезопасности (защита от кибератак), которые предлагают специализированный опыт и комплексную защиту.
- Symantec Corporation (теперь Broadcom)
- Описание: Symantec, теперь часть Broadcom, один из мировых тяжеловесов в области решений для кибербезопасности (защита от кибератак). Богатая история и широкий портфель услуг позволяют Symantec работать с самыми разными клиентами и защищать их от множества киберугроз. В предложение входят защита конечных устройств, аналитика угроз, облачная безопасность и сетевая безопасность.
- Ключевые возможности: арсенал Symantec включает продвинутые средства обнаружения угроз и реагирования на них, усиленные мерами защиты на основе машинного обучения. Кроме того, сеть Global Intelligence Network помогает клиентам опережать новые угрозы, и Symantec становится надёжным защитником от киберпротивников.
- McAfee
- Описание: McAfee, уважаемое имя в мире кибербезопасности, предлагает широкий спектр решений для частных лиц, компаний и государственных организаций. В него входят антивирусное ПО, защита конечных устройств, сетевая безопасность и услуги облачной безопасности. McAfee стала синонимом проактивных мер кибербезопасности, которые десятилетиями защищают пользователей.
- Ключевые возможности: набор решений McAfee включает аналитику угроз, поведенческую аналитику и надёжную облачную защиту. Вместе эти элементы создают мощную защиту от множества киберугроз, и пользователи могут уверенно чувствовать себя в цифровом мире.
- FireEye, Inc.
- Описание: FireEye, Inc. выделяется как компания по кибербезопасности, специализирующаяся на передовой аналитике угроз и защите. В набор её услуг входят обнаружение угроз, реагирование на инциденты и защита электронной почты (защита от кибератак). FireEye славится умением выявлять и нейтрализовать сложные целевые киберугрозы, которые могут обойти обычные меры безопасности.
- Ключевые возможности: сила FireEye в платформе аналитики угроз в реальном времени, которая даёт непревзойдённое представление о новых угрозах. Это позволяет организациям быстро и эффективно реагировать на кибератаки и улучшать общий уровень кибербезопасности.
- Palo Alto Networks
- Описание: Palo Alto Networks: ведущий поставщик решений для кибербезопасности нового поколения. В портфель входят защита межсетевыми экранами, облачная безопасность и услуги продвинутого предотвращения угроз. Компания известна инновационным подходом к кибербезопасности.
- Ключевые возможности: Palo Alto Networks предлагает продвинутые межсетевые экраны с детальным контролем над приложениями и угрозами. Их решения для облачной безопасности защищают современные облачные среды и хорошо подходят бизнесу, который осваивает облачные технологии.
- Trend Micro
- Описание: Trend Micro: глобальная компания в сфере кибербезопасности, предлагающая ряд услуг, включая защиту конечных устройств, сетевую защиту и облачную безопасность. Она сосредоточена на защите от меняющихся киберугроз с помощью современных решений.
- Ключевые возможности: услуги Trend Micro включают продвинутые средства обнаружения угроз и реагирования, а также решения для облачной безопасности, защищающие данные и приложения в облаке. Их решения подходят бизнесу любого размера.
- Check Point Software Technologies
- Описание: Check Point Software Technologies: компания по кибербезопасности, которая предлагает комплексные решения для предотвращения угроз. В предложение входят защита межсетевыми экранами, аналитика угроз и решения для мобильной безопасности.
- Ключевые возможности: решения Check Point для предотвращения угроз проактивно выявляют и блокируют киберугрозы по разным векторам атак. Они дают аналитику угроз в реальном времени, чтобы организации были в курсе новых угроз.
Эти поставщики услуг кибербезопасности (защита от кибератак) известны своей приверженностью защите людей и организаций от киберугроз. Их предложения охватывают широкий спектр мер безопасности: от традиционных антивирусных решений до продвинутой аналитики угроз и средств реагирования на инциденты, обеспечивая комплексную защиту в постоянно меняющемся ландшафте угроз.
Заключение
Кибератаки на сайты, это реальная и растущая угроза в современном цифровом мире. Зная распространённые виды атак и применяя проактивные меры безопасности, вы сможете обеспечить защиту сайта и его пользователей от возможного вреда. Подчёркивайте важность кибербезопасности (защита от кибератак) для своей команды и пользователей и сохраняйте бдительность, защищая свой онлайн-ресурс. Помните: профилактика и готовность, ключ к противодействию кибератакам!

Автор
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
Все статьи автора arief zufar