SSL сертификат для сайта: что такое SSL и TLS и зачем они нужны
Это перевод. Язык оригинала: English. Читать оригинал

Содержание Разделов: 37
- Что такое SSL и TLS
- Что такое SSL?
- Что такое TLS?
- Разница между SSL и TLS
- SSL (Secure Sockets Layer)
- TLS (Transport Layer Security)
- Итоги: SSL и TLS
- Преимущества SSL и TLS
- Преимущества SSL
- Преимущества TLS
- Зачем использовать SSL/TLS
- Каким сервисам нужны SSL и TLS?
- Интернет-магазины
- Финансовые и банковские сервисы
- Медицинские сайты и порталы пациентов
- Почтовые сервисы
- Социальные сети
- Страницы входа и сайты с членством
- Государственные сайты и порталы госуслуг
- Блоги и информационные сайты
- Последствия отказа от SSL и TLS
- Утечки данных и взломы
- Потеря доверия пользователей
- Уязвимость к атакам «человек посередине» (MITM)
- SEO-санкции и более низкие позиции в поиске
- Несоответствие стандартам и нормам безопасности
- Предупреждения браузера и сигналы безопасности
- Повышенный риск фишинга и мошенничества
- Как получить бесплатный SSL/TLS
- Let’s Encrypt
- Cloudflare SSL
- ZeroSSL
- Рекомендуем для максимальной безопасности
- DigiCert
- Sectigo (ранее Comodo)
- GlobalSign
- Заключение
В современном цифровом мире защита данных в сети важна как никогда. Две ключевые технологии безопасности сайтов: SSL (Secure Sockets Layer) и TLS (Transport Layer Security). Разберёмся, что это такое, зачем они нужны и как начать их использовать. Если вы думаете об SSL сертификате для сайта, с этого стоит начать.
Что такое SSL и TLS
Итак, давайте разберёмся с SSL и TLS: это две технологии, которые делают интернет безопаснее. Даже если вы не технический специалист, эти термины стоит знать. По сути, это щиты, которые защищают наши данные в сети.
Что такое SSL?
SSL (Secure Sockets Layer) - это протокол, созданный для защиты информации, передаваемой через интернет. Его разработала компания Netscape в 1990-х годах как один из первых способов защитить данные в сети. Тогда безопасность в интернете была новой идеей. SSL заложил основу онлайн-защиты, которую мы теперь считаем стандартом.
Вот как работает SSL:
- Шифрование: SSL берёт конфиденциальные данные, например номера банковских карт или пароли, и превращает их в код. Этот код не может прочитать никто, кроме предполагаемого получателя.
- Аутентификация: SSL позволяет убедиться, что вы действительно подключаетесь к нужному сайту. Он мешает мошенникам выдавать себя за этот сайт. Так он защищает от атак «человек посередине», когда кто-то пытается перехватить ваши данные.
- Целостность данных: SSL не даёт подменить отправленные и полученные данные. Если изменить хотя бы один бит информации, SSL это заметит и предупредит вас.
Со временем SSL прошёл через несколько версий: SSL 1.0, 2.0 и 3.0. Однако хакеры нашли способы использовать их уязвимости. Поэтому SSL в итоге был заменён. Термин «SSL» используется до сих пор. Хотя технически SSL устарел, так по привычке называют защищённые интернет-соединения.
Что такое TLS?
TLS (Transport Layer Security) - это усовершенствованная и более безопасная версия SSL. После обнаружения уязвимостей в SSL появился TLS, чтобы закрыть эти пробелы. Сегодня TLS - стандартный протокол защищённой связи.
Чем TLS лучше SSL:
- Более стойкое шифрование: TLS поддерживает новые, более надёжные алгоритмы шифрования, которые хакерам сложнее взломать.
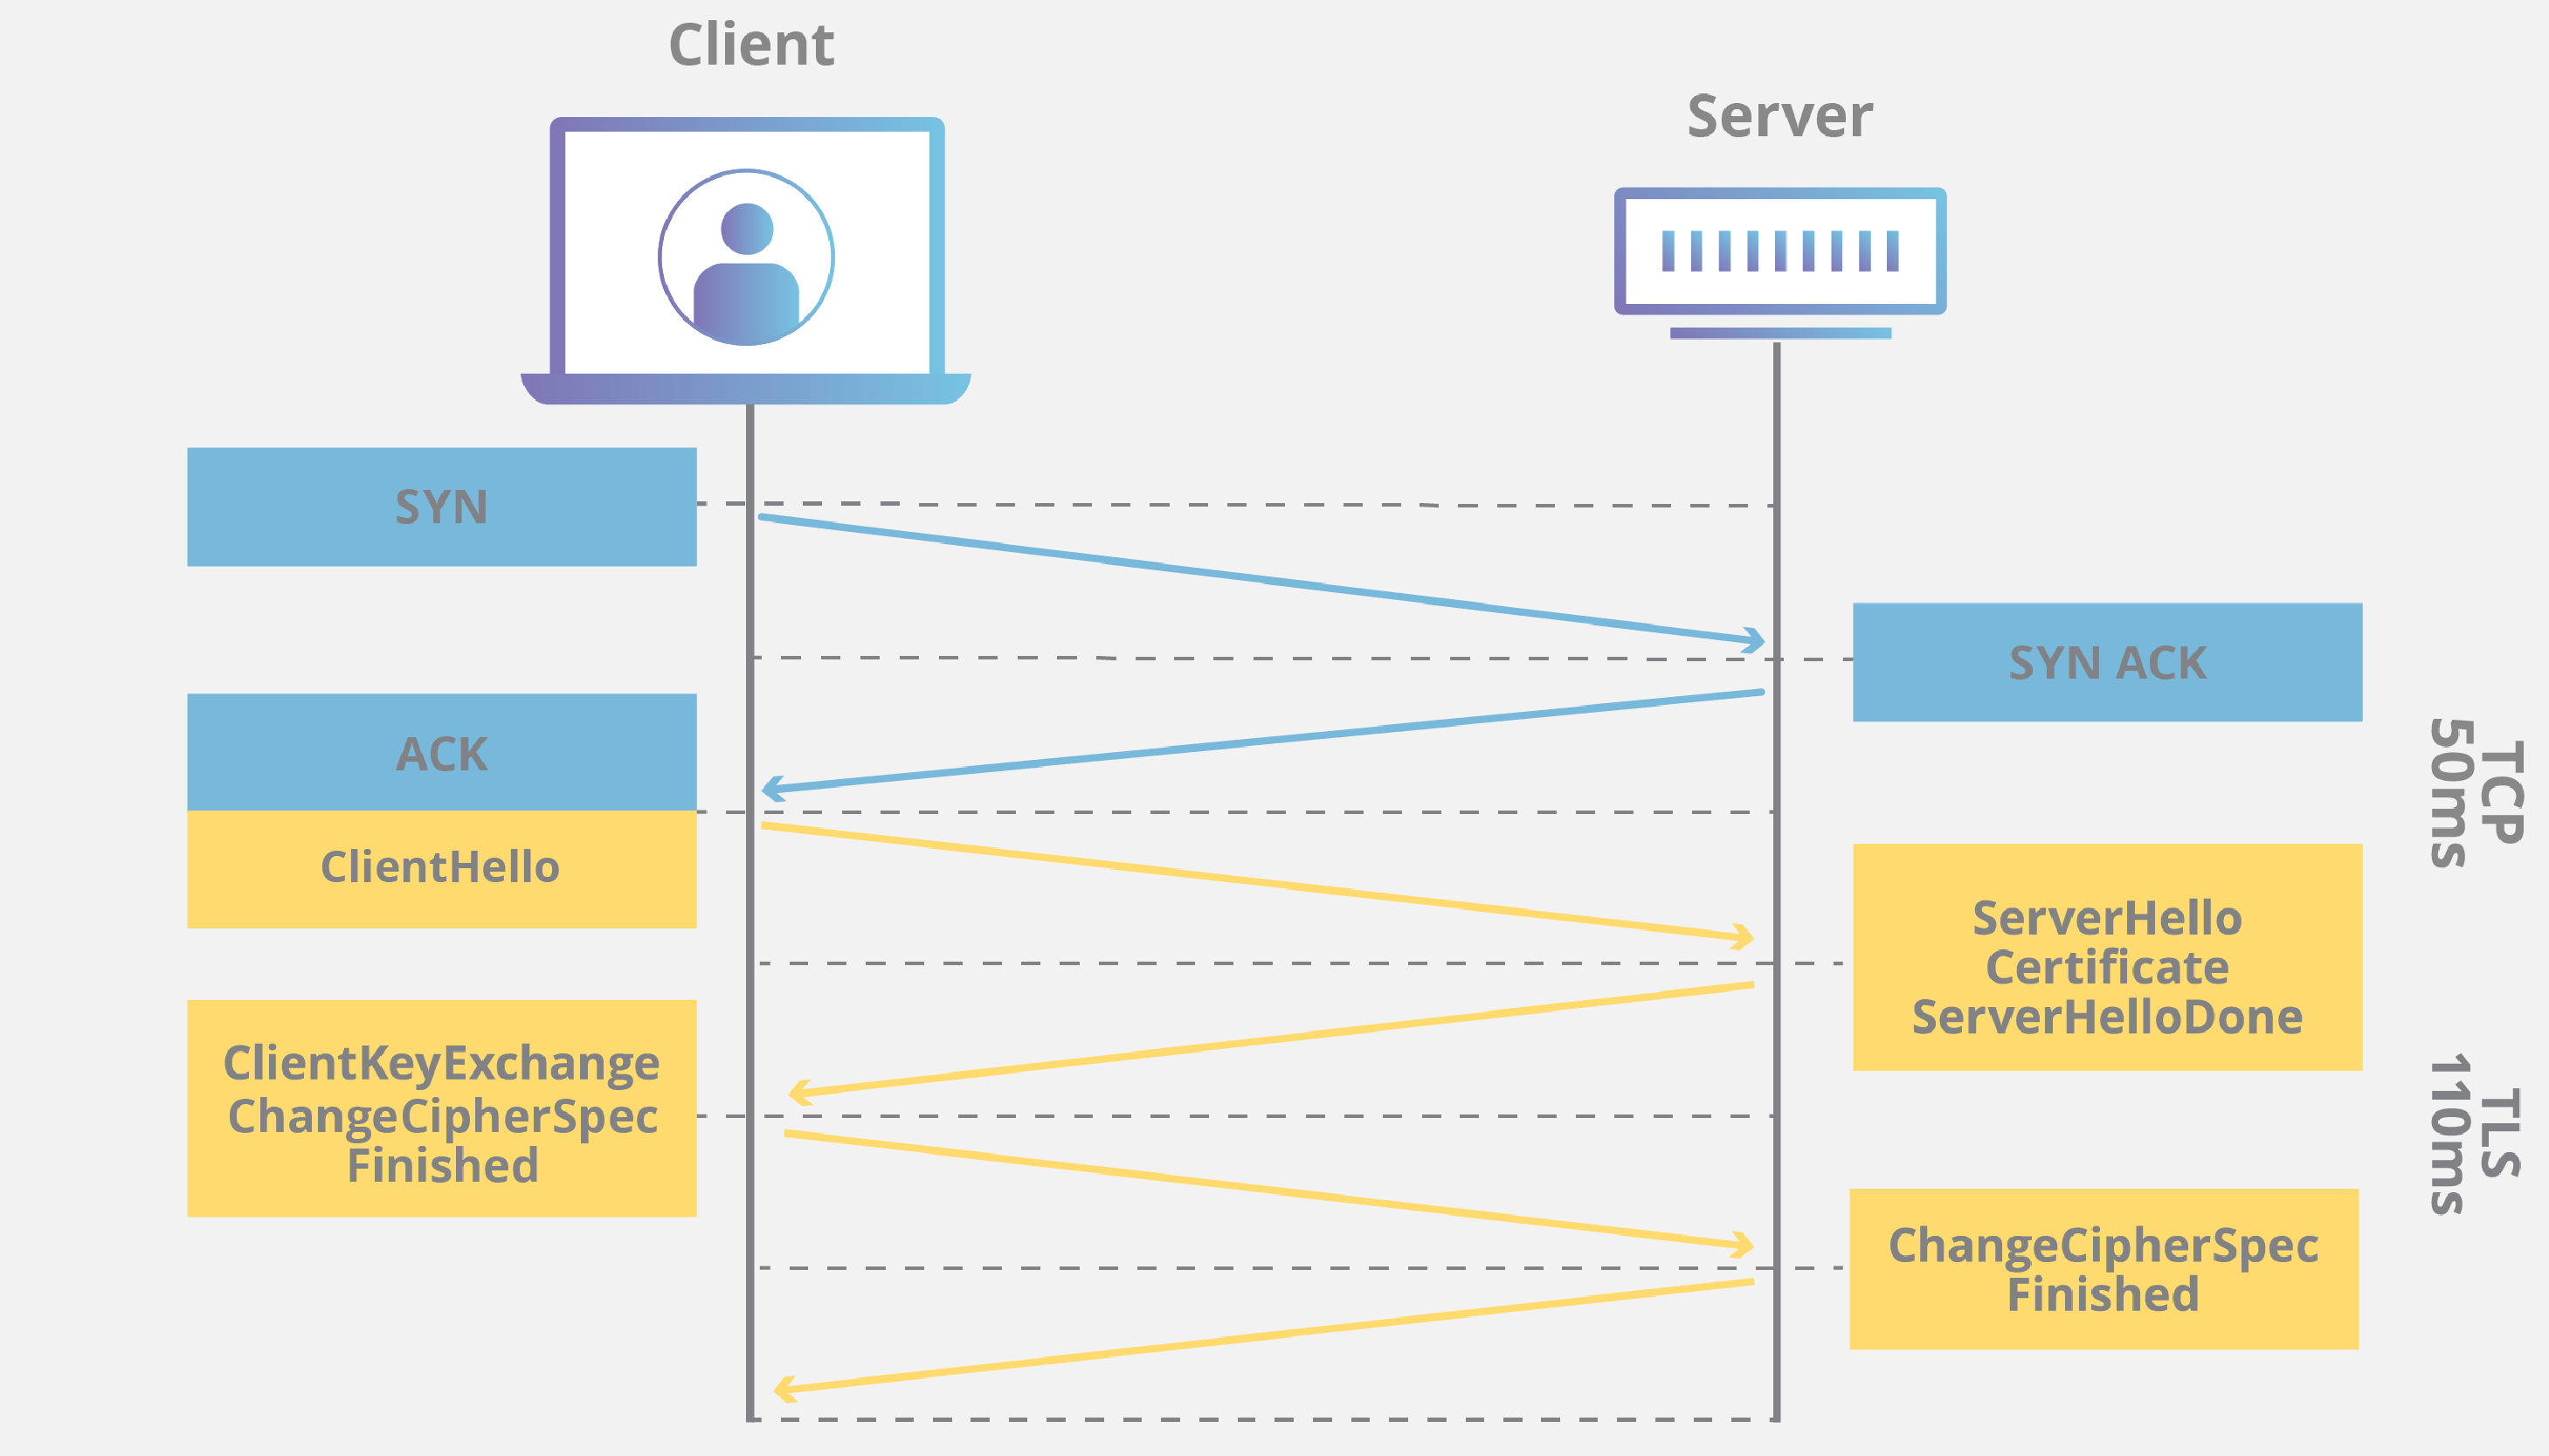
- Улучшенный протокол рукопожатия: когда пользователь подключается к сайту, он проходит процедуру, которая называется «рукопожатие» (handshake), чтобы установить защищённое соединение. В TLS она улучшена: работает быстрее и безопаснее, чем в SSL.
- Поддержка современных мер безопасности: TLS допускает, например, Perfect Forward Secrecy (PFS). Эта технология гарантирует, что даже если кто-то каким-то образом получит один ключ шифрования, он не сможет расшифровать прошлые сеансы связи.
У TLS тоже есть версии: TLS 1.0, 1.1, 1.2 и, наконец, TLS 1.3, самая новая и самая безопасная.

Разница между SSL и TLS
Важно понимать SSL и TLS как два уровня защиты в интернете, но чем они всё-таки отличаются? Объясним различия простым языком, начав с основ.
SSL (Secure Sockets Layer)
SSL - это первый протокол для защиты данных в вебе. Считайте его «первым поколением» защищённых интернет-соединений. Когда SSL появился в 1990-х, он стал революцией, но у него были и ограничения. По мере того как хакеры становились изобретательнее, слабости SSL проявлялись всё отчётливее. Со временем эксперты поняли, что SSL нужно усиливать.
Главное об SSL:
- Устаревшие стандарты шифрования: SSL использует старые стандарты шифрования, более уязвимые для атак, поэтому сегодня его в основном считают устаревшим.
- Меньше функций безопасности: в SSL нет части современных защитных механизмов TLS, например продвинутых протоколов рукопожатия (первоначальной настройки соединения) и методов шифрования.
- Более низкая скорость: SSL устанавливает защищённые соединения чуть медленнее, то есть на безопасное подключение к сайту уходит больше времени.
- Версии: у SSL было несколько версий, но к SSL 3.0 стало ясно, что протокол исчерпал свои возможности в плане безопасности.
Итак, SSL сыграл решающую роль в развитии онлайн-безопасности, но из-за устаревшей структуры ему понадобилась замена.
TLS (Transport Layer Security)
TLS - это улучшенный протокол, который заменил SSL. Это «следующее поколение» онлайн-защиты: многие исходные идеи SSL сохранены, но технологии намного лучше и современнее. Сегодня, когда мы говорим о защищённых интернет-соединениях, на самом деле работает TLS, хотя «SSL» по-прежнему используют как общее название.
Главное о TLS:
- Более стойкое шифрование: TLS использует обновлённые, более сложные методы шифрования, которые хакерам намного труднее взломать. С каждой новой версией TLS (сейчас это TLS 1.3) стандарты шифрования улучшаются, и защита растёт.
- Лучший протокол рукопожатия: в TLS «рукопожатие» (первоначальная настройка защищённого соединения между клиентом и сервером) эффективнее. Оно быстрее и безопаснее, чем в SSL, поэтому защищённые страницы загружаются быстрее.
- Дополнительные функции безопасности: в TLS есть современные механизмы, например Perfect Forward Secrecy (PFS): даже если злоумышленник получит один ключ шифрования, он не сможет открыть прошлые или будущие сеансы.
- Версии: TLS тоже обновлялся со временем, и самая свежая версия, TLS 1.3, самая безопасная и эффективная.
Коротко говоря, TLS сохраняет главную цель SSL, то есть создание защищённых зашифрованных соединений, но улучшает её: соединения быстрее, шифрование сильнее, а поддержка современных практик безопасности лучше.
Итоги: SSL и TLS
- SSL: первый протокол защищённого соединения; использует старое шифрование и сегодня в основном устарел из-за уязвимостей.
- TLS: усовершенствованный протокол, который развивает идеи SSL, но даёт более стойкое шифрование, более быструю установку соединения и дополнительные функции защиты от современных угроз.
Поэтому, когда вы видите «SSL» или «https», знайте: скорее всего, соединение защищает именно TLS, хотя «SSL» осталось привычным названием защищённых соединений.
Преимущества SSL и TLS
Когда мы говорим об SSL и TLS, речь не просто о технических терминах: они дают реальную практическую пользу каждому, кто пользуется интернетом. Посмотрим, чем ценен каждый из этих протоколов. SSL был базовым уровнем, а TLS стал его улучшенной версией.
Преимущества SSL
SSL (Secure Sockets Layer) принёс многое, когда появился. Хотя сегодня он устарел, понимание его главных достоинств помогает увидеть, почему он так изменил безопасность в интернете.
- Базовое шифрование для защиты данных: SSL шифрует данные, которые передаются между браузером пользователя и сервером сайта. Конфиденциальная информация, такая как данные банковской карты, пароли и личные сведения, превращается в нечитаемый код и защищена от посторонних глаз.
- Базовая аутентификация: SSL позволяет сайтам подтвердить свою подлинность, чтобы пользователи были уверены, что подключаются к настоящему сайту, а не к подделке или вредоносной копии.
- Больше доверия пользователей: когда SSL был стандартом, «https» и значок замка успокаивали людей: сайт защищён. Уже тогда это повышало доверие, что особенно важно для интернет-магазинов и онлайн-банков.
- Основа современной безопасности: SSL проложил путь более совершенным протоколам, таким как TLS. Создав базовый уровень шифрования, SSL задал стандарт, которому теперь следуют все защищённые веб-соединения.
Преимущества TLS
TLS (Transport Layer Security) - это более сильный и умный преемник SSL. Он сохраняет всё лучшее от SSL и добавляет уровни защиты, чтобы данные были ещё надёжнее. Поскольку сегодня используется именно TLS, мы обычно видим на практике его преимущества в защищённых соединениях.
- Более стойкое современное шифрование: TLS использует обновлённые и более сложные алгоритмы шифрования, чем SSL. Это позволяет защитить данные от более широкого круга современных атак. Каждая новая версия TLS улучшает методы шифрования, а TLS 1.3 сейчас самая новая и самая безопасная.
- Расширенная аутентификация: TLS развивает базовую проверку подлинности в SSL и гарантирует, что соединение действительно устанавливается между нужными клиентом и сервером. Это добавляет ещё один уровень доверия, особенно там, где важна целостность данных, например на финансовых и медицинских сайтах.
- Выше скорость и эффективность: благодаря оптимизированному «рукопожатию» (первоначальной настройке защищённого соединения) TLS устанавливает защищённые соединения быстрее, чем SSL. Это значит, что защищённые страницы загружаются быстрее, а работа пользователя удобнее.
- Perfect Forward Secrecy (PFS): в TLS есть такие механизмы, как PFS. Они гарантируют, что даже при компрометации ключа шифрования его нельзя использовать, чтобы открыть прошлые или будущие сеансы. Данные остаются в большей безопасности даже в редком случае взлома.
- Широкая совместимость с устройствами и браузерами: поскольку TLS - современный стандарт, он совместим почти со всеми браузерами и устройствами, поэтому соединение защищено независимо от того, как пользователи заходят на ваш сайт.
- Соответствие требованиям безопасности: TLS помогает сайтам выполнять новейшие нормы безопасности и защиты данных, такие как GDPR в Европе и HIPAA в здравоохранении, которые требуют от компаний сильного шифрования для защиты данных пользователей.
Зачем использовать SSL/TLS
SSL/TLS нужен не только интернет-магазинам и финансовым организациям. Любой сайт, который собирает данные, предлагает вход в аккаунт или поддерживает онлайн-платежи, должен его использовать. Даже блоги и информационные сайты выигрывают, потому что обеспечивают безопасный просмотр. Оба протокола, SSL и TLS, играют важную роль в безопасности интернета. Когда вы видите «https» в адресной строке браузера («s» означает «secure», то есть «защищённый»), это значит, что сайт защищён SSL/TLS. Такая защита шифрует конфиденциальную информацию, и хакерам сложнее получить к ней доступ и подменить её. К тому же защищённые соединения повышают доверие, и люди охотнее взаимодействуют с вашим сайтом.
Одним словом, SSL и TLS необходимы, чтобы онлайн-общение оставалось частным и защищённым. SSL дал старт, а TLS взял эстафету и обеспечил ещё лучшую защиту. Так что хотя мы часто говорим «SSL», имея в виду «TLS», именно TLS сегодня защищает нас в интернете.
Каким сервисам нужны SSL и TLS?
SSL и TLS нужны не только интернет-магазинам и банкам: они необходимы в самых разных онлайн-сервисах. Эти протоколы защищают конфиденциальную информацию и убеждают пользователей, что их данные в безопасности. Вот где SSL и TLS особенно важны и почему.
Интернет-магазины
Для любого интернет-магазина SSL и TLS обязательны. Покупая онлайн, клиенты вводят конфиденциальные данные: номера банковских карт, платёжные адреса, личную информацию. SSL/TLS шифрует эти данные, защищает их от хакеров и предотвращает утечки. К тому же значок замка в адресной строке убеждает покупателей, что сайту можно доверять, а для продаж это крайне важно.
Главные преимущества для интернет-магазинов:
- Защищает данные банковских карт и платежей.
- Повышает доверие и уверенность клиентов.
- Часто требуется платёжными системами для соответствия стандартам.
Финансовые и банковские сервисы
Онлайн-банкинг, биржевая торговля и другие финансовые сервисы работают с крайне конфиденциальными данными. Для таких сайтов SSL и TLS обязательны: риск утечки высок, а последствия могут быть тяжёлыми. Благодаря сильному шифрованию эти сервисы защищают и финансовую информацию пользователей, и данные их счетов.
Главные преимущества для финансовых сервисов:
- Защищает данные счетов, транзакции и личную информацию.
- Необходим для соблюдения требований регуляторов (например, PCI-DSS для безопасности платёжных карт).
- Формирует доверие, которое критично в финансовой сфере.
Медицинские сайты и порталы пациентов
Медицинские сервисы, особенно с порталами пациентов, работают с очень конфиденциальными личными и медицинскими данными. SSL и TLS необходимы для соблюдения законов о конфиденциальности данных, таких как HIPAA в США, который требует защищать информацию о пациентах. Эти протоколы помогают сохранить в тайне медицинские карты, результаты анализов и личные сведения о здоровье.
Главные преимущества для медицинских сервисов:
- Защищает данные пациентов и медицинские карты.
- Помогает соблюдать закон, например HIPAA.
- Повышает доверие пациентов к онлайн-сервисам здравоохранения.
Почтовые сервисы
Люди отправляют по электронной почте личную, а иногда и конфиденциальную информацию. Почтовым сервисам нужен SSL/TLS, чтобы защитить эту переписку. Многие почтовые провайдеры используют SSL/TLS для шифрования писем при отправке и получении, что мешает третьим лицам их перехватить.
Главные преимущества для почтовых сервисов:
- Не даёт посторонним получить доступ к содержимому писем.
- Защищает данные для входа в почтовые аккаунты.
- Снижает риск утечки данных и кражи личности.
Социальные сети
Социальные сети хранят огромный объём личных данных: профили пользователей, сообщения и сведения о местоположении. SSL и TLS необходимы, чтобы эти соединения оставались защищёнными. Большинство платформ шифруют действия пользователей, чтобы защитить личные сообщения, данные для входа и личную информацию, которой обмениваются люди.
Главные преимущества для социальных сетей:
- Защищает данные пользователей и личную переписку.
- Не даёт хакерам перехватить данные для входа.
- Повышает доверие пользователей, обеспечивая безопасность платформы.
Страницы входа и сайты с членством
Любому сайту со страницей входа или закрытым доступом нужен SSL/TLS, чтобы защитить учётные данные пользователей. Это касается всего: от форумов до образовательных платформ с личными кабинетами. Защита логинов и паролей критична: если их украдут, это может привести к несанкционированному доступу к конфиденциальным данным.
Главные преимущества для сайтов со входом и членством:
- Защищает логины, пароли и данные сеанса.
- Снижает риск несанкционированного доступа.
- Повышает доверие пользователей, которым нужно входить в аккаунт, чтобы получить доступ к материалам.
Государственные сайты и порталы госуслуг
Государственные сайты часто работают с самой разной конфиденциальной информацией: от налоговых данных до заявлений на социальные услуги. SSL и TLS необходимы, чтобы данные граждан оставались защищёнными при онлайн-взаимодействии с государственными порталами.
Главные преимущества для государственных сайтов:
- Защищает конфиденциальные данные граждан.
- Помогает соблюдать требования безопасности.
- Формирует доверие общества к цифровым госуслугам.
Блоги и информационные сайты
Даже если блоги и сайты с контентом напрямую не работают с конфиденциальной информацией, SSL/TLS всё равно полезен. Google отдаёт предпочтение HTTPS-сайтам в поисковой выдаче, поэтому SSL/TLS может улучшить SEO. Кроме того, браузеры могут помечать сайты без HTTPS как «небезопасные», и это отпугивает посетителей.
Главные преимущества для блогов и информационных сайтов:
- Улучшает SEO и позиции в поисковой выдаче.
- Показывает посетителям, что сайту можно доверять.
- Избавляет от предупреждений браузера о незащищённом сайте.
Последствия отказа от SSL и TLS
Без SSL/TLS сайты уязвимы для утечек данных, кражи личности и других кибератак. Это может навредить вашей репутации, снизить доверие клиентов и привести к штрафам, если вы работаете с регулируемыми данными. Посетители тоже могут уходить с сайта, заметив, что он не защищён. Когда сайты и сервисы пренебрегают SSL и TLS, они оставляют свои данные и своих пользователей без защиты. От кражи данных до потери доверия: последствия могут быть серьёзными. Разберём, к чему может привести отказ от SSL и TLS.
Утечки данных и взломы
Без SSL и TLS информация, которая передаётся между браузером пользователя и сервером, не зашифрована и открыта. Если кто-то перехватит данные, он прочитает их без всяких препятствий. Хакеры легко получают доступ к конфиденциальной информации, такой как пароли, данные банковских карт и личные данные, что приводит к крупной утечке.
Возможные последствия:
- Кража данных банковских карт: без шифрования платёжные данные находятся под большой угрозой.
- Кража личности: хакеры могут собрать личную информацию и использовать её, чтобы выдавать себя за пользователей.
- Потеря конфиденциальных данных: это может ударить и по бизнесу, и по клиенту, вызвав финансовые потери и ущерб репутации.
Потеря доверия пользователей
Люди разбираются в онлайн-безопасности лучше, чем когда-либо. Если пользователь заходит на сайт и видит в браузере пометку «Не защищено», он, скорее всего, не станет продолжать. Без SSL и TLS ваш сайт быстро теряет доверие, а потенциальные клиенты могут испугаться ещё до того, как начнут с ним работать.
Возможные последствия:
- Меньше уверенности у клиентов: люди могут не решаться оставить личные данные или совершить покупку.
- Больше отказов: посетители могут сразу уйти, заметив, что на сайте нет защиты.
- Долгосрочный ущерб репутации: негативные отзывы могут отбить у других желание заходить на ваш сайт, и вернуть доверие будет трудно.
Уязвимость к атакам «человек посередине» (MITM)
Атака «человек посередине» (Man-in-the-Middle, MITM) происходит, когда злоумышленник тайно перехватывает, а иногда и изменяет общение между двумя сторонами. Без SSL или TLS такие атаки становятся значительно проще, поскольку передаваемые данные не зашифрованы. Это может привести к компрометации данных для входа, подмене сообщений и даже мошенническим транзакциям.
Возможные последствия:
- Компрометация данных для входа: злоумышленники могут перехватить логины и пароли и получить несанкционированный доступ.
- Изменение информации: хакеры могут подменять данные, что способно привести к дезинформации или финансовому мошенничеству.
- Раскрытие конфиденциальных данных: это может повлечь юридическую ответственность, особенно если раскрыта чувствительная информация.
SEO-санкции и более низкие позиции в поиске
Google и другие поисковые системы отдают приоритет защищённым сайтам. Сайты без SSL или TLS часто ранжируются ниже в результатах поиска. Это не мелочь: возможно заметное падение органического трафика, которое влияет на общую видимость сайта и рост бизнеса.
Возможные последствия:
- Более низкие позиции в поиске: незащищённые сайты могут опускаться в выдаче, и видимость падает.
- Снижение трафика: меньшая видимость означает меньше посетителей и, возможно, меньше клиентов.
- Упущенные возможности роста: плохие позиции подрывают доверие к сайту и усложняют конкуренцию в сети.
Несоответствие стандартам и нормам безопасности
В таких отраслях, как здравоохранение, финансы и электронная коммерция, SSL и TLS не просто желательны: их требует закон. Нормы вроде GDPR, PCI-DSS и HIPAA предписывают сильное шифрование для защиты конфиденциальной информации пользователей. Отказ от SSL и TLS может привести к нарушению требований, а значит, к штрафам, искам и другим юридическим проблемам.
Возможные последствия:
- Крупные штрафы и санкции: регуляторы могут налагать значительные штрафы за несоблюдение требований.
- Юридические проблемы: утечки незащищённых данных могут обернуться исками, особенно если затронуты данные клиентов.
- Ущерб деловым отношениям: партнёры и поставщики могут не захотеть работать с компаниями, которые не соблюдают требования, и это мешает росту.
Предупреждения браузера и сигналы безопасности
Современные браузеры, такие как Chrome, Firefox и Safari, показывают предупреждения, когда пользователь пытается зайти на сайт без SSL или TLS. Эти предупреждения яркие, хорошо заметные и часто останавливают посетителей. Значит, без SSL/TLS ваш сайт могут пометить как «Не защищено», что серьёзно вредит его репутации и отпугивает посетителей.
Возможные последствия:
- Меньше посетителей: многие не пойдут дальше предупреждения о безопасности, и вы теряете потенциальный трафик.
- Ущерб имиджу бренда: сайт с пометкой «Не защищено» заставляет компанию выглядеть ненадёжной.
- Потеря дохода: для интернет-магазинов это напрямую влияет на продажи и конверсию.
Повышенный риск фишинга и мошенничества
Без SSL/TLS злоумышленникам проще создавать фишинговые сайты, которые копируют настоящий. Так они могут обманом заставить пользователей ввести свои данные, например логин, пароль или данные банковской карты. Когда SSL и TLS на месте, пользователи легко понимают, что находятся на защищённом сайте, по «https» и значку замка в адресной строке.
Возможные последствия:
- Кража данных пользователей: фишинговые сайты ведут к краже личной информации и данных для входа.
- Ущерб репутации бренда: если фишинговые сайты нацелены на клиентов компании, это вызывает недоверие.
- Финансовые потери: фишинговые атаки могут привести к потере дохода, если пользователи попадутся на мошенничество.
Как получить бесплатный SSL/TLS
Получить SSL и TLS сертификаты бесплатно сегодня проще, чем когда-либо. Ведёте ли вы блог, интернет-магазин или просто хотите защищённые соединения, есть отличные варианты, которые добавляют безопасность без лишних расходов. Вот пошаговое руководство, как начать, если вам нужен бесплатный SSL сертификат для сайта.
Let’s Encrypt
Let’s Encrypt - один из самых популярных провайдеров бесплатных SSL и TLS сертификатов. Это некоммерческая организация, которая бесплатно выдаёт сертификаты с проверкой домена. Let’s Encrypt широко распространён и поддерживается большинством крупных хостинг-провайдеров и платформ для сайтов.
Как начать работу с Let’s Encrypt:
- Выберите хостинг-провайдера: у многих хостеров есть прямая интеграция с Let’s Encrypt, и SSL можно установить в несколько кликов из панели хостинга. Проверьте в настройках хостинга, поддерживается ли он.
- Используйте Certbot: если хостинг не поддерживает автоматическую установку, можно воспользоваться Certbot, инструментом от Let’s Encrypt, который автоматизирует получение и продление сертификатов. Понадобится доступ к серверу, а Certbot проведёт вас через настройку.
- Автоматическое продление: сертификаты Let’s Encrypt действуют 90 дней, но их можно продлевать автоматически с помощью инструментов вроде Certbot. Так ваш SSL всегда актуален, и не нужно следить за сроком действия.
Главные преимущества Let’s Encrypt:
- 100% бесплатно: сертификаты Let’s Encrypt полностью бесплатны.
- Простая настройка: с хостинг-провайдером или Certbot всё делается просто.
- Автоматическое продление: Certbot сам занимается продлением, поэтому ваш сайт всегда защищён.
Cloudflare SSL
Cloudflare предлагает бесплатный сервис SSL/TLS в рамках бесплатного тарифа. Это отличный вариант для сайтов, которые уже используют Cloudflare или только собираются использовать его для CDN и защиты. С Cloudflare не нужны сложные установки: он стоит между вашим сайтом и посетителями и обеспечивает SSL без изменений на вашем хостинг-сервере.
Как начать работу с Cloudflare SSL:
- Зарегистрируйтесь в Cloudflare: зайдите на сайт Cloudflare, создайте бесплатный аккаунт и следуйте шагам, чтобы добавить свой сайт.
- Смените DNS домена: Cloudflare выдаст новые серверы имён (nameservers). Их нужно указать на сайте вашего регистратора домена, чтобы трафик шёл через Cloudflare.
- Включите SSL/TLS: когда домен настроен в Cloudflare, SSL можно включить в настройках. У Cloudflare есть разные режимы SSL (Flexible, Full и Full Strict), выберите тот, который подходит для вашего сайта.
Главные преимущества Cloudflare SSL:
- Простая настройка без изменений на сервере: для Cloudflare SSL не нужен доступ к серверу, поэтому он подходит пользователям, которые не могут установить SSL сертификаты напрямую.
- Бесплатно в составе CDN-сервиса: бесплатный тариф Cloudflare включает SSL, CDN и другие функции безопасности.
- Гибкие настройки безопасности: можно выбрать разные типы SSL в зависимости от ваших потребностей в безопасности.
ZeroSSL
ZeroSSL - ещё один провайдер, который предлагает бесплатные SSL сертификаты с удобным процессом получения. Бесплатный SSL сертификат на 90 дней можно получить без сложных установок, а настройка возможна и через веб-интерфейс, и через API.
Как начать работу с ZeroSSL:
- Зарегистрируйтесь в ZeroSSL: зайдите на сайт ZeroSSL и создайте бесплатный аккаунт. ZeroSSL бесплатно выдаёт сертификаты на 90 дней, которые можно продлевать или заменять каждые три месяца.
- Следуйте пошаговой настройке: ZeroSSL предлагает простой веб-интерфейс, который проведёт вас через создание и проверку сертификата. Нужно подтвердить владение доменом: это можно сделать по электронной почте, через DNS или загрузкой файла.
- Скачайте и установите: после проверки скачайте сертификат и установите его на сервер. У ZeroSSL есть инструкции для разных серверных конфигураций, так что справиться будет проще, даже если вы не знакомы с установкой SSL.
Главные преимущества ZeroSSL:
- Простая настройка: пошаговый интерфейс помогает быстро всё настроить даже новичкам.
- Бесплатный сертификат на 90 дней: ZeroSSL выдаёт бесплатные сертификаты, которые можно продлевать каждые 90 дней.
- Дополнительные инструменты и API: у ZeroSSL есть расширенные возможности и API, что удобно разработчикам, которые хотят автоматизировать управление SSL.
Рекомендуем для максимальной безопасности
Если вам нужен дополнительный уровень защиты, расширенные функции или более полная поддержка, возможно, стоит выбрать платные SSL и TLS сервисы. Платные сервисы часто предлагают расширенную проверку, надёжные гарантии и поддержку клиентов, что идеально для интернет-магазинов, крупных компаний и организаций, работающих с конфиденциальными данными. Вот три лучших платных провайдера SSL/TLS на рынке.
DigiCert
DigiCert - один из лучших вариантов для SSL/TLS, особенно для предприятий и организаций, которым нужна максимальная безопасность. DigiCert известен качественными сертификатами и первоклассной поддержкой клиентов и предлагает всё: от SSL для одного домена до wildcard и мультидоменных сертификатов. Его сертификатам широко доверяют, они поддерживают продвинутое шифрование и надёжные варианты проверки, а поддержка работает отлично.
Чем выделяется DigiCert:
- Высокое доверие и совместимость: сертификаты DigiCert отлично совместимы со всеми крупными браузерами, операционными системами и мобильными устройствами, что обеспечивает бесперебойный и безопасный просмотр.
- Безопасность корпоративного уровня: DigiCert предлагает такие функции, как сертификаты Extended Validation (EV), которые дают самый высокий уровень аутентификации и показывают название компании в адресной строке браузера, повышая доверие пользователей.
- Превосходная поддержка клиентов: поддержка работает круглосуточно, а выделенная команда помогает со сложными настройками и устранением неполадок, что отлично подходит бизнесу, которому нужна постоянная помощь.
- Быстрая выдача: DigiCert известен быстрой выдачей сертификатов, что важно, когда дорога каждая минута.
Тарифы и цены:
- Standard SSL: цены начинаются примерно от $218 в год, подходит малому и среднему бизнесу.
- Wildcard SSL: от $599 в год, охватывает неограниченное число поддоменов.
- Multi-Domain SSL: идеально для компаний с несколькими сайтами, цена зависит от числа доменов.
Главное о DigiCert:
- Предлагает сертификаты с высоким уровнем доверия и вариантами EV.
- Отличная совместимость со всеми устройствами и платформами.
- Рекомендуется организациям, которым нужны первоклассная поддержка и безопасность.
Sectigo (ранее Comodo)
Sectigo, раньше известная как Comodo, - сильный конкурент на рынке SSL/TLS, который предлагает надёжную защиту по доступным ценам. У Sectigo есть разные варианты: от сертификатов для одного домена до EV и wildcard, для малого бизнеса, интернет-магазинов и корпоративной безопасности. Компания известна простой установкой и доступными ценами, поэтому подходит бизнесу любого размера.
Чем выделяется Sectigo:
- Доступные цены: Sectigo - один из самых выгодных провайдеров премиальных SSL, который предлагает ценные функции безопасности без больших затрат.
- Надёжная гарантия: многие SSL сертификаты Sectigo идут с большой гарантией, до $1,5 млн, что говорит об уверенности компании в своей безопасности.
- Варианты Extended Validation: EV SSL сертификаты Sectigo показывают в браузере заметный индикатор доверия, повышая уверенность клиентов у бизнеса, который принимает платежи.
- Простая установка и продление: Sectigo предлагает автоматизированные инструменты и поддержку клиентов, чтобы установка, проверка и продление проходили просто и без стресса.
Тарифы и цены:
- Positive SSL: от $7,27 в год, отличный недорогой вариант для небольших сайтов.
- EV SSL: около $249 в год, идеально для бизнеса, которому нужна проверка высшего уровня и заметные индикаторы доверия в браузере.
- Wildcard SSL: около $80 в год, недорого охватывает неограниченное число поддоменов.
Главное о Sectigo:
- Отличное соотношение цены и качества и высокая гарантия.
- Есть вариант EV SSL с заметными индикаторами доверия.
- Лучше всего подходит бизнесу, которому нужна надёжная защита при ограниченном бюджете.
GlobalSign
GlobalSign - ведущий поставщик SSL с отличной репутацией в сфере безопасности и широкими возможностями настройки. Благодаря функциям корпоративного уровня GlobalSign идеально подходит крупным организациям и интернет-магазинам со сложными требованиями к безопасности. Компания предлагает масштабируемые SSL-решения и надёжную поддержку для сайтов с высокой посещаемостью и компаний со строгими требованиями к соответствию нормам.
Чем выделяется GlobalSign:
- Решения корпоративного уровня: GlobalSign предлагает гибко настраиваемые SSL-решения для бизнеса, которому нужны гибкость и первоклассная безопасность.
- Облачное управление: с облачной платформой Cloud SSL от GlobalSign компании легко управляют множеством сертификатов и экономят время на продлении и обновлениях.
- Высокая надёжность: сертификаты GlobalSign известны сильным шифрованием и идут с одной из самых высоких гарантий в отрасли, до $1,5 млн.
- Глобальный охват и соответствие нормам: GlobalSign соответствует строгим стандартам (GDPR, HIPAA и другим), поэтому его выбирают компании из регулируемых отраслей.
Тарифы и цены:
- DomainSSL: от примерно $249 в год, отлично для небольших компаний, которым нужна премиальная защита.
- OrganizationSSL: около $349 в год, проверка организации для дополнительного доверия.
- ExtendedSSL (EV): около $599 в год, полная расширенная проверка, идеально при высоких требованиях к безопасности.
Главное о GlobalSign:
- Отлично подходит предприятиям, которым нужны масштабируемые SSL-решения.
- Облачное управление упрощает работу с большим числом сертификатов.
- Высокий уровень доверия и сильная поддержка соответствия нормам для регулируемых отраслей.
Заключение
Защита с помощью SSL и TLS нужна, чтобы сохранять данные в безопасности, вызывать доверие и делать работу посетителей удобнее. Добавляя SSL/TLS на сайт, мы шифруем все данные, которыми обмениваются сайт и пользователи, а значит, хакеры не смогут просто перехватить и прочитать их. Это особенно важно для конфиденциальной информации: паролей, данных банковских карт и личных данных.
Помимо безопасности, SSL и TLS делают сайты заслуживающими доверия. Люди охотнее остаются на сайте и взаимодействуют с ним, если видят маленький замок в адресной строке: он говорит «этот сайт защищён». Кроме того, поисковые системы вроде Google отдают приоритет защищённым сайтам, а это лучшие позиции в поиске и большая видимость.
Коротко говоря, SSL и TLS - не просто технические дополнения, а необходимость. Они защищают данные пользователей, повышают доверие и помогают сайтам работать лучше. Для каждого, кто сегодня ведёт сайт, это простой и мощный способ сделать интернет безопаснее и надёжнее.

Автор
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
Все статьи автора arief zufar