साइबर अटैक क्या है? वेबसाइट को बचाने के 10 आसान तरीके
English से अनूदित। मूल लेख पढ़ें
इस पेज पर 9 सेक्शन
आज के डिजिटल दौर में बिज़नेस हों या आम लोग, वेबसाइटें सबके लिए बेहद अहम हैं। यहीं हम बातचीत करते हैं, जानकारी का आदान-प्रदान करते हैं और लेन-देन करते हैं। लेकिन वेबसाइटों पर बढ़ती निर्भरता के साथ साइबर अटैक एक गंभीर चिंता बन गए हैं। साइबर अटैक क्या है, यह समझना इसलिए ज़रूरी है कि हैकर लगातार वेबसाइटों में सेंध लगाने, डेटा चुराने और ऑनलाइन कामकाज ठप करने के नए तरीके खोज रहे हैं। वेबसाइट के मालिकों और यूज़र्स, दोनों के लिए इन हमलों को पहचानना और अपनी ऑनलाइन मौजूदगी को सुरक्षित रखने के लिए सही कदम उठाना बेहद ज़रूरी है। इस लेख में हम वेबसाइटों पर होने वाले साइबर अटैक की दुनिया में उतरेंगे और जानेंगे कि अपनी वेबसाइट को उनसे कैसे बचाया जाए।
साइबर अटैक क्या है?
साइबर अटैक व्यक्तियों, समूहों या संगठनों द्वारा कंप्यूटर सिस्टम, नेटवर्क या डिजिटल डेटा की गोपनीयता, अखंडता या उपलब्धता को नुकसान पहुँचाने की जानबूझकर की गई दुर्भावनापूर्ण कोशिश है। ये हमले आम तौर पर तरह-तरह की तकनीकों और टूल्स से किए जाते हैं, ताकि डिजिटल सिस्टम की कमज़ोरियों का फ़ायदा उठाया जा सके, और अक्सर इनका मकसद जानकारी चुराना, सेवाओं में बाधा डालना या नुकसान पहुँचाना होता है।
क्या साइबर अटैक खतरनाक हैं?
साइबर अटैक बेहद खतरनाक होते हैं। ये आर्थिक नुकसान और किसी व्यक्ति या संगठन की साख को चोट, दोनों तरह से भारी क्षति पहुँचा सकते हैं। इन हमलों से संवेदनशील डेटा की चोरी, वित्तीय धोखाधड़ी, ज़रूरी सेवाओं में रुकावट और यहाँ तक कि राष्ट्रीय सुरक्षा से समझौता भी हो सकता है। साइबर अटैक लोगों की निजी जानकारी उजागर करके या उनकी ऑनलाइन प्राइवेसी से समझौता करके उन्हें नुकसान पहुँचा सकते हैं। इसके अलावा, ये व्यवसायों और सरकारी एजेंसियों को पंगु बना सकते हैं, जिससे भारी आर्थिक नुकसान और कानूनी नतीजे भुगतने पड़ते हैं। साइबर खतरों का लगातार बदलता स्वरूप व्यक्तियों और संगठनों के लिए साइबर सिक्योरिटी को प्राथमिकता देना ज़रूरी बना देता है, ताकि इन खतरों को कम किया जा सके।
साइबर अटैक का असर
साइबर हमलों के असर गंभीर और दूर तक फैले हो सकते हैं। यहाँ साइबर हमलों के कुछ नतीजे दिए गए हैं:
- आर्थिक नुकसान
साइबर हमलों से व्यक्तियों, व्यवसायों और संगठनों को भारी आर्थिक नुकसान हो सकता है। इसमें सीधे पैसे की चोरी, धोखाधड़ी वाले लेन-देन और सिस्टम व डेटा को दोबारा चालू करने का खर्च शामिल है। - डेटा ब्रीच
सबसे आम नतीजों में से एक डेटा ब्रीच है, जिसमें निजी डेटा, वित्तीय रिकॉर्ड और बौद्धिक संपदा जैसी संवेदनशील जानकारी उजागर हो जाती है। इससे पहचान की चोरी, वित्तीय धोखाधड़ी और साख को नुकसान हो सकता है। - साख को नुकसान
साइबर हमले व्यक्तियों और संगठनों की छवि खराब कर सकते हैं। अगर ग्राहकों का डेटा खतरे में पड़ जाए तो वे भरोसा खो सकते हैं, जिससे कारोबार और विश्वसनीयता घटती है। - कामकाज में रुकावट
साइबर हमले कंप्यूटर सिस्टम, नेटवर्क या ऑनलाइन सेवाओं को बंद करके ज़रूरी बिज़नेस ऑपरेशन में बाधा डाल सकते हैं। इस डाउनटाइम से उत्पादकता और राजस्व का नुकसान होता है। - कानूनी और नियामक नतीजे
डेटा ब्रीच और साइबर हमले अक्सर कानूनी और नियामक ज़िम्मेदारियाँ खड़ी कर देते हैं। ग्राहकों के डेटा की ठीक से सुरक्षा न कर पाने पर संगठनों को जुर्माने, मुकदमों और कानूनी दंड का सामना करना पड़ सकता है। - बौद्धिक संपदा की चोरी
साइबर अपराधी बौद्धिक संपदा, ट्रेड सीक्रेट या मालिकाना जानकारी को निशाना बना सकते हैं, जिससे अनुचित प्रतिस्पर्धा और आर्थिक नुकसान होता है। - रैनसमवेयर की माँग
रैनसमवेयर हमलों में पीड़ितों को अपने डेटा या सिस्टम तक दोबारा पहुँच पाने के लिए फिरौती देने पर मजबूर किया जा सकता है, जिससे आर्थिक नुकसान होता है। - राष्ट्रीय सुरक्षा के जोखिम
कुछ साइबर हमले, जैसे महत्वपूर्ण बुनियादी ढाँचे या सरकारी सिस्टम को निशाना बनाने वाले, राष्ट्रीय सुरक्षा के लिए खतरा बन सकते हैं। ये ज़रूरी सेवाओं और सिस्टम से समझौता कर सकते हैं। - ग्राहकों के भरोसे का खत्म होना
जिन व्यवसायों पर साइबर हमला होता है, उन्हें अपने ग्राहकों का भरोसा और विश्वास खोने का जोखिम रहता है, जिसे दोबारा बनाना मुश्किल हो सकता है। - सुधार की लागत
साइबर हमले से उबरने में ब्रीच की जाँच, सिस्टम की बहाली, सुरक्षा उपाय लागू करने और प्रभावित लोगों को आइडेंटिटी थेफ़्ट प्रोटेक्शन देने से जुड़ा खर्च आता है। - लंबे समय तक रहने वाले नतीजे
कुछ साइबर हमलों के असर लंबे समय तक रहते हैं, क्योंकि डेटा ब्रीच या कमज़ोरियाँ शुरुआती हमले के महीनों या सालों बाद सामने आती हैं। - भावनात्मक असर
जो लोग साइबर हमलों का शिकार होते हैं, उन्हें अपनी प्राइवेसी और सुरक्षा के उल्लंघन से तनाव, चिंता और मानसिक परेशानी हो सकती है।
कुल मिलाकर, साइबर हमलों के असर मज़बूत साइबर सिक्योरिटी उपायों और इन जोखिमों व नतीजों को कम करने की तैयारी के महत्व को रेखांकित करते हैं।
साइबर अटैक के 5 प्रकार कौन-से हैं?
वेबसाइटों पर साइबर अटैक पहले से कहीं ज़्यादा आम और परिष्कृत हो गए हैं। हैकर कई कारणों से वेबसाइटों को निशाना बनाते हैं, जैसे आर्थिक लाभ, राजनीतिक मकसद या सिर्फ़ अफ़रा-तफ़री मचाने का रोमांच। वेबसाइटों पर होने वाले आम साइबर अटैक के प्रकार ये हैं:
- डिस्ट्रिब्यूटेड डिनायल ऑफ़ सर्विस (DDoS) अटैक
DDoS अटैक में हैकर किसी वेबसाइट पर ज़रूरत से ज़्यादा ट्रैफ़िक डाल देते हैं, जिससे वह असली यूज़र्स के लिए खुलना बंद हो जाती है। इस हमले का मकसद वेबसाइट की सेवा में बाधा डालना है, और इससे भारी आर्थिक नुकसान हो सकता है। - SQL इंजेक्शन
SQL इंजेक्शन अटैक में हैकर इनपुट फ़ील्ड में दुर्भावनापूर्ण कोड डालकर वेबसाइट के डेटाबेस से छेड़छाड़ करते हैं। इस हमले से वे संवेदनशील जानकारी तक अनधिकृत पहुँच बना सकते हैं या वेबसाइट का कंटेंट बदल सकते हैं। - क्रॉस-साइट स्क्रिप्टिंग (XSS)
XSS अटैक तब होता है जब हैकर भरोसेमंद वेबसाइटों में दुर्भावनापूर्ण स्क्रिप्ट डाल देते हैं। जब यूज़र्स इन वेबसाइटों पर जाते हैं, तो ये स्क्रिप्ट उनके ब्राउज़र में चल जाती हैं, जिससे हैकर यूज़र का डेटा चुरा सकते हैं, मैलवेयर डाल सकते हैं या यूज़र्स को दुर्भावनापूर्ण वेबसाइटों पर भेज सकते हैं। - फ़िशिंग
फ़िशिंग अटैक का मकसद यूज़र्स को चकमा देकर लॉगिन जानकारी या क्रेडिट कार्ड की डिटेल जैसी संवेदनशील जानकारी उगलवाना होता है। हैकर अक्सर असली जैसी दिखने वाली नकली वेबसाइटें बनाते हैं, जो यूज़र्स को अनजाने में अपनी निजी जानकारी भरने के लिए लुभाती हैं। - मैलवेयर अटैक
मैलवेयर अटैक में वेबसाइटों को दुर्भावनापूर्ण सॉफ़्टवेयर से संक्रमित किया जाता है। यह सॉफ़्टवेयर फिर यूज़र्स के कंप्यूटर की कमज़ोरियों का फ़ायदा उठा सकता है, डेटा चुरा सकता है या उनके सिस्टम तक अनधिकृत पहुँच बना सकता है।
ये उन तरह-तरह के साइबर अटैक के कुछ ही उदाहरण हैं जिनका वेबसाइटें नियमित रूप से सामना करती हैं। इन हमलों को जानना और समझना अपनी वेबसाइट और यूज़र्स की सुरक्षा की दिशा में पहला कदम है।
आम साइबर अटैक कौन-से हैं?
आम साइबर हमले साइबर अपराधियों द्वारा किए जाने वाले ऐसे दुर्भावनापूर्ण काम हैं जिनका मकसद कंप्यूटर सिस्टम, नेटवर्क और डेटा से समझौता करना होता है। इनसे आर्थिक नुकसान, डेटा ब्रीच और किसी व्यक्ति या संगठन की साख को नुकसान हो सकता है। यहाँ कुछ आम साइबर हमले दिए गए हैं:
- फ़िशिंग
फ़िशिंग हमलों में ईमेल, सोशल मीडिया या वेबसाइटों के ज़रिए किसी भरोसेमंद संस्था का रूप धरकर लोगों को लॉगिन जानकारी या वित्तीय विवरण जैसी संवेदनशील जानकारी बताने के लिए बहकाया जाता है। - मैलवेयर
मैलवेयर, यानी दुर्भावनापूर्ण सॉफ़्टवेयर, में वायरस, ट्रोजन, रैनसमवेयर और स्पाइवेयर शामिल हैं। ये प्रोग्राम कंप्यूटर सिस्टम में घुसकर उन्हें नुकसान पहुँचाने या संवेदनशील जानकारी चुराने के लिए बनाए जाते हैं। - रैनसमवेयर
रैनसमवेयर एक तरह का मैलवेयर है जो पीड़ित के डेटा को एन्क्रिप्ट कर देता है और डिक्रिप्शन कुंजी के बदले फिरौती माँगता है। अगर फिरौती न दी जाए, तो पीड़ित का डेटा हमेशा के लिए खो सकता है। - डिनायल ऑफ़ सर्विस (DoS) और डिस्ट्रिब्यूटेड डिनायल ऑफ़ सर्विस (DDoS) अटैक
ये हमले किसी टारगेट सिस्टम या नेटवर्क पर ज़रूरत से ज़्यादा ट्रैफ़िक की बाढ़ ला देते हैं, जिससे वह यूज़र्स के लिए अनुपलब्ध हो जाता है। DDoS अटैक में कई हैक किए गए डिवाइस एक साथ मिलकर काम करते हैं। - मैन-इन-द-मिडिल (MitM) अटैक
MitM अटैक में हमलावर दो पक्षों के बीच की बातचीत को उनकी जानकारी के बिना बीच में पकड़ लेता है और उसमें बदलाव भी कर सकता है। इससे हमलावर संवेदनशील जानकारी चुपके से सुन सकता है। - SQL इंजेक्शन
SQL इंजेक्शन अटैक इनपुट फ़ील्ड में दुर्भावनापूर्ण SQL कोड डालकर वेबसाइटों और ऐप्लिकेशन को निशाना बनाते हैं। सफल होने पर हमलावर डेटाबेस तक अनधिकृत पहुँच बना सकते हैं, जिससे यूज़र डेटा खतरे में पड़ सकता है। - क्रॉस-साइट स्क्रिप्टिंग (XSS)
XSS अटैक वेबसाइटों में दुर्भावनापूर्ण स्क्रिप्ट डालते हैं, जो फिर दूसरे यूज़र्स के ब्राउज़र में चलती हैं। इससे हमलावर कुकी, सेशन टोकन या दूसरा संवेदनशील डेटा चुरा सकते हैं। - क्रेडेंशियल स्टफ़िंग
इस हमले में साइबर अपराधी पहले चुराई गई लॉगिन जानकारी का इस्तेमाल करके कई अकाउंट तक अनधिकृत पहुँच बनाते हैं, क्योंकि लोग अक्सर अलग-अलग सेवाओं पर एक ही पासवर्ड दोहराते हैं। - ज़ीरो-डे एक्सप्लॉइट
ज़ीरो-डे कमज़ोरियाँ ऐसी सुरक्षा खामियाँ हैं जिनके बारे में सॉफ़्टवेयर बनाने वाली कंपनी को अभी पता नहीं होता। साइबर हमलावर इन कमज़ोरियों को पैच या ठीक किए जाने से पहले ही भुना लेते हैं। - सोशल इंजीनियरिंग
सोशल इंजीनियरिंग हमले लोगों को गोपनीय जानकारी बताने या ऐसे काम करने के लिए बरगलाते हैं जिनसे सुरक्षा से समझौता हो। इसमें प्रीटेक्स्टिंग, बेटिंग या टेलगेटिंग जैसी तकनीकें शामिल हो सकती हैं। - ब्रूट फ़ोर्स अटैक
ब्रूट फ़ोर्स अटैक में हमलावर किसी सिस्टम या अकाउंट तक पहुँच पाने के लिए हर संभव पासवर्ड एक-एक करके तब तक आज़माते हैं जब तक सही पासवर्ड न मिल जाए। - IoT (Internet of Things) का दुरुपयोग
जैसे-जैसे ज़्यादा डिवाइस इंटरनेट से जुड़ रहे हैं, हमलावर नेटवर्क तक अनधिकृत पहुँच बनाने या यूज़र की प्राइवेसी से समझौता करने के लिए कमज़ोर IoT डिवाइस को निशाना बना सकते हैं। - मैलवर्टाइज़िंग
मैलवर्टाइज़मेंट ऐसे ऑनलाइन विज्ञापन होते हैं जिनमें दुर्भावनापूर्ण कोड होता है। इन विज्ञापनों पर क्लिक करने से मैलवेयर संक्रमण या दूसरे सुरक्षा जोखिम हो सकते हैं। - ईमेल स्पूफ़िंग
हमलावर ईमेल स्पूफ़िंग से किसी ईमेल को ऐसा दिखाते हैं जैसे वह किसी भरोसेमंद स्रोत से आया हो। इसका इस्तेमाल फ़िशिंग या दूसरे धोखे वाले मकसदों के लिए किया जा सकता है। - वॉटरिंग होल अटैक
वॉटरिंग होल अटैक में हमलावर किसी ऐसी वेबसाइट से समझौता कर लेते हैं जिस पर उनके टारगेट ऑडियंस के लोग अक्सर जाते हैं। जब यूज़र्स उस हैक की गई साइट पर जाते हैं, तो वे अनजाने में मैलवेयर डाउनलोड कर सकते हैं या दूसरे हमलों का शिकार बन सकते हैं।
इन आम साइबर हमलों से बचने के लिए व्यक्तियों और संगठनों को मज़बूत साइबर सिक्योरिटी तरीके अपनाने चाहिए, जैसे सॉफ़्टवेयर को नियमित रूप से अपडेट करना, मज़बूत और यूनिक पासवर्ड इस्तेमाल करना, यूज़र्स को फ़िशिंग के बारे में जागरूक करना और नेटवर्क सिक्योरिटी उपाय लागू करना।
दुनिया के 3 सबसे बड़े साइबर अटैक
लगातार जुड़ती जा रही दुनिया में साइबर हमले एक व्यापक खतरा बन गए हैं, जो व्यक्तियों, व्यवसायों और यहाँ तक कि सरकारों को निशाना बनाते हैं। ये हमले भारी तबाही मचा सकते हैं, जिससे बड़ा आर्थिक नुकसान, साख को चोट और व्यापक रुकावटें पैदा होती हैं। यहाँ हम हाल के इतिहास के तीन सबसे बड़े साइबर हमलों पर नज़र डालते हैं, जिनमें से हर एक ने वैश्विक साइबर सिक्योरिटी परिदृश्य पर अमिट छाप छोड़ी।
- WannaCry रैनसमवेयर अटैक (2017):
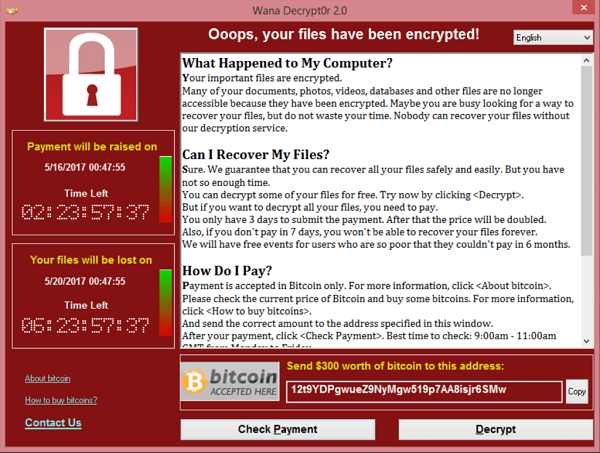
- विवरण: मई 2017 का WannaCry रैनसमवेयर अटैक इतिहास के सबसे कुख्यात साइबर हमलों में से एक है। इस वैश्विक हमले ने 150 से ज़्यादा देशों को प्रभावित किया, जिसमें Microsoft Windows ऑपरेटिंग सिस्टम की एक कमज़ोरी का फ़ायदा उठाया गया। यह मैलवेयर संक्रमित कंप्यूटरों के डेटा को एन्क्रिप्ट करता था और फिर डिक्रिप्शन कुंजी के बदले Bitcoin में फिरौती माँगता था।
- असर: इस हमले के दूरगामी नतीजे हुए, जिसने स्वास्थ्य प्रणालियों और सरकारी एजेंसियों समेत हज़ारों संगठनों के कामकाज में बाधा डाली। WannaCry के भारी पैमाने ने ज्ञात कमज़ोरियों से बचाव के लिए सॉफ़्टवेयर सिस्टम को समय पर अपडेट और पैच करने के गहरे महत्व को रेखांकित किया। साथ ही, इसने रैनसमवेयर हमलों से पैदा होने वाले व्यापक खतरे के प्रति जागरूकता बढ़ाई।
- NotPetya (ExPetr) रैनसमवेयर अटैक (2017):
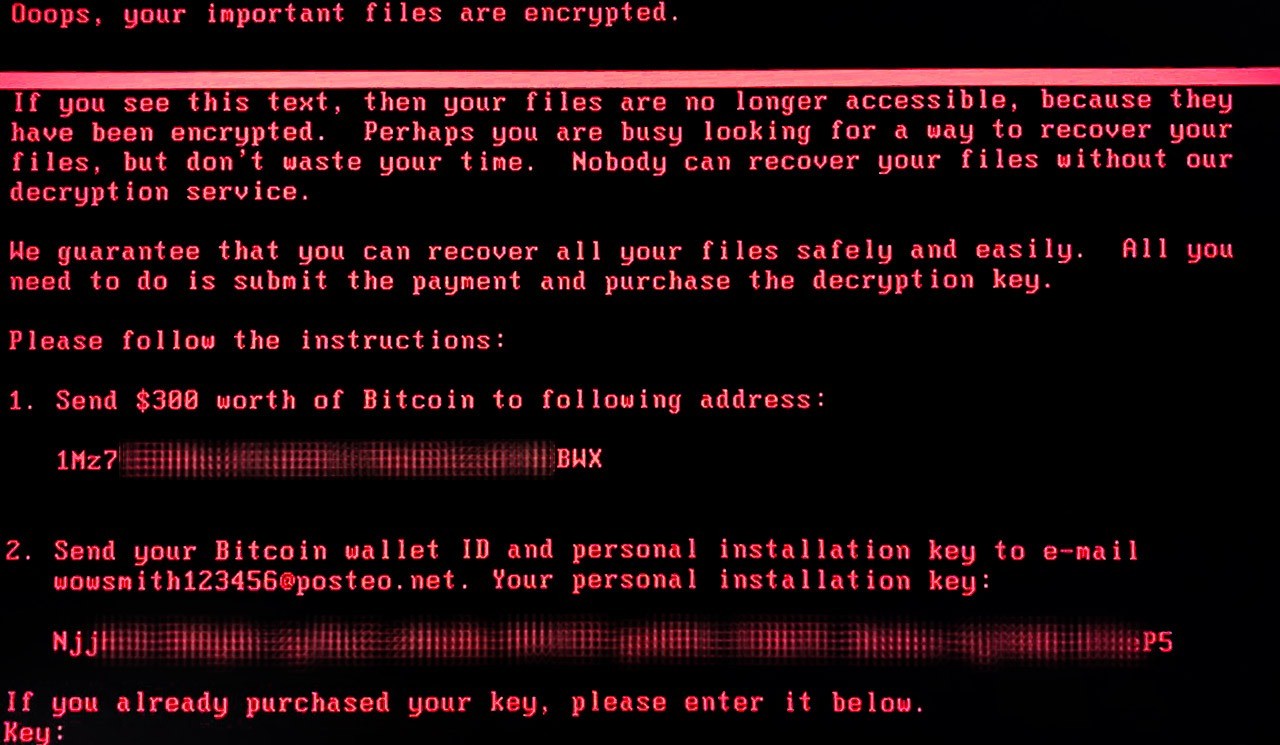
- विवरण: जून 2017 में NotPetya रैनसमवेयर अटैक, जिसे ExPetr या Petya भी कहा जाता है, ने वैश्विक साइबर सिक्योरिटी समुदाय को झकझोर दिया। शुरुआत में यूक्रेन को निशाना बनाने वाला यह मैलवेयर तेज़ी से दुनिया भर में फैल गया। NotPetya ने संक्रमित सिस्टम की फ़ाइलें एन्क्रिप्ट कर दीं और डिक्रिप्शन के लिए फिरौती माँगी। हालाँकि, व्यापक रूप से माना जाता है कि इसका मुख्य उद्देश्य आर्थिक लाभ के बजाय बड़े पैमाने पर नुकसान पहुँचाना था।
- असर: NotPetya ने दुनिया भर के कई व्यवसायों का कामकाज बाधित किया, जिससे भारी आर्थिक नुकसान हुआ। इस हमले ने मज़बूत साइबर सिक्योरिटी तौर-तरीकों और प्रभावी पैच मैनेजमेंट की ज़रूरत की कड़ी याद दिलाई। इसने साइबर हमलों के पीछे की मंशाओं पर भी चर्चा छेड़ी, जो सिर्फ़ आर्थिक प्रोत्साहनों से आगे बढ़कर भू-राजनीतिक और रणनीतिक विचारों तक पहुँची।
- Equifax डेटा ब्रीच (2017):
- विवरण: सितंबर 2017 में अमेरिका की सबसे बड़ी क्रेडिट रिपोर्टिंग एजेंसियों में से एक Equifax एक विनाशकारी डेटा ब्रीच का शिकार हुई। साइबर अपराधियों ने कंपनी के वेब ऐप्लिकेशन सॉफ़्टवेयर की एक कमज़ोरी का फ़ायदा उठाया, जिससे लगभग 147 मिलियन लोगों की संवेदनशील निजी जानकारी उजागर हो गई।
- असर: Equifax ब्रीच के दूरगामी नतीजे हुए, जिसमें पीड़ितों को पहचान की चोरी, वित्तीय धोखाधड़ी और दूसरी दुर्भावनापूर्ण गतिविधियों का जोखिम झेलना पड़ा। इस घटना ने कानूनी और नियामक जाँच को जन्म दिया, कड़े डेटा सुरक्षा उपायों की ज़रूरत पर रोशनी डाली और डेटा प्राइवेसी व साइबर सिक्योरिटी नियमों पर बहस छेड़ दी।
ये साइबर हमले साइबर अपराध के हमेशा बने रहने वाले खतरे की कड़ी याद दिलाते हैं, और बताते हैं कि ऐसे बड़े पैमाने के हमलों से व्यक्तियों और संगठनों को बचाने के लिए लगातार सतर्कता और साइबर सिक्योरिटी उपाय ज़रूरी हैं।
अपनी वेबसाइट को कैसे सुरक्षित रखें?
अच्छी बात यह है कि आप अपनी वेबसाइट की सुरक्षा और साइबर अटैक का जोखिम कम करने के लिए कुछ कदम उठा सकते हैं। नीचे दिए गए उपाय लागू करने पर विचार करें:
- सॉफ़्टवेयर को अपडेट रखें
अपनी वेबसाइट के सॉफ़्टवेयर को नियमित रूप से अपडेट करें, जिसमें कंटेंट मैनेजमेंट सिस्टम (CMS), प्लगइन और थीम शामिल हैं। अपडेट अक्सर सुरक्षा कमज़ोरियाँ दूर करते हैं और आपकी वेबसाइट को संभावित हमलों से बचाते हैं। - मज़बूत और यूनिक पासवर्ड इस्तेमाल करें
पक्का करें कि आपकी वेबसाइट के सभी यूज़र अकाउंट में मज़बूत और यूनिक पासवर्ड हों। यूज़र्स को ऐसे पासवर्ड चुनने के लिए प्रेरित करें जिनमें अक्षर, अंक और विशेष चिह्न मिले हों, ताकि ब्रूट-फ़ोर्स हमलों का जोखिम घटे। - Secure Socket Layer (SSL) सर्टिफ़िकेट अपनाएँ
SSL सर्टिफ़िकेट आपकी वेबसाइट और यूज़र्स के ब्राउज़र के बीच की बातचीत को एन्क्रिप्ट करते हैं, जिससे डेटा की प्राइवेसी बनी रहती है और चुपके से सुनने या डेटा बीच में पकड़ने जैसे हमले रुकते हैं। - अपनी वेबसाइट का नियमित बैकअप लें
अपनी वेबसाइट की फ़ाइलों और डेटाबेस का नियमित बैकअप लें। साइबर अटैक की स्थिति में आप डेटा या कामकाज से समझौता किए बिना अपनी वेबसाइट को पहले की स्थिति में बहाल कर सकते हैं। - वेब ऐप्लिकेशन फ़ायरवॉल (WAF) लगाएँ
WAF आपकी वेबसाइट और संभावित हमलावरों के बीच ढाल का काम करता है। यह आने वाले ट्रैफ़िक पर नज़र रखता है और संदिग्ध या दुर्भावनापूर्ण अनुरोधों को ब्लॉक कर देता है, जिससे SQL इंजेक्शन और XSS जैसे हमले रुकते हैं। - अपने यूज़र्स को जागरूक करें
अपनी वेबसाइट के यूज़र्स को फ़िशिंग ईमेल या संदिग्ध लिंक जैसे आम साइबर खतरों को पहचानना और उनसे बचना सिखाएँ। उन्हें जागरूक करके आप संभावित हमलों के खिलाफ़ बचाव की एक और परत बनाते हैं। - वेबसाइट ट्रैफ़िक पर नज़र रखें
अपनी वेबसाइट के ट्रैफ़िक पर नियमित नज़र रखें और असामान्य पैटर्न या संदिग्ध गतिविधियाँ देखते रहें। इससे आपको संभावित हमलों का जल्दी पता चलता है और आप तुरंत कार्रवाई कर सकते हैं। - नियमित पेनिट्रेशन टेस्टिंग करवाएँ
अपनी वेबसाइट पर पेनिट्रेशन टेस्ट करने के लिए प्रोफ़ेशनल्स को नियुक्त करें। ये टेस्ट असली दुनिया जैसे हमलों की नकल करके कमज़ोरियाँ पहचानते हैं और आपकी वेबसाइट की सुरक्षा सुधारने के सुझाव देते हैं। - यूज़र के अधिकार सीमित रखें
यूज़र्स को अपना काम करने के लिए ज़रूरी न्यूनतम अधिकार ही दें। यूज़र के अधिकार सीमित रखकर आप अनधिकृत पहुँच या अंदर से होने वाले अनजाने खतरों का जोखिम घटाते हैं। - जानकारी से अपडेट रहें
साइबर सिक्योरिटी के नवीनतम ट्रेंड और खबरों से अपडेट रहें। साइबर अटैक के बदलते परिदृश्य को समझने से आप अपनी वेबसाइट के सुरक्षा उपायों को उसी के मुताबिक ढाल पाते हैं।
सबसे अच्छी साइबर सिक्योरिटी सेवा प्रदाता कंपनियाँ (साइबर अटैक से बचाव)
हमारी लगातार डिजिटल होती दुनिया में साइबर हमलों का खतरा व्यक्तियों, व्यवसायों और सरकारों, सब पर मंडरा रहा है। इन बदलते खतरों के खिलाफ़ सुरक्षा मज़बूत करने के लिए कई लोग साइबर सिक्योरिटी सेवा (साइबर अटैक से बचाव) देने वाली कंपनियों की ओर रुख करते हैं, जो विशेषज्ञता और व्यापक सुरक्षा देती हैं।
- Symantec Corporation (अब Broadcom)
- विवरण: Symantec, जो अब Broadcom का हिस्सा है, साइबर सिक्योरिटी (साइबर अटैक से बचाव) समाधानों की दुनिया में वैश्विक दिग्गज है। समृद्ध विरासत और सेवाओं के विशाल पोर्टफ़ोलियो के साथ Symantec विविध ग्राहकों की सेवा करता है और उन्हें कई तरह के साइबर खतरों से बचाता है। इसकी पेशकशों में एंडपॉइंट प्रोटेक्शन, थ्रेट इंटेलिजेंस, क्लाउड सिक्योरिटी और नेटवर्क सिक्योरिटी शामिल हैं।
- खास फ़ीचर: Symantec के हथियारों में उन्नत थ्रेट डिटेक्शन और रिस्पॉन्स क्षमताएँ शामिल हैं, जिन्हें मशीन लर्निंग आधारित सुरक्षा उपायों से बल मिलता है। इसके अलावा, इसका Global Intelligence Network यह सुनिश्चित करता है कि ग्राहक उभरते खतरों से एक कदम आगे रहें, जिससे Symantec साइबर दुश्मनों के खिलाफ़ एक मज़बूत रक्षक बन जाता है।
- McAfee
- विवरण: McAfee, साइबर सिक्योरिटी जगत का एक पुराना और प्रतिष्ठित नाम, व्यक्तियों, व्यवसायों और सरकारी संस्थाओं के लिए तैयार किए गए समाधानों की विस्तृत श्रृंखला देता है। इसकी पेशकशों में एंटीवायरस सॉफ़्टवेयर, एंडपॉइंट प्रोटेक्शन, नेटवर्क सिक्योरिटी और क्लाउड सिक्योरिटी सेवाएँ शामिल हैं। McAfee दशकों से यूज़र्स को सुरक्षित रखने वाले सक्रिय साइबर सिक्योरिटी उपायों का पर्याय है।
- खास फ़ीचर: McAfee के समाधानों में थ्रेट इंटेलिजेंस, बिहेवियरल एनालिटिक्स और मज़बूत क्लाउड-आधारित सुरक्षा शामिल है। ये तत्व मिलकर कई तरह के साइबर खतरों के खिलाफ़ ज़बरदस्त सुरक्षा बनाते हैं, ताकि यूज़र्स भरोसे के साथ डिजिटल दुनिया में आगे बढ़ सकें।
- FireEye, Inc.
- विवरण: FireEye, Inc. खुद को एक ऐसी साइबर सिक्योरिटी कंपनी के रूप में अलग करती है जो उन्नत थ्रेट इंटेलिजेंस और सुरक्षा में विशेषज्ञता रखती है। इसकी सेवाओं में थ्रेट डिटेक्शन, इंसिडेंट रिस्पॉन्स और ईमेल सिक्योरिटी (साइबर अटैक से बचाव) शामिल हैं। FireEye परिष्कृत, लक्षित साइबर खतरों को पहचानने और रोकने की अपनी क्षमता के लिए मशहूर है, जो पारंपरिक सुरक्षा उपायों से बच निकल सकते हैं।
- खास फ़ीचर: FireEye की ताकत इसका रीयल-टाइम थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म है, जो उभरते खतरों की बेजोड़ जानकारी देता है। इससे संगठन साइबर हमलों का सामना होने पर तुरंत और असरदार तरीके से जवाब दे पाते हैं, और उनकी समग्र साइबर सिक्योरिटी स्थिति बेहतर होती है।
- Palo Alto Networks
- विवरण: Palo Alto Networks अगली पीढ़ी के साइबर सिक्योरिटी समाधानों की अग्रणी प्रदाता है। इसके पोर्टफ़ोलियो में फ़ायरवॉल सुरक्षा, क्लाउड सिक्योरिटी और उन्नत थ्रेट प्रिवेंशन सेवाएँ शामिल हैं। यह साइबर सिक्योरिटी के प्रति अपने नए तरीके के लिए जानी जाती है।
- खास फ़ीचर: Palo Alto Networks उन्नत फ़ायरवॉल देती है, जिनमें ऐप्लिकेशन और खतरों पर बारीक नियंत्रण मिलता है। इसके क्लाउड सिक्योरिटी समाधान आधुनिक क्लाउड माहौल को सुरक्षा देते हैं, जिससे यह क्लाउड तकनीकों को अपना रहे व्यवसायों के लिए बहुत उपयुक्त है।
- Trend Micro
- विवरण: Trend Micro एक वैश्विक साइबर सिक्योरिटी कंपनी है जो एंडपॉइंट सिक्योरिटी, नेटवर्क डिफ़ेंस और क्लाउड सिक्योरिटी समेत कई सेवाएँ देती है। यह उन्नत समाधानों के ज़रिए बदलते साइबर खतरों से सुरक्षा पर ध्यान देती है।
- खास फ़ीचर: Trend Micro की सेवाओं में उन्नत थ्रेट डिटेक्शन और रिस्पॉन्स क्षमताएँ, और क्लाउड में डेटा व ऐप्लिकेशन की रक्षा के लिए बने क्लाउड सिक्योरिटी समाधान शामिल हैं। इसके समाधान हर आकार के व्यवसायों के लिए हैं।
- Check Point Software Technologies
- विवरण: Check Point Software Technologies एक साइबर सिक्योरिटी कंपनी है जो व्यापक थ्रेट प्रिवेंशन समाधान देती है। इसकी पेशकशों में फ़ायरवॉल सुरक्षा, थ्रेट इंटेलिजेंस और मोबाइल सिक्योरिटी समाधान शामिल हैं।
- खास फ़ीचर: Check Point के थ्रेट प्रिवेंशन समाधान कई तरह के अटैक वेक्टर पर साइबर खतरों को पहले से पहचानने और रोकने के लिए बनाए गए हैं। ये रीयल-टाइम थ्रेट इंटेलिजेंस देते हैं, ताकि संगठनों को उभरते खतरों की ताज़ा जानकारी मिलती रहे।
ये साइबर सिक्योरिटी सेवा (साइबर अटैक से बचाव) प्रदाता व्यक्तियों और संगठनों को साइबर खतरों से बचाने की अपनी प्रतिबद्धता के लिए जाने जाते हैं। इनकी पेशकशों में पारंपरिक एंटीवायरस समाधानों से लेकर उन्नत थ्रेट इंटेलिजेंस और इंसिडेंट रिस्पॉन्स क्षमताओं तक सुरक्षा उपायों की विस्तृत श्रृंखला शामिल है, जो लगातार बदलते खतरों के परिदृश्य में व्यापक सुरक्षा सुनिश्चित करती है।
निष्कर्ष
आज की डिजिटल दुनिया में वेबसाइटों पर साइबर अटैक एक असली और बढ़ता हुआ खतरा हैं। आम हमलों के प्रकारों को पहचानकर और सक्रिय सुरक्षा उपाय अपनाकर आप अपनी वेबसाइट और यूज़र्स को संभावित नुकसान से बचा सकते हैं। अपनी टीम और यूज़र्स के सामने साइबर सिक्योरिटी (साइबर अटैक से बचाव) की अहमियत पर ज़ोर दें और अपनी ऑनलाइन मौजूदगी की रक्षा के लिए सतर्क रहें। याद रखें, साइबर अटैक का मुकाबला करने की कुंजी रोकथाम और तैयारी है!

लेखक
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
arief zufar के सभी लेख