サイバー攻撃対策:サイトを守る10のステップ
この記事はEnglishから翻訳されています。 原文を読む
目次 9セクション
デジタル化が進んだ現在、ウェブサイトは企業にとっても個人にとっても欠かせない存在です。私たちはそこで交流し、情報を交換し、取引を行っています。しかし、ウェブサイトへの依存が高まるにつれて、サイバー攻撃は深刻な問題になってきました。ハッカーは、ウェブサイトを侵害し、データを盗み、オンライン業務を妨害する新しい手口を絶えず探しています。サイトの運営者や利用者は、こうした攻撃を理解し、オンライン上の資産を守るための適切な対策を取ることが不可欠です。この記事では、ウェブサイトに対するサイバー攻撃の実態を掘り下げ、サイバー攻撃 対策としてサイトを守る方法を紹介します。
サイバー攻撃とは?
サイバー攻撃とは、個人、グループ、組織が、コンピューターシステム、ネットワーク、デジタルデータの機密性、完全性、可用性を損なおうとして行う、意図的で悪意のある行為のことです。こうした攻撃は、さまざまな手法や技術を使ってデジタルシステムの脆弱性や弱点を突くもので、情報を盗んだり、サービスを妨害したり、損害を与えたりすることを目的としていることが多くあります。
サイバー攻撃は危険なのか?
サイバー攻撃は非常に危険です。金銭的な損失だけでなく、個人や組織の評判にも大きな打撃を与えかねません。機密データの窃取、金融詐欺、重要なサービスの停止、さらには国家安全保障の侵害にまでつながる可能性があります。サイバー攻撃は、個人情報の流出やオンラインでのプライバシーの侵害を通じて、個人にも被害を及ぼします。また、企業や政府機関の機能を麻痺させ、多額の金銭的損失や法的責任を招くこともあります。サイバー上の脅威は常に進化しているため、個人も組織もこうしたリスクを減らすためにサイバーセキュリティを優先することが欠かせません。
サイバー攻撃の影響
サイバー攻撃の影響は大きく、広範囲に及びます。ここでは、サイバー攻撃がもたらす主な結果を挙げます。
- 金銭的な損失
サイバー攻撃は、個人、企業、組織に多額の金銭的損失をもたらすことがあります。資金の直接的な窃取や不正な取引のほか、システムやデータの復旧にかかる費用も含まれます。 - データ侵害
最も多い結果のひとつがデータ侵害です。個人データ、財務記録、知的財産などの機密情報が漏えいします。これは、なりすまし被害、金融詐欺、評判の低下につながる恐れがあります。 - 評判の低下
サイバー攻撃は、個人や組織の評判を傷つけることがあります。データが侵害されると顧客や取引先の信頼が失われ、ビジネスと信用の喪失につながりかねません。 - 業務の中断
サイバー攻撃は、コンピューターシステム、ネットワーク、オンラインサービスを使えなくすることで、重要な業務を中断させる可能性があります。このダウンタイムによって、生産性と収益が失われます。 - 法的・規制上の影響
データ侵害やサイバー攻撃は、法的・規制上の義務を発生させることがよくあります。顧客データを十分に保護できなかった組織は、罰金、訴訟、法的な罰則を受ける可能性があります。 - 知的財産の窃取
サイバー犯罪者は、知的財産、営業秘密、機密情報を狙うことがあり、不公正な競争や金銭的損失につながります。 - ランサムウェアによる身代金要求
ランサムウェア攻撃では、被害者がデータやシステムへのアクセスを取り戻すために身代金の支払いを迫られ、金銭的損失が生じることがあります。 - 国家安全保障上のリスク
重要インフラや政府のシステムを狙うなど、一部のサイバー攻撃は国家安全保障上のリスクとなり得ます。不可欠なサービスやシステムが侵害される恐れがあります。 - 顧客からの信頼の喪失
サイバー攻撃を受けた企業は、顧客からの信頼と安心感を失うリスクがあり、これを取り戻すのは容易ではありません。 - 復旧コスト
サイバー攻撃からの復旧には、侵害の調査、システムの復元、セキュリティ対策の導入、被害者へのなりすまし対策サービスの提供などの費用がかかります。 - 長期的な影響
サイバー攻撃の中には、最初の攻撃から数か月、あるいは数年後にデータ侵害や脆弱性が表面化するなど、長期的な影響を残すものもあります。 - 精神的な影響
サイバー攻撃の被害に遭った人は、プライバシーとセキュリティを侵害されたことで、ストレスや不安、精神的な苦痛を感じることがあります。
このように、サイバー攻撃の影響の大きさを考えると、強固なサイバーセキュリティ対策と、こうしたリスクや結果を和らげるための備えがいかに重要かが分かります。
サイバー攻撃の5つの種類とは?
ウェブサイトへのサイバー攻撃は、かつてないほど増加し、巧妙になっています。ハッカーがウェブサイトを狙う理由は、金銭目的、政治的な動機、あるいは単に混乱を引き起こす面白さなど、さまざまです。ウェブサイトに対する代表的なサイバー攻撃には、次のようなものがあります。
- 分散型サービス拒否(DDoS)攻撃
DDoS攻撃では、ハッカーが大量のトラフィックでウェブサイトを圧倒し、正規のユーザーがアクセスできない状態にします。この攻撃はサイトのサービスを妨害することを狙っており、大きな金銭的損失につながることがあります。 - SQLインジェクション
SQLインジェクション攻撃では、ハッカーが入力欄に悪意のあるコードを注入して、ウェブサイトのデータベースを操作します。これにより、機密情報に不正にアクセスしたり、サイトのコンテンツを改ざんしたりできてしまいます。 - クロスサイトスクリプティング(XSS)
XSS攻撃は、ハッカーが信頼されているウェブサイトに悪意のあるスクリプトを注入することで発生します。ユーザーがそのサイトにアクセスすると、スクリプトがブラウザー上で実行され、ハッカーはユーザーのデータを盗んだり、マルウェアを仕込んだり、悪意のあるサイトへ誘導したりできます。 - フィッシング
フィッシング攻撃は、ログイン情報やクレジットカード情報などの機密情報をユーザーにだまし取るためのものです。ハッカーは、正規のサイトによく似た偽サイトをつくり、ユーザーが知らずに個人情報を入力するよう仕向けることがよくあります。 - マルウェア攻撃
マルウェア攻撃では、悪意のあるソフトウェアをウェブサイトに感染させます。このソフトウェアは、ユーザーのコンピューターの脆弱性を突いたり、データを盗んだり、システムに不正にアクセスしたりします。
これらは、ウェブサイトが日常的にさらされているさまざまなサイバー攻撃のほんの一例です。こうした攻撃を知り、理解することが、サイトとユーザーを守る第一歩です。
よくあるサイバー攻撃とは?
よくあるサイバー攻撃とは、サイバー犯罪者がコンピューターシステム、ネットワーク、データを侵害する目的で行う悪意のある活動です。これらの攻撃は、金銭的損失、データ侵害、個人や組織の評判の低下を引き起こす可能性があります。よくあるサイバー攻撃を挙げます。
- フィッシング
フィッシング攻撃は、メールやSNS、ウェブサイトを通じて信頼できる組織を装い、ログイン情報や金融情報などの機密情報を人にだまし取る手口です。 - マルウェア
マルウェアは「悪意のあるソフトウェア」の略で、ウイルス、トロイの木馬、ランサムウェア、スパイウェアなどを含みます。これらのプログラムは、コンピューターシステムに侵入して損害を与えたり、機密情報を盗んだりするよう設計されています。 - ランサムウェア
ランサムウェアは、被害者のデータを暗号化し、復号キーと引き換えに身代金の支払いを要求するマルウェアの一種です。身代金を支払わなければ、被害者のデータは永久に失われる可能性があります。 - サービス拒否(DoS)攻撃と分散型サービス拒否(DDoS)攻撃
これらの攻撃は、標的のシステムやネットワークに大量のトラフィックを送りつけ、ユーザーが利用できない状態にします。DDoS攻撃では、乗っ取られた複数のデバイスが一斉に動作します。 - 中間者(MitM)攻撃
MitM攻撃では、攻撃者が当事者に気づかれないまま、2者間の通信を傍受し、場合によっては改ざんします。これにより、攻撃者は機密情報を盗み見ることができます。 - SQLインジェクション
SQLインジェクション攻撃は、入力欄に悪意のあるSQLコードを注入して、ウェブサイトやアプリケーションを狙います。成功すると、攻撃者はデータベースに不正にアクセスでき、ユーザーデータが侵害される可能性があります。 - クロスサイトスクリプティング(XSS)
XSS攻撃は、ウェブサイトに悪意のあるスクリプトを注入し、ほかのユーザーのブラウザーで実行させます。これにより、攻撃者はCookieやセッショントークン、その他の機密データを盗めるようになります。 - クレデンシャルスタッフィング
この攻撃では、サイバー犯罪者が過去に盗んだログイン情報を使って、複数のアカウントに不正にアクセスします。人は異なるサービスで同じパスワードを使い回しがちだからです。 - ゼロデイ攻撃
ゼロデイ脆弱性とは、ソフトウェアの提供元がまだ把握していないセキュリティ上の欠陥のことです。攻撃者は、修正プログラムが提供される前にこうした脆弱性を突きます。 - ソーシャルエンジニアリング
ソーシャルエンジニアリング攻撃は、人を操って機密情報を聞き出したり、セキュリティを損なう行動を取らせたりします。プリテキスティング、ベイティング、テールゲーティングなどの手法が使われることがあります。 - ブルートフォース攻撃
ブルートフォース攻撃では、攻撃者が正しいパスワードが見つかるまで、考えられるすべてのパスワードを片っ端から試して、システムやアカウントに侵入しようとします。 - IoT(モノのインターネット)の悪用
インターネットに接続されるデバイスが増えるにつれ、攻撃者は脆弱なIoTデバイスを狙って、ネットワークに不正にアクセスしたり、ユーザーのプライバシーを侵害したりすることがあります。 - マルバタイジング
マルバタイズメントとは、悪意のあるコードを含むオンライン広告のことです。こうした広告をクリックすると、マルウェアに感染したり、ほかのセキュリティ上のリスクにつながったりする恐れがあります。 - メールのなりすまし(スプーフィング)
攻撃者はメールスプーフィングを使って、信頼できる送信元から届いたように見せかけます。フィッシングなどの詐欺的な目的に使われることがあります。 - 水飲み場型攻撃
水飲み場型攻撃では、攻撃者が標的となる層がよく訪れるウェブサイトを侵害します。ユーザーがその侵害されたサイトにアクセスすると、知らないうちにマルウェアをダウンロードしたり、ほかの攻撃の被害に遭ったりする可能性があります。
こうしたよくあるサイバー攻撃を防ぐには、個人も組織も、ソフトウェアの定期的な更新、強力で固有のパスワードの使用、フィッシングに関するユーザー教育、ネットワークセキュリティ対策の導入といった、堅実なサイバーセキュリティの実践が欠かせません。
世界の3大サイバー攻撃
相互接続が進む世界で、サイバー攻撃は個人、企業、さらには政府まで狙う、あらゆる場所に潜む脅威になりました。こうした攻撃は大きな混乱を招き、多額の金銭的損失、評判の低下、広範囲にわたる障害をもたらします。ここでは、近年の歴史の中で特に重大だった3つのサイバー攻撃を取り上げます。いずれも世界のサイバーセキュリティの状況に消えない爪痕を残しました。
- WannaCryランサムウェア攻撃(2017年):
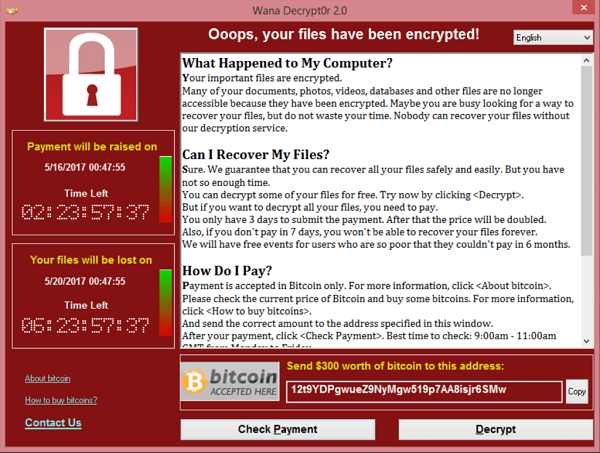
- 概要:2017年5月のWannaCryランサムウェア攻撃は、史上最も悪名高いサイバー攻撃のひとつです。この世界規模の攻撃は150以上の国に影響を与え、Microsoft Windowsオペレーティングシステムの脆弱性を悪用しました。このマルウェアは感染したコンピューターのデータを暗号化し、復号キーと引き換えにビットコインでの身代金支払いを要求しました。
- 影響:この攻撃は医療システムや政府機関を含む何千もの組織を混乱させるなど、広範な影響を及ぼしました。WannaCryの規模の大きさは、既知の脆弱性から守るためにソフトウェアシステムを速やかに更新し、パッチを適用することがいかに重要かを浮き彫りにしました。また、ランサムウェア攻撃が至るところにある脅威であるという認識も高まりました。
- NotPetya(ExPetr)ランサムウェア攻撃(2017年):
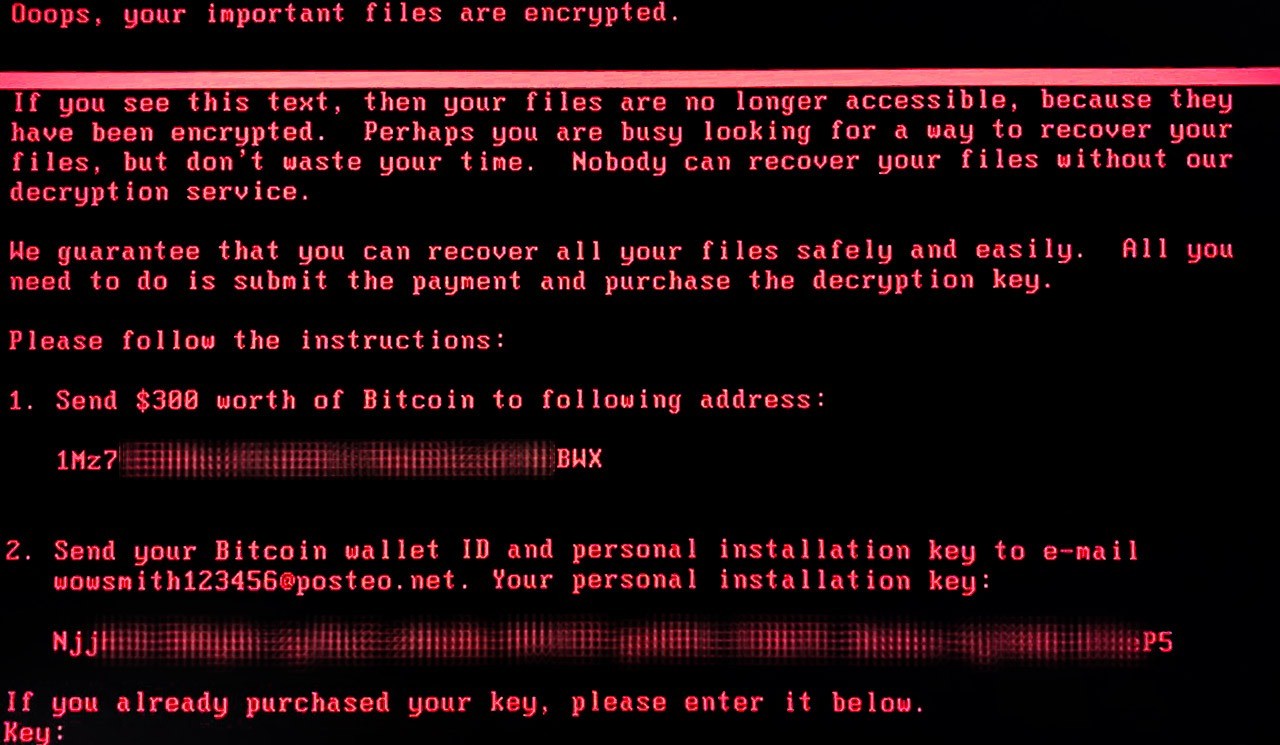
- 概要:2017年6月、ExPetrやPetyaとも呼ばれるNotPetyaランサムウェア攻撃は、世界のサイバーセキュリティ界に衝撃を与えました。当初はウクライナを標的にしていましたが、このマルウェアはまたたく間に世界中に広がりました。NotPetyaは感染したシステムのファイルを暗号化し、復号のための身代金を要求しました。ただし、主な目的は金銭ではなく、広範囲に損害を与えることだったと広く考えられています。
- 影響:NotPetyaは世界中の多くの企業を混乱させ、多額の金銭的損失をもたらしました。この攻撃は、堅牢なサイバーセキュリティ対策と効果的なパッチ管理の必要性を痛感させました。また、サイバー攻撃の動機が単なる金銭目的にとどまらず、地政学的、戦略的な考慮にまで及ぶという議論も促しました。
- Equifaxのデータ侵害(2017年):
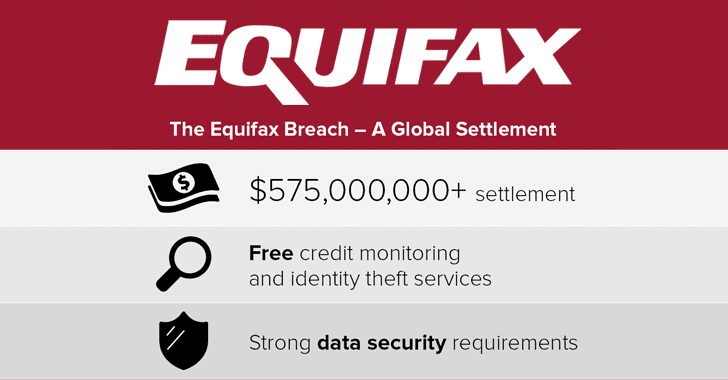
- 概要:2017年9月、米国最大級の信用情報機関のひとつであるEquifaxが、壊滅的なデータ侵害の被害に遭いました。サイバー犯罪者が同社のウェブアプリケーションソフトウェアの脆弱性を悪用し、約1億4,700万人分の機密性の高い個人情報が流出しました。
- 影響:Equifaxの侵害は広範な影響を及ぼし、被害者はなりすまし、金融詐欺、その他の悪質な行為のリスクにさらされました。この事件は法的・規制上の監視を招き、厳格なデータ保護対策の必要性を浮き彫りにするとともに、データプライバシーやサイバーセキュリティ規制をめぐる議論のきっかけとなりました。
これらのサイバー攻撃は、サイバー犯罪の脅威が常に存在することと、こうした大規模な攻撃から個人や組織を守るために、継続的な警戒とサイバーセキュリティ対策が必要であることを、あらためて示しています。
ウェブサイトを守る方法
幸いなことに、ウェブサイトを守り、サイバー攻撃のリスクを減らすためにできる対策があります。次のような対策を検討してみてください。
- ソフトウェアを最新の状態に保つ
コンテンツ管理システム(CMS)、プラグイン、テーマなど、ウェブサイトのソフトウェアを定期的に更新しましょう。更新にはセキュリティ上の脆弱性への対処が含まれていることが多く、サイトを攻撃から守ってくれます。 - 強力で固有のパスワードを使う
ウェブサイトのすべてのユーザーアカウントに、強力で固有のパスワードを設定してください。ブルートフォース攻撃のリスクを減らすため、ユーザーには英字、数字、記号を組み合わせたパスワードを選ぶよう促しましょう。 - SSL(Secure Socket Layer)証明書を導入する
SSL証明書は、ウェブサイトとユーザーのブラウザー間の通信を暗号化し、データのプライバシーを守って、盗聴やデータの傍受といった攻撃を防ぎます。 - ウェブサイトを定期的にバックアップする
ウェブサイトのファイルとデータベースを定期的にバックアップしましょう。サイバー攻撃を受けても、データや機能を損なうことなく、サイトを以前の状態に復元できます。 - ウェブアプリケーションファイアウォール(WAF)を導入する
WAFは、ウェブサイトと攻撃者の間に立つ盾の役割を果たします。受信するトラフィックを監視し、疑わしい、または悪意のあるリクエストをブロックして、SQLインジェクションやXSSなどの攻撃を防ぎます。 - ユーザーを教育する
フィッシングメールや不審なリンクなど、よくあるサイバー上の脅威を見分けて避けられるよう、サイトのユーザーを教育しましょう。教育することで、攻撃に対する防御の層がひとつ増えます。 - サイトのトラフィックを監視する
ウェブサイトのトラフィックを定期的に監視し、普段と違うパターンや不審な動きがないか確認します。これにより、攻撃の兆候を早期に見つけて、すぐに対応できます。 - 定期的にペネトレーションテストを実施する
専門家に依頼して、ウェブサイトのペネトレーションテストを実施してもらいましょう。実際の攻撃を模擬して脆弱性を洗い出し、サイトのセキュリティを改善するための提案を受けられます。 - ユーザーの権限を制限する
ユーザーには、作業に必要な最小限の権限だけを与えましょう。権限を制限すれば、不正アクセスや内部関係者による偶発的な脅威のリスクを減らせます。 - 最新情報を把握する
サイバーセキュリティの最新の動向やニュースを常に追いましょう。サイバー攻撃の状況の変化を理解しておけば、それに合わせてサイトのセキュリティ対策を見直せます。
おすすめのサイバーセキュリティサービス提供企業(サイバー攻撃 対策)
デジタル化が進む世界では、個人、企業、政府のいずれにとってもサイバー攻撃の脅威が大きくなっています。進化するこうした脅威への防御を固めるため、専門的な知見と包括的な保護を提供するサイバーセキュリティサービス(サイバー攻撃 対策)の提供企業を頼る人が増えています。
- Symantec Corporation(現Broadcom)
- 概要:Symantecは現在Broadcomの一部で、サイバーセキュリティ(サイバー攻撃 対策)ソリューションの分野における世界的な大手です。豊富な実績と幅広いサービスを持ち、多様な顧客をさまざまなサイバー上の脅威から守っています。エンドポイント保護、脅威インテリジェンス、クラウドセキュリティ、ネットワークセキュリティなどを提供しています。
- 主な特長:Symantecは、機械学習を活用したセキュリティ対策に支えられた高度な脅威の検知・対応機能を備えています。さらに、Global Intelligence Networkにより、顧客は新たな脅威に先んじて備えることができ、サイバー攻撃者に対する頼もしい守り手となっています。
- McAfee
- 概要:McAfeeは、サイバーセキュリティ分野で老舗として知られ、個人、企業、政府機関向けに幅広いソリューションを提供しています。ウイルス対策ソフト、エンドポイント保護、ネットワークセキュリティ、クラウドセキュリティサービスなどがあります。McAfeeは、数十年にわたりユーザーを守ってきた、先手を打つサイバーセキュリティ対策の代名詞です。
- 主な特長:McAfeeのソリューション群は、脅威インテリジェンス、行動分析、堅牢なクラウドベースのセキュリティを取り入れています。これらが一体となってさまざまなサイバー上の脅威に対する強固な防御を築き、ユーザーが安心してデジタル世界を利用できるようにします。
- FireEye, Inc.
- 概要:FireEye, Inc.は、高度な脅威インテリジェンスと保護に特化したサイバーセキュリティ企業として知られています。脅威の検知、インシデント対応、メールセキュリティ(サイバー攻撃 対策)などのサービスを提供しています。従来のセキュリティ対策をすり抜けるような、巧妙で標的を絞ったサイバー上の脅威を見つけて抑え込む力で定評があります。
- 主な特長:FireEyeの強みは、新たな脅威について比類のない洞察を提供する、リアルタイムの脅威インテリジェンスプラットフォームにあります。これにより、組織はサイバー攻撃に直面したときに迅速かつ効果的に対応でき、全体的なサイバーセキュリティ体制を強化できます。
- Palo Alto Networks
- 概要:Palo Alto Networksは、次世代のサイバーセキュリティソリューションを提供する大手企業です。ファイアウォール保護、クラウドセキュリティ、高度な脅威防御サービスなどを扱っています。サイバーセキュリティに対する革新的なアプローチで知られています。
- 主な特長:Palo Alto Networksは、アプリケーションや脅威を細かく制御できる高度なファイアウォールを提供しています。クラウドセキュリティソリューションは最新のクラウド環境を保護するため、クラウド技術を取り入れる企業に適しています。
- Trend Micro
- 概要:Trend Microは、エンドポイントセキュリティ、ネットワーク防御、クラウドセキュリティなどのサービスを提供する、世界的なサイバーセキュリティ企業です。進化し続けるサイバー上の脅威に対して、高度なソリューションで保護することに力を入れています。
- 主な特長:Trend Microのサービスには、高度な脅威の検知・対応機能に加え、クラウド上のデータやアプリケーションを守るためのクラウドセキュリティソリューションがあります。あらゆる規模の企業に対応しています。
- Check Point Software Technologies
- 概要:Check Point Software Technologiesは、包括的な脅威防御ソリューションを提供するサイバーセキュリティ企業です。ファイアウォール保護、脅威インテリジェンス、モバイルセキュリティソリューションなどを提供しています。
- 主な特長:Check Pointの脅威防御ソリューションは、さまざまな攻撃経路にわたるサイバー上の脅威を先回りして見つけ、ブロックするよう設計されています。リアルタイムの脅威インテリジェンスにより、組織は新たな脅威に関する最新情報を得られます。
これらのサイバーセキュリティサービス(サイバー攻撃 対策)の提供企業は、個人や組織をサイバー上の脅威から守ることに力を注いでいることで知られています。従来のウイルス対策ソリューションから高度な脅威インテリジェンス、インシデント対応機能まで幅広いセキュリティ対策を備えており、絶え間なく変化する脅威の状況の中で包括的な保護を実現します。
まとめ
ウェブサイトへのサイバー攻撃は、今日のデジタル世界で現実に増え続けている脅威です。よくある攻撃の種類を知り、先手を打ったセキュリティ対策を実施すれば、サイトとユーザーを被害から守れます。チームやユーザーにもサイバーセキュリティ(サイバー攻撃 対策)の大切さを伝え、オンライン上の資産を守るための警戒を怠らないようにしましょう。予防と備えこそが、サイバー攻撃に立ち向かう鍵であることを忘れないでください。

執筆者
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
arief zufar の記事一覧