ویب سائٹ کو سائبر حملوں سے بچانے کے 10 طریقے
English سے ترجمہ شدہ۔ اصل مضمون پڑھیں
اس صفحے پر 9 حصے
آج کے ڈیجیٹل دور میں ویب سائٹس کاروبار اور افراد دونوں کے لیے نہایت اہم کردار ادا کرتی ہیں۔ یہی وہ جگہ ہے جہاں ہم آپس میں رابطہ کرتے ہیں، معلومات کا تبادلہ کرتے ہیں اور لین دین کرتے ہیں۔ تاہم ویب سائٹس پر بڑھتے انحصار کے ساتھ سائبر حملے ایک سنگین مسئلہ بن چکے ہیں۔ ہیکرز مسلسل ویب سائٹس میں نقب لگانے، ڈیٹا چرانے اور آن لائن سرگرمیوں میں خلل ڈالنے کے نئے طریقے ڈھونڈتے رہتے ہیں۔ ویب سائٹ مالکان اور صارفین کے لیے ضروری ہے کہ وہ ان حملوں کو پہچانیں اور اپنی آن لائن موجودگی کے تحفظ کے لیے مناسب اقدامات کریں۔ اس مضمون میں ہم ویب سائٹس پر ہونے والے سائبر حملوں کی دنیا کو سمجھیں گے اور جانیں گے کہ ویب سائٹ کو سائبر حملوں سے بچانے کے طریقے کیا ہیں۔
سائبر حملہ کیا ہے؟
سائبر حملہ افراد، گروہوں یا اداروں کی جانب سے کمپیوٹر سسٹمز، نیٹ ورکس یا ڈیجیٹل ڈیٹا کی رازداری، سالمیت یا دستیابی کو نقصان پہنچانے کی دانستہ اور بدنیتی پر مبنی کوشش ہے۔ یہ حملے عموماً مختلف تکنیکوں اور ٹیکنالوجیز کے ذریعے کیے جاتے ہیں تاکہ ڈیجیٹل سسٹمز کی خامیوں یا کمزوریوں کو مختلف مقاصد کے لیے استعمال کیا جا سکے، اور اکثر ان کا مقصد معلومات چرانا، سروسز میں خلل ڈالنا یا نقصان پہنچانا ہوتا ہے۔
کیا سائبر حملے خطرناک ہیں؟
سائبر حملے انتہائی خطرناک ہوتے ہیں۔ یہ مالی نقصان اور کسی فرد یا ادارے کی ساکھ کو پہنچنے والے نقصان، دونوں صورتوں میں شدید نقصان کا باعث بن سکتے ہیں۔ ان حملوں کے نتیجے میں حساس ڈیٹا کی چوری، مالی فراڈ، ضروری سروسز میں رکاوٹ، حتیٰ کہ قومی سلامتی کو خطرہ بھی لاحق ہو سکتا ہے۔ سائبر حملے افراد کی ذاتی معلومات کو افشا کر کے یا ان کی آن لائن پرائیویسی کو خطرے میں ڈال کر انہیں نقصان پہنچا سکتے ہیں۔ اس کے علاوہ یہ کاروباروں اور سرکاری اداروں کو مفلوج کر سکتے ہیں، جس سے بھاری مالی نقصان اور قانونی نتائج سامنے آتے ہیں۔ سائبر خطرات کی بدلتی نوعیت کے باعث افراد اور اداروں کے لیے سائبر سکیورٹی کو ترجیح دینا ضروری ہے تاکہ ان خطرات کو کم کیا جا سکے۔
سائبر حملوں کے اثرات
سائبر حملوں کے اثرات نمایاں اور وسیع ہو سکتے ہیں۔ یہاں سائبر حملوں کے کچھ نتائج بیان کیے جا رہے ہیں:
- مالی نقصان
سائبر حملے افراد، کاروباروں اور اداروں کو بھاری مالی نقصان پہنچا سکتے ہیں۔ اس میں رقم کی براہ راست چوری، جعلی لین دین اور سسٹمز اور ڈیٹا کو بحال کرنے کی لاگت شامل ہے۔ - ڈیٹا کی خلاف ورزی
سب سے عام نتائج میں سے ایک ڈیٹا بریچ ہے، جس میں ذاتی ڈیٹا، مالی ریکارڈ اور دانشورانہ املاک جیسی حساس معلومات افشا ہو جاتی ہیں۔ اس سے شناخت کی چوری، مالی فراڈ اور ساکھ کو نقصان ہو سکتا ہے۔ - ساکھ کو نقصان
سائبر حملے افراد اور اداروں کی ساکھ کو داغدار کر سکتے ہیں۔ اگر صارفین کا ڈیٹا خطرے میں پڑ جائے تو وہ اعتماد کھو سکتے ہیں، جس سے کاروبار اور اعتبار کا نقصان ہوتا ہے۔ - آپریشنز میں رکاوٹ
سائبر حملے کمپیوٹر سسٹمز، نیٹ ورکس یا آن لائن سروسز کو بند کر کے کاروبار کے ضروری آپریشنز میں خلل ڈال سکتے ہیں۔ اس ڈاؤن ٹائم سے پیداواریت اور آمدنی کا نقصان ہوتا ہے۔ - قانونی اور ریگولیٹری نتائج
ڈیٹا بریچ اور سائبر حملے اکثر قانونی اور ریگولیٹری ذمہ داریاں پیدا کرتے ہیں۔ صارفین کے ڈیٹا کا مناسب تحفظ نہ کرنے پر اداروں کو جرمانے، مقدمات اور قانونی سزاؤں کا سامنا ہو سکتا ہے۔ - دانشورانہ املاک کی چوری
سائبر مجرم دانشورانہ املاک، تجارتی رازوں یا ملکیتی معلومات کو نشانہ بنا سکتے ہیں، جس سے غیر منصفانہ مسابقت اور مالی نقصان ہو سکتا ہے۔ - رینسم ویئر کے مطالبات
رینسم ویئر حملوں میں متاثرین کو اپنے ڈیٹا یا سسٹمز تک دوبارہ رسائی کے لیے تاوان ادا کرنے پر مجبور کیا جا سکتا ہے، جس سے مالی نقصان ہوتا ہے۔ - قومی سلامتی کے خطرات
کچھ سائبر حملے، جیسے اہم انفراسٹرکچر یا سرکاری سسٹمز کو نشانہ بنانے والے، قومی سلامتی کے لیے خطرہ بن سکتے ہیں۔ یہ ضروری سروسز اور سسٹمز کو متاثر کر سکتے ہیں۔ - صارفین کے اعتماد کا خاتمہ
جن کاروباروں پر سائبر حملہ ہوتا ہے وہ اپنے صارفین کا اعتماد اور بھروسا کھونے کے خطرے میں ہوتے ہیں، جسے دوبارہ بحال کرنا مشکل ہو سکتا ہے۔ - بحالی کی لاگت
سائبر حملے سے سنبھلنے میں خلاف ورزی کی تحقیقات، سسٹمز کی بحالی، سکیورٹی اقدامات کے نفاذ اور متاثرہ فریقوں کو شناخت کی چوری سے تحفظ فراہم کرنے کے اخراجات شامل ہوتے ہیں۔ - طویل مدتی اثرات
کچھ سائبر حملوں کے طویل مدتی نتائج ہوتے ہیں، اور ڈیٹا بریچ یا کمزوریاں ابتدائی حملے کے مہینوں یا برسوں بعد سامنے آ سکتی ہیں۔ - جذباتی اثر
سائبر حملوں کا شکار ہونے والے افراد پرائیویسی اور سکیورٹی کی خلاف ورزی کی وجہ سے ذہنی دباؤ، بے چینی اور جذباتی اذیت محسوس کر سکتے ہیں۔
مجموعی طور پر سائبر حملوں کے اثرات مضبوط سائبر سکیورٹی اقدامات اور ان خطرات اور نتائج کو کم کرنے کی تیاری کی اہمیت کو اجاگر کرتے ہیں۔
سائبر حملوں کی 5 اقسام کون سی ہیں؟
ویب سائٹس پر سائبر حملے پہلے سے کہیں زیادہ عام اور پیچیدہ ہو چکے ہیں۔ ہیکرز ویب سائٹس کو مختلف وجوہات کی بنا پر نشانہ بناتے ہیں، جن میں مالی فائدہ، سیاسی مقاصد، یا محض افراتفری پھیلانے کا شوق شامل ہے۔ ویب سائٹس پر ہونے والے عام سائبر حملوں کی اقسام یہ ہیں:
- Distributed Denial of Service (DDoS) حملے
DDoS حملے میں ہیکرز ویب سائٹ پر ضرورت سے زیادہ ٹریفک ڈال کر اسے جائز صارفین کے لیے ناقابل رسائی بنا دیتے ہیں۔ اس حملے کا مقصد ویب سائٹ کی سروس میں خلل ڈالنا ہے اور اس سے بھاری مالی نقصان ہو سکتا ہے۔ - SQL Injection
SQL injection حملے میں ہیکرز ان پٹ فیلڈز میں نقصان دہ کوڈ ڈال کر ویب سائٹ کے ڈیٹا بیس میں رد و بدل کرتے ہیں۔ اس حملے سے انہیں حساس معلومات تک غیر مجاز رسائی ملتی ہے یا وہ ویب سائٹ کا مواد تبدیل کر سکتے ہیں۔ - Cross-Site Scripting (XSS)
XSS حملہ اس وقت ہوتا ہے جب ہیکرز قابل اعتماد ویب سائٹس میں نقصان دہ سکرپٹس ڈال دیتے ہیں۔ جب صارفین ان ویب سائٹس پر جاتے ہیں تو سکرپٹس ان کے براؤزرز میں چل پڑتی ہیں، جس سے ہیکرز صارف کا ڈیٹا چرا سکتے ہیں، میل ویئر لگا سکتے ہیں، یا صارفین کو نقصان دہ ویب سائٹس پر بھیج سکتے ہیں۔ - فشنگ
فشنگ حملے صارفین کو دھوکا دے کر حساس معلومات، جیسے لاگ ان کی تفصیلات یا کریڈٹ کارڈ کی معلومات، حاصل کرنے کے لیے بنائے جاتے ہیں۔ ہیکرز اکثر اصلی ویب سائٹس سے ملتی جلتی جعلی ویب سائٹس بناتے ہیں اور صارفین کو انجانے میں اپنی ذاتی معلومات درج کرنے پر آمادہ کرتے ہیں۔ - میل ویئر حملے
میل ویئر حملوں میں ویب سائٹس کو نقصان دہ سافٹ ویئر سے متاثر کیا جاتا ہے۔ یہ سافٹ ویئر پھر صارفین کے کمپیوٹرز کی کمزوریوں کا فائدہ اٹھا سکتا ہے، ڈیٹا چرا سکتا ہے، یا ان کے سسٹمز تک غیر مجاز رسائی حاصل کر سکتا ہے۔
یہ ان مختلف سائبر حملوں کی چند مثالیں ہیں جن کا ویب سائٹس کو باقاعدگی سے سامنا رہتا ہے۔ ان حملوں کو جاننا اور سمجھنا آپ کی ویب سائٹ اور صارفین کے تحفظ کی طرف پہلا قدم ہے۔
عام سائبر حملے کون سے ہیں؟
عام سائبر حملے سائبر مجرموں کی وہ بدنیتی پر مبنی سرگرمیاں ہیں جن کا مقصد کمپیوٹر سسٹمز، نیٹ ورکس اور ڈیٹا کو نقصان پہنچانا ہوتا ہے۔ ان حملوں سے مالی نقصان، ڈیٹا بریچ اور کسی فرد یا ادارے کی ساکھ کو نقصان ہو سکتا ہے۔ یہاں کچھ عام سائبر حملے دیے جا رہے ہیں:
- فشنگ
فشنگ حملوں میں ای میل، سوشل میڈیا یا ویب سائٹس کے ذریعے کسی قابل اعتماد ادارے کا روپ دھار کر لوگوں کو دھوکا دیا جاتا ہے تاکہ وہ حساس معلومات، جیسے لاگ ان کی تفصیلات یا مالی معلومات، ظاہر کر دیں۔ - میل ویئر
Malware، یعنی malicious software، میں وائرس، ٹروجن، رینسم ویئر اور سپائی ویئر شامل ہیں۔ یہ پروگرام کمپیوٹر سسٹمز میں گھس کر انہیں نقصان پہنچانے یا حساس معلومات چرانے کے لیے بنائے جاتے ہیں۔ - رینسم ویئر
رینسم ویئر ایک قسم کا میل ویئر ہے جو متاثرہ شخص کا ڈیٹا انکرپٹ کر دیتا ہے اور ڈیکرپشن کلید کے بدلے تاوان کی ادائیگی کا مطالبہ کرتا ہے۔ اگر تاوان ادا نہ کیا جائے تو متاثرہ شخص کا ڈیٹا ہمیشہ کے لیے ضائع ہو سکتا ہے۔ - Denial of Service (DoS) اور Distributed Denial of Service (DDoS) حملے
یہ حملے ہدف بنائے گئے سسٹم یا نیٹ ورک پر ضرورت سے زیادہ ٹریفک ڈال دیتے ہیں، جس سے وہ صارفین کے لیے دستیاب نہیں رہتا۔ DDoS حملوں میں متعدد ہیک شدہ ڈیوائسز مل کر کام کرتے ہیں۔ - Man-in-the-Middle (MitM) حملے
MitM حملے میں حملہ آور دو فریقوں کے درمیان رابطے کو ان کی جانکاری کے بغیر روک لیتا ہے اور ممکنہ طور پر اس میں تبدیلی بھی کر دیتا ہے۔ اس سے حملہ آور حساس معلومات سن سکتا ہے۔ - SQL Injection
SQL injection حملے ان پٹ فیلڈز میں نقصان دہ SQL کوڈ ڈال کر ویب سائٹس اور ایپلیکیشنز کو نشانہ بناتے ہیں۔ کامیابی کی صورت میں حملہ آور ڈیٹا بیس تک غیر مجاز رسائی حاصل کر سکتے ہیں اور صارفین کا ڈیٹا خطرے میں ڈال سکتے ہیں۔ - Cross-Site Scripting (XSS)
XSS حملے ویب سائٹس میں نقصان دہ سکرپٹس ڈال دیتے ہیں جو پھر دوسرے صارفین کے براؤزرز میں چلتی ہیں۔ اس سے حملہ آور کوکیز، سیشن ٹوکنز یا دوسرا حساس ڈیٹا چرا سکتے ہیں۔ - Credential Stuffing
اس حملے میں سائبر مجرم پہلے سے چرائے گئے لاگ ان کی تفصیلات کو متعدد اکاؤنٹس تک غیر مجاز رسائی کے لیے استعمال کرتے ہیں، کیونکہ لوگ اکثر مختلف سروسز پر ایک ہی پاس ورڈ دہراتے ہیں۔ - Zero-Day Exploits
Zero-day کمزوریاں وہ سکیورٹی خامیاں ہیں جن کا سافٹ ویئر بنانے والے کو ابھی علم نہیں ہوتا۔ سائبر حملہ آور ان کمزوریوں کو ٹھیک ہونے سے پہلے ہی استعمال کر لیتے ہیں۔ - سوشل انجینئرنگ
سوشل انجینئرنگ حملے لوگوں کو چالاکی سے خفیہ معلومات بتانے یا ایسے کام کرنے پر آمادہ کرتے ہیں جو سکیورٹی کو خطرے میں ڈالیں۔ اس میں pretexting، baiting یا tailgating جیسی تکنیکیں شامل ہو سکتی ہیں۔ - Brute Force حملے
Brute force حملے میں حملہ آور ہر ممکنہ پاس ورڈ کو منظم طریقے سے آزماتے ہیں جب تک درست پاس ورڈ نہ مل جائے، تاکہ کسی سسٹم یا اکاؤنٹ تک رسائی حاصل کر سکیں۔ - IoT (Internet of Things) کا استحصال
جیسے جیسے زیادہ ڈیوائسز انٹرنیٹ سے جڑ رہے ہیں، حملہ آور نیٹ ورکس تک غیر مجاز رسائی یا صارفین کی پرائیویسی کو خطرے میں ڈالنے کے لیے کمزور IoT ڈیوائسز کو نشانہ بنا سکتے ہیں۔ - Malvertising
Malvertisements ایسے آن لائن اشتہارات ہیں جن میں نقصان دہ کوڈ ہوتا ہے۔ ان اشتہارات پر کلک کرنے سے میل ویئر انفیکشن یا دوسرے سکیورٹی خطرات پیدا ہو سکتے ہیں۔ - ای میل Spoofing
حملہ آور ای میل spoofing کے ذریعے ای میل کو ایسا ظاہر کرتے ہیں جیسے وہ کسی قابل اعتماد ذریعے سے آئی ہو۔ اسے فشنگ یا دوسرے دھوکے کے مقاصد کے لیے استعمال کیا جا سکتا ہے۔ - Watering Hole حملے
Watering hole حملے میں حملہ آور ایسی ویب سائٹ کو ہیک کر لیتے ہیں جس پر ان کے ہدف کے لوگ اکثر آتے ہیں۔ جب صارفین اس ہیک شدہ سائٹ پر جاتے ہیں تو وہ انجانے میں میل ویئر ڈاؤنلوڈ کر سکتے ہیں یا دوسرے حملوں کا شکار ہو سکتے ہیں۔
ان عام سائبر حملوں سے بچاؤ کے لیے افراد اور اداروں کو مضبوط سائبر سکیورٹی طریقے اپنانے چاہییں، جیسے سافٹ ویئر کو باقاعدگی سے اپ ڈیٹ کرنا، مضبوط اور منفرد پاس ورڈ استعمال کرنا، صارفین کو فشنگ کے بارے میں آگاہ کرنا، اور نیٹ ورک سکیورٹی کے اقدامات نافذ کرنا۔
دنیا کے 3 سب سے بڑے سائبر حملے
تیزی سے آپس میں جڑتی دنیا میں سائبر حملے ہر جگہ پھیلا ہوا خطرہ بن چکے ہیں، جو افراد، کاروباروں اور حکومتوں کو بھی نشانہ بناتے ہیں۔ یہ حملے تباہی مچا سکتے ہیں، جس سے بھاری مالی نقصان، ساکھ کو نقصان اور وسیع پیمانے پر خلل پیدا ہوتا ہے۔ یہاں ہم حالیہ تاریخ کے تین اہم ترین سائبر حملوں کا جائزہ لیتے ہیں، جن میں سے ہر ایک نے عالمی سائبر سکیورٹی کے منظرنامے پر انمٹ نقوش چھوڑے۔
- WannaCry رینسم ویئر حملہ (2017):
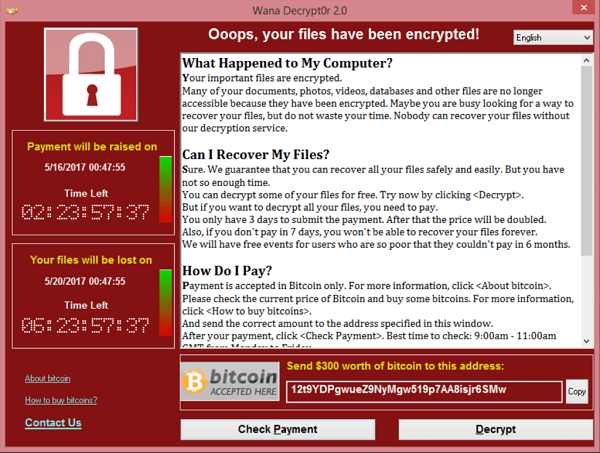
- تفصیل: مئی 2017 کا WannaCry رینسم ویئر حملہ تاریخ کے بدنام ترین سائبر حملوں میں سے ایک ہے۔ اس عالمی حملے نے 150 سے زیادہ ممالک کو متاثر کیا اور Microsoft Windows آپریٹنگ سسٹمز کی ایک کمزوری سے فائدہ اٹھایا۔ یہ میل ویئر متاثرہ کمپیوٹرز کا ڈیٹا انکرپٹ کر دیتا تھا اور پھر ڈیکرپشن کلید کے بدلے Bitcoin میں تاوان کی ادائیگی کا مطالبہ کرتا تھا۔
- اثرات: اس حملے کے دور رس نتائج برآمد ہوئے، جس نے صحت کے نظام اور سرکاری اداروں سمیت ہزاروں تنظیموں کو متاثر کیا۔ WannaCry کے پیمانے نے معلوم کمزوریوں سے بچاؤ کے لیے سافٹ ویئر سسٹمز کو بروقت اپ ڈیٹ اور پیچ کرنے کی اہم ضرورت کو اجاگر کیا۔ مزید یہ کہ اس نے رینسم ویئر حملوں کے ہر جگہ موجود خطرے کے بارے میں آگاہی بڑھائی۔
- NotPetya (ExPetr) رینسم ویئر حملہ (2017):
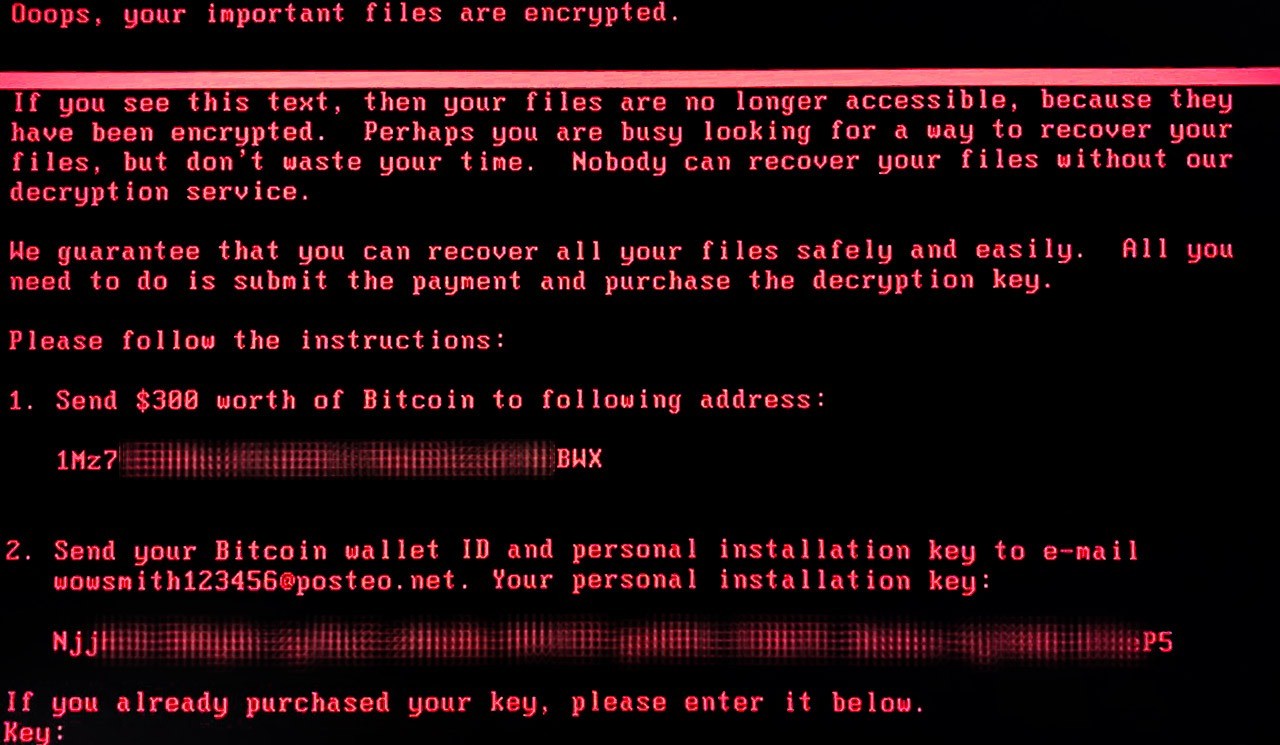
- تفصیل: جون 2017 میں NotPetya رینسم ویئر حملے نے، جسے ExPetr یا Petya بھی کہا جاتا ہے، عالمی سائبر سکیورٹی برادری کو ہلا کر رکھ دیا۔ ابتدا میں یوکرین کو نشانہ بنانے والا یہ میل ویئر تیزی سے پوری دنیا میں پھیل گیا۔ NotPetya نے متاثرہ سسٹمز کی فائلیں انکرپٹ کیں اور ڈیکرپشن کے لیے تاوان مانگا۔ تاہم عام خیال یہ ہے کہ اس کا بنیادی مقصد مالی فائدے کے بجائے وسیع پیمانے پر نقصان پہنچانا تھا۔
- اثرات: NotPetya نے دنیا بھر کے متعدد کاروباروں کو متاثر کیا، جس کے نتیجے میں بھاری مالی نقصان ہوا۔ اس حملے نے مضبوط سائبر سکیورٹی طریقوں اور مؤثر پیچ مینجمنٹ کی اہم ضرورت کی سخت یاد دہانی کرائی۔ اس نے سائبر حملوں کے پیچھے محرکات پر بھی بحث چھیڑ دی، جو محض مالی ترغیب سے آگے بڑھ کر جغرافیائی سیاسی اور تزویراتی پہلوؤں تک پہنچتی ہے۔
- Equifax ڈیٹا بریچ (2017):
- تفصیل: ستمبر 2017 میں امریکہ کی سب سے بڑی کریڈٹ رپورٹنگ ایجنسیوں میں سے ایک Equifax ایک تباہ کن ڈیٹا بریچ کا شکار ہوئی۔ سائبر مجرموں نے کمپنی کے ویب ایپلیکیشن سافٹ ویئر کی ایک کمزوری سے فائدہ اٹھایا، جس کے نتیجے میں تقریباً 147 ملین افراد کی حساس ذاتی معلومات افشا ہو گئیں۔
- اثرات: Equifax بریچ کے دور رس نتائج نکلے، اور متاثرین کو شناخت کی چوری، مالی فراڈ اور دیگر نقصان دہ سرگرمیوں کے خطرات کا سامنا کرنا پڑا۔ اس واقعے نے قانونی اور ریگولیٹری جانچ کو جنم دیا، ڈیٹا کے سخت تحفظ کے اقدامات کی ضرورت کو اجاگر کیا اور ڈیٹا پرائیویسی اور سائبر سکیورٹی کے ضوابط پر بحث چھیڑ دی۔
یہ سائبر حملے سائبر کرائم کے ہمہ وقت موجود خطرے کی سخت یاد دہانی ہیں، اور بتاتے ہیں کہ افراد اور اداروں کو ایسے بڑے پیمانے کے حملوں سے بچانے کے لیے مسلسل چوکسی اور سائبر سکیورٹی کے اقدامات ضروری ہیں۔
اپنی ویب سائٹ کو کیسے محفوظ بنائیں؟
خوش قسمتی سے کچھ ایسے اقدامات ہیں جن سے آپ اپنی ویب سائٹ کو سائبر حملوں سے بچا سکتے ہیں اور خطرہ کم کر سکتے ہیں۔ ویب سائٹ کو سائبر حملوں سے بچانے کے طریقے کے طور پر درج ذیل اقدامات پر عمل کریں:
- سافٹ ویئر کو اپ ڈیٹ رکھیں
اپنی ویب سائٹ کے سافٹ ویئر، بشمول کنٹینٹ مینجمنٹ سسٹمز (CMS)، پلگ انز اور تھیمز، کو باقاعدگی سے اپ ڈیٹ کریں۔ اپ ڈیٹس اکثر سکیورٹی کمزوریوں کو دور کرتی ہیں اور آپ کی ویب سائٹ کو ممکنہ حملوں سے بچاتی ہیں۔ - مضبوط اور منفرد پاس ورڈ استعمال کریں
یقینی بنائیں کہ آپ کی ویب سائٹ کے تمام یوزر اکاؤنٹس کے پاس ورڈ مضبوط اور منفرد ہوں۔ صارفین کو ترغیب دیں کہ وہ حروف، اعداد اور خصوصی علامات کے امتزاج والے پاس ورڈ چنیں تاکہ brute-force حملوں کا خطرہ کم ہو۔ - Secure Socket Layer (SSL) سرٹیفکیٹس استعمال کریں
SSL سرٹیفکیٹس آپ کی ویب سائٹ اور صارفین کے براؤزرز کے درمیان رابطے کو انکرپٹ کرتے ہیں، جس سے ڈیٹا کی پرائیویسی یقینی ہوتی ہے اور چھپ کر سننے یا ڈیٹا روکنے جیسے حملے ناکام ہوتے ہیں۔ - اپنی ویب سائٹ کا باقاعدگی سے بیک اپ لیں
اپنی ویب سائٹ کی فائلوں اور ڈیٹا بیس کا باقاعدگی سے بیک اپ لیں۔ سائبر حملے کی صورت میں آپ ڈیٹا یا فعالیت کو نقصان پہنچائے بغیر اپنی ویب سائٹ کو پچھلی حالت میں بحال کر سکتے ہیں۔ - Web Application Firewalls (WAF) نافذ کریں
WAF آپ کی ویب سائٹ اور ممکنہ حملہ آوروں کے درمیان ڈھال کا کام کرتا ہے۔ یہ آنے والی ٹریفک پر نظر رکھتا ہے اور مشکوک یا نقصان دہ درخواستوں کو روکتا ہے، جس سے SQL injection اور XSS جیسے حملے ناکام ہوتے ہیں۔ - اپنے صارفین کو آگاہ کریں
اپنی ویب سائٹ کے صارفین کو تربیت دیں کہ وہ فشنگ ای میلز یا مشکوک لنکس جیسے عام سائبر خطرات کو پہچانیں اور ان سے بچیں۔ انہیں آگاہ کر کے آپ ممکنہ حملوں کے خلاف دفاع کی ایک اضافی پرت بناتے ہیں۔ - ویب سائٹ کی ٹریفک پر نظر رکھیں
اپنی ویب سائٹ کی ٹریفک کی باقاعدگی سے نگرانی کریں اور غیر معمولی پیٹرنز یا مشکوک سرگرمیوں پر نظر رکھیں۔ اس سے آپ ممکنہ حملوں کا جلد پتہ لگا کر فوری کارروائی کر سکتے ہیں۔ - باقاعدگی سے Penetration Testing کروائیں
اپنی ویب سائٹ پر penetration tests کے لیے ماہرین کی خدمات لیں۔ یہ ٹیسٹ حقیقی دنیا کے حملوں کی نقل کر کے کمزوریوں کی نشاندہی کرتے ہیں اور آپ کی ویب سائٹ کی سکیورٹی بہتر بنانے کی سفارشات دیتے ہیں۔ - صارفین کے اختیارات محدود رکھیں
صارفین کو صرف اتنے اختیارات دیں جتنے ان کے کام کے لیے ضروری ہوں۔ اختیارات محدود کر کے آپ غیر مجاز رسائی یا اندرونی افراد کی جانب سے حادثاتی خطرات کا امکان کم کرتے ہیں۔ - باخبر رہیں
سائبر سکیورٹی کے تازہ ترین رجحانات اور خبروں سے باخبر رہیں۔ سائبر حملوں کے بدلتے منظرنامے کو سمجھنے سے آپ اپنی ویب سائٹ کی سکیورٹی کے اقدامات کو اس کے مطابق ڈھال سکتے ہیں۔
سائبر سکیورٹی خدمات کے بہترین فراہم کنندگان (سائبر حملوں سے بچاؤ)
ہماری بڑھتی ہوئی ڈیجیٹل دنیا میں افراد، کاروباروں اور حکومتوں سب کے لیے سائبر حملوں کا خطرہ منڈلا رہا ہے۔ ان بدلتے خطرات کے خلاف دفاع مضبوط بنانے کے لیے بہت سے لوگ سائبر سکیورٹی سروس (سائبر حملوں سے بچاؤ) فراہم کرنے والوں کا رخ کرتے ہیں جو خصوصی مہارت اور جامع تحفظ دیتے ہیں۔
- Symantec Corporation (اب Broadcom)
- تفصیل: Symantec، جو اب Broadcom کا حصہ ہے، سائبر سکیورٹی (سائبر حملوں سے بچاؤ) حل کے میدان میں عالمی سطح کی بڑی کمپنی ہے۔ بھرپور تجربے اور خدمات کے وسیع پورٹ فولیو کے ساتھ Symantec مختلف قسم کے صارفین کو سائبر خطرات کی بڑی تعداد سے محفوظ رکھتی ہے۔ ان کی پیشکشوں میں اینڈ پوائنٹ پروٹیکشن، تھریٹ انٹیلیجنس، کلاؤڈ سکیورٹی اور نیٹ ورک سکیورٹی شامل ہیں۔
- نمایاں خصوصیات: Symantec کے ہتھیاروں میں جدید خطرے کی نشاندہی اور ردعمل کی صلاحیتیں شامل ہیں، جنہیں مشین لرننگ پر مبنی سکیورٹی اقدامات سے تقویت ملتی ہے۔ مزید یہ کہ ان کا Global Intelligence Network یقینی بناتا ہے کہ صارفین ابھرتے ہوئے خطرات سے آگے رہیں، جس سے Symantec سائبر دشمنوں کے خلاف ایک مضبوط محافظ بنتی ہے۔
- McAfee
- تفصیل: McAfee سائبر سکیورٹی کے میدان میں ایک معزز نام ہے، جو افراد، کاروباروں اور سرکاری اداروں کے لیے حل کا وسیع سلسلہ پیش کرتا ہے۔ ان کی پیشکشوں میں اینٹی وائرس سافٹ ویئر، اینڈ پوائنٹ پروٹیکشن، نیٹ ورک سکیورٹی اور کلاؤڈ سکیورٹی سروسز شامل ہیں۔ McAfee ان پیشگی سائبر سکیورٹی اقدامات کا دوسرا نام ہے جو دہائیوں سے صارفین کو محفوظ رکھ رہے ہیں۔
- نمایاں خصوصیات: McAfee کے حل میں تھریٹ انٹیلیجنس، رویے کا تجزیہ اور مضبوط کلاؤڈ بیسڈ سکیورٹی شامل ہے۔ یہ عناصر مل کر سائبر خطرات کی بڑی تعداد کے خلاف مضبوط دفاع بناتے ہیں، تاکہ صارفین اعتماد کے ساتھ ڈیجیٹل دنیا میں آگے بڑھ سکیں۔
- FireEye, Inc.
- تفصیل: FireEye, Inc. ایک سائبر سکیورٹی کمپنی ہے جو جدید تھریٹ انٹیلیجنس اور تحفظ میں مہارت کی وجہ سے ممتاز ہے۔ ان کی سروسز میں خطرے کی نشاندہی، انسیڈنٹ رسپانس اور ای میل سکیورٹی (سائبر حملوں سے بچاؤ) شامل ہیں۔ FireEye ان پیچیدہ اور ہدف بنا کر کیے گئے سائبر خطرات کی نشاندہی اور تدارک کی صلاحیت کے لیے مشہور ہے جو روایتی سکیورٹی اقدامات کی گرفت سے بچ سکتے ہیں۔
- نمایاں خصوصیات: FireEye کی طاقت اس کے ریئل ٹائم تھریٹ انٹیلیجنس پلیٹ فارم میں ہے، جو ابھرتے خطرات کے بارے میں بے مثال بصیرت دیتا ہے۔ اس سے اداروں کو سائبر حملوں کا سامنا ہونے پر فوری اور مؤثر ردعمل کی قوت ملتی ہے، اور ان کی مجموعی سائبر سکیورٹی پوزیشن بہتر ہوتی ہے۔
- Palo Alto Networks
- تفصیل: Palo Alto Networks اگلی نسل کے سائبر سکیورٹی حل فراہم کرنے والی ممتاز کمپنی ہے۔ ان کے پورٹ فولیو میں فائر وال پروٹیکشن، کلاؤڈ سکیورٹی اور جدید خطرات کی روک تھام کی سروسز شامل ہیں۔ یہ سائبر سکیورٹی کے لیے اپنے جدت پسند انداز کی وجہ سے مشہور ہیں۔
- نمایاں خصوصیات: Palo Alto Networks ایسے جدید فائر وال دیتا ہے جن میں ایپلیکیشنز اور خطرات پر باریک کنٹرول حاصل ہوتا ہے۔ ان کے کلاؤڈ سکیورٹی حل جدید کلاؤڈ ماحول کو تحفظ دیتے ہیں، جو انہیں کلاؤڈ ٹیکنالوجیز اپنانے والے کاروباروں کے لیے موزوں بناتا ہے۔
- Trend Micro
- تفصیل: Trend Micro ایک عالمی سائبر سکیورٹی کمپنی ہے جو اینڈ پوائنٹ سکیورٹی، نیٹ ورک ڈیفنس اور کلاؤڈ سکیورٹی سمیت مختلف سروسز دیتی ہے۔ یہ جدید حل کے ذریعے بدلتے سائبر خطرات سے تحفظ پر توجہ دیتی ہے۔
- نمایاں خصوصیات: Trend Micro کی سروسز میں جدید خطرے کی نشاندہی اور ردعمل کی صلاحیتیں، نیز کلاؤڈ میں ڈیٹا اور ایپلیکیشنز کی حفاظت کے لیے بنائے گئے کلاؤڈ سکیورٹی حل شامل ہیں۔ ان کے حل ہر سائز کے کاروباروں کے لیے ہیں۔
- Check Point Software Technologies
- تفصیل: Check Point Software Technologies ایک سائبر سکیورٹی کمپنی ہے جو خطرات کی روک تھام کے جامع حل فراہم کرتی ہے۔ ان کی پیشکشوں میں فائر وال پروٹیکشن، تھریٹ انٹیلیجنس اور موبائل سکیورٹی حل شامل ہیں۔
- نمایاں خصوصیات: Check Point کے خطرات کی روک تھام کے حل مختلف حملہ آوری کے راستوں پر سائبر خطرات کو پیشگی پہچاننے اور روکنے کے لیے بنائے گئے ہیں۔ یہ ریئل ٹائم تھریٹ انٹیلیجنس بھی دیتے ہیں تاکہ ادارے ابھرتے خطرات سے باخبر رہیں۔
یہ سائبر سکیورٹی سروس (سائبر حملوں سے بچاؤ) فراہم کنندگان افراد اور اداروں کو سائبر خطرات سے محفوظ رکھنے کے عزم کے لیے مشہور ہیں۔ ان کی پیشکشیں روایتی اینٹی وائرس حل سے لے کر جدید تھریٹ انٹیلیجنس اور انسیڈنٹ رسپانس کی صلاحیتوں تک سکیورٹی اقدامات کے وسیع دائرے کو سمیٹتی ہیں، اور ہر لمحہ بدلتے خطرات کے ماحول میں جامع تحفظ یقینی بناتی ہیں۔
نتیجہ
ویب سائٹس پر سائبر حملے آج کی ڈیجیٹل دنیا میں ایک حقیقی اور بڑھتا ہوا خطرہ ہیں۔ حملوں کی عام اقسام کو پہچان کر اور پیشگی سکیورٹی اقدامات اپنا کر آپ اپنی ویب سائٹ اور صارفین کو ممکنہ نقصان سے بچا سکتے ہیں۔ اپنی ٹیم اور صارفین کو سائبر سکیورٹی (سائبر حملوں سے بچاؤ) کی اہمیت سمجھائیں اور اپنی آن لائن موجودگی کے تحفظ میں چوکس رہیں۔ یاد رکھیں، سائبر حملوں کا مقابلہ کرنے کی کنجی بچاؤ اور تیاری ہے!

تحریر
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
arief zufar کے تمام مضامین