SSL/TLSとは?仕組みと重要性をわかりやすく解説
この記事はEnglishから翻訳されています。 原文を読む

目次 37セクション
- SSL/TLSとは
- SSLとは?
- TLSとは?
- SSLとTLSの違い
- SSL(Secure Sockets Layer)
- TLS(Transport Layer Security)
- おさらい:SSLとTLSの比較
- SSLとTLSを使うメリット
- SSLのメリット
- TLSのメリット
- なぜSSL/TLSを使うのか
- SSLとTLSが必要なサービスとは?
- ECサイト
- 金融・銀行サービス
- 医療機関のサイトと患者ポータル
- メールサービス
- ソーシャルメディア
- ログインページと会員制サイト
- 政府・公共サービスのサイト
- ブログと情報サイト
- SSLとTLSを無視した場合の影響
- 情報漏えいとハッキング
- ユーザーの信頼の喪失
- 中間者攻撃(MITM)への脆弱性
- SEOへのペナルティと検索順位の低下
- セキュリティ基準・規制への違反
- ブラウザの警告とセキュリティアラート
- フィッシングと詐欺のリスク増大
- 無料のSSL/TLSを入手する方法
- Let’s Encrypt
- Cloudflare SSL
- ZeroSSL
- より高いセキュリティを求める方へのおすすめ
- DigiCert
- Sectigo(旧Comodo)
- GlobalSign
- まとめ
デジタル化が進む今、オンラインのデータを守ることはこれまで以上に重要です。ウェブセキュリティを支える代表的な技術が、SSL(Secure Sockets Layer)とTLS(Transport Layer Security)です。この記事では、SSL/TLSとは何か、なぜ必要なのか、そして導入の始め方までをわかりやすく解説します。
SSL/TLSとは
それでは、インターネットをより安全にする2つの技術、SSLとTLSを見ていきましょう。IT の専門家でなくても、知っておきたい用語です。オンラインのデータを守る「盾」のような存在だと考えてください。
SSLとは?
SSL(Secure Sockets Layer)は、インターネット上でやり取りされる情報を守るためのプロトコルです。1990年代にNetscape社が開発した、オンラインでデータを保護する最初期の方法のひとつでした。当時は、インターネットのセキュリティはまだ新しい考え方でした。SSLは、今では当たり前になったオンライン保護の土台を築きました。
SSLの仕組みは次のとおりです。
- 暗号化:SSLは、クレジットカード番号やパスワードなどの機密情報を暗号に変換します。この暗号は、受信者本人以外には読めません。
- 認証:SSLは、接続先が本当に目的のウェブサイトであることを確認できます。なりすましを防ぐ働きがあり、データを盗み見ようとする「中間者攻撃」への対策にもなります。
- データの完全性:SSLは、送受信するデータの改ざんを防ぎます。たった1ビットでも変更されれば、SSLがそれを検知して知らせます。
SSLは時代とともに、SSL 1.0、2.0、3.0とバージョンを重ねました。しかし、ハッカーにこれらのバージョンの弱点を突かれる事態が起こり、SSLは最終的に置き換えられました。それでも「SSL」という言葉は今も使われています。技術的には時代遅れですが、安全なインターネット接続を指す呼び方として定着しているのです。
TLSとは?
TLS(Transport Layer Security)は、SSLをアップグレードした、より安全なバージョンです。SSLに脆弱性が見つかったことを受けて、その穴を埋めるために登場しました。現在、安全な通信で標準的に使われているのはTLSです。
TLSがSSLより優れている点は次のとおりです。
- より強力な暗号化:TLSは、新しくて強力な暗号アルゴリズムに対応しており、ハッカーが解読しにくくなっています。
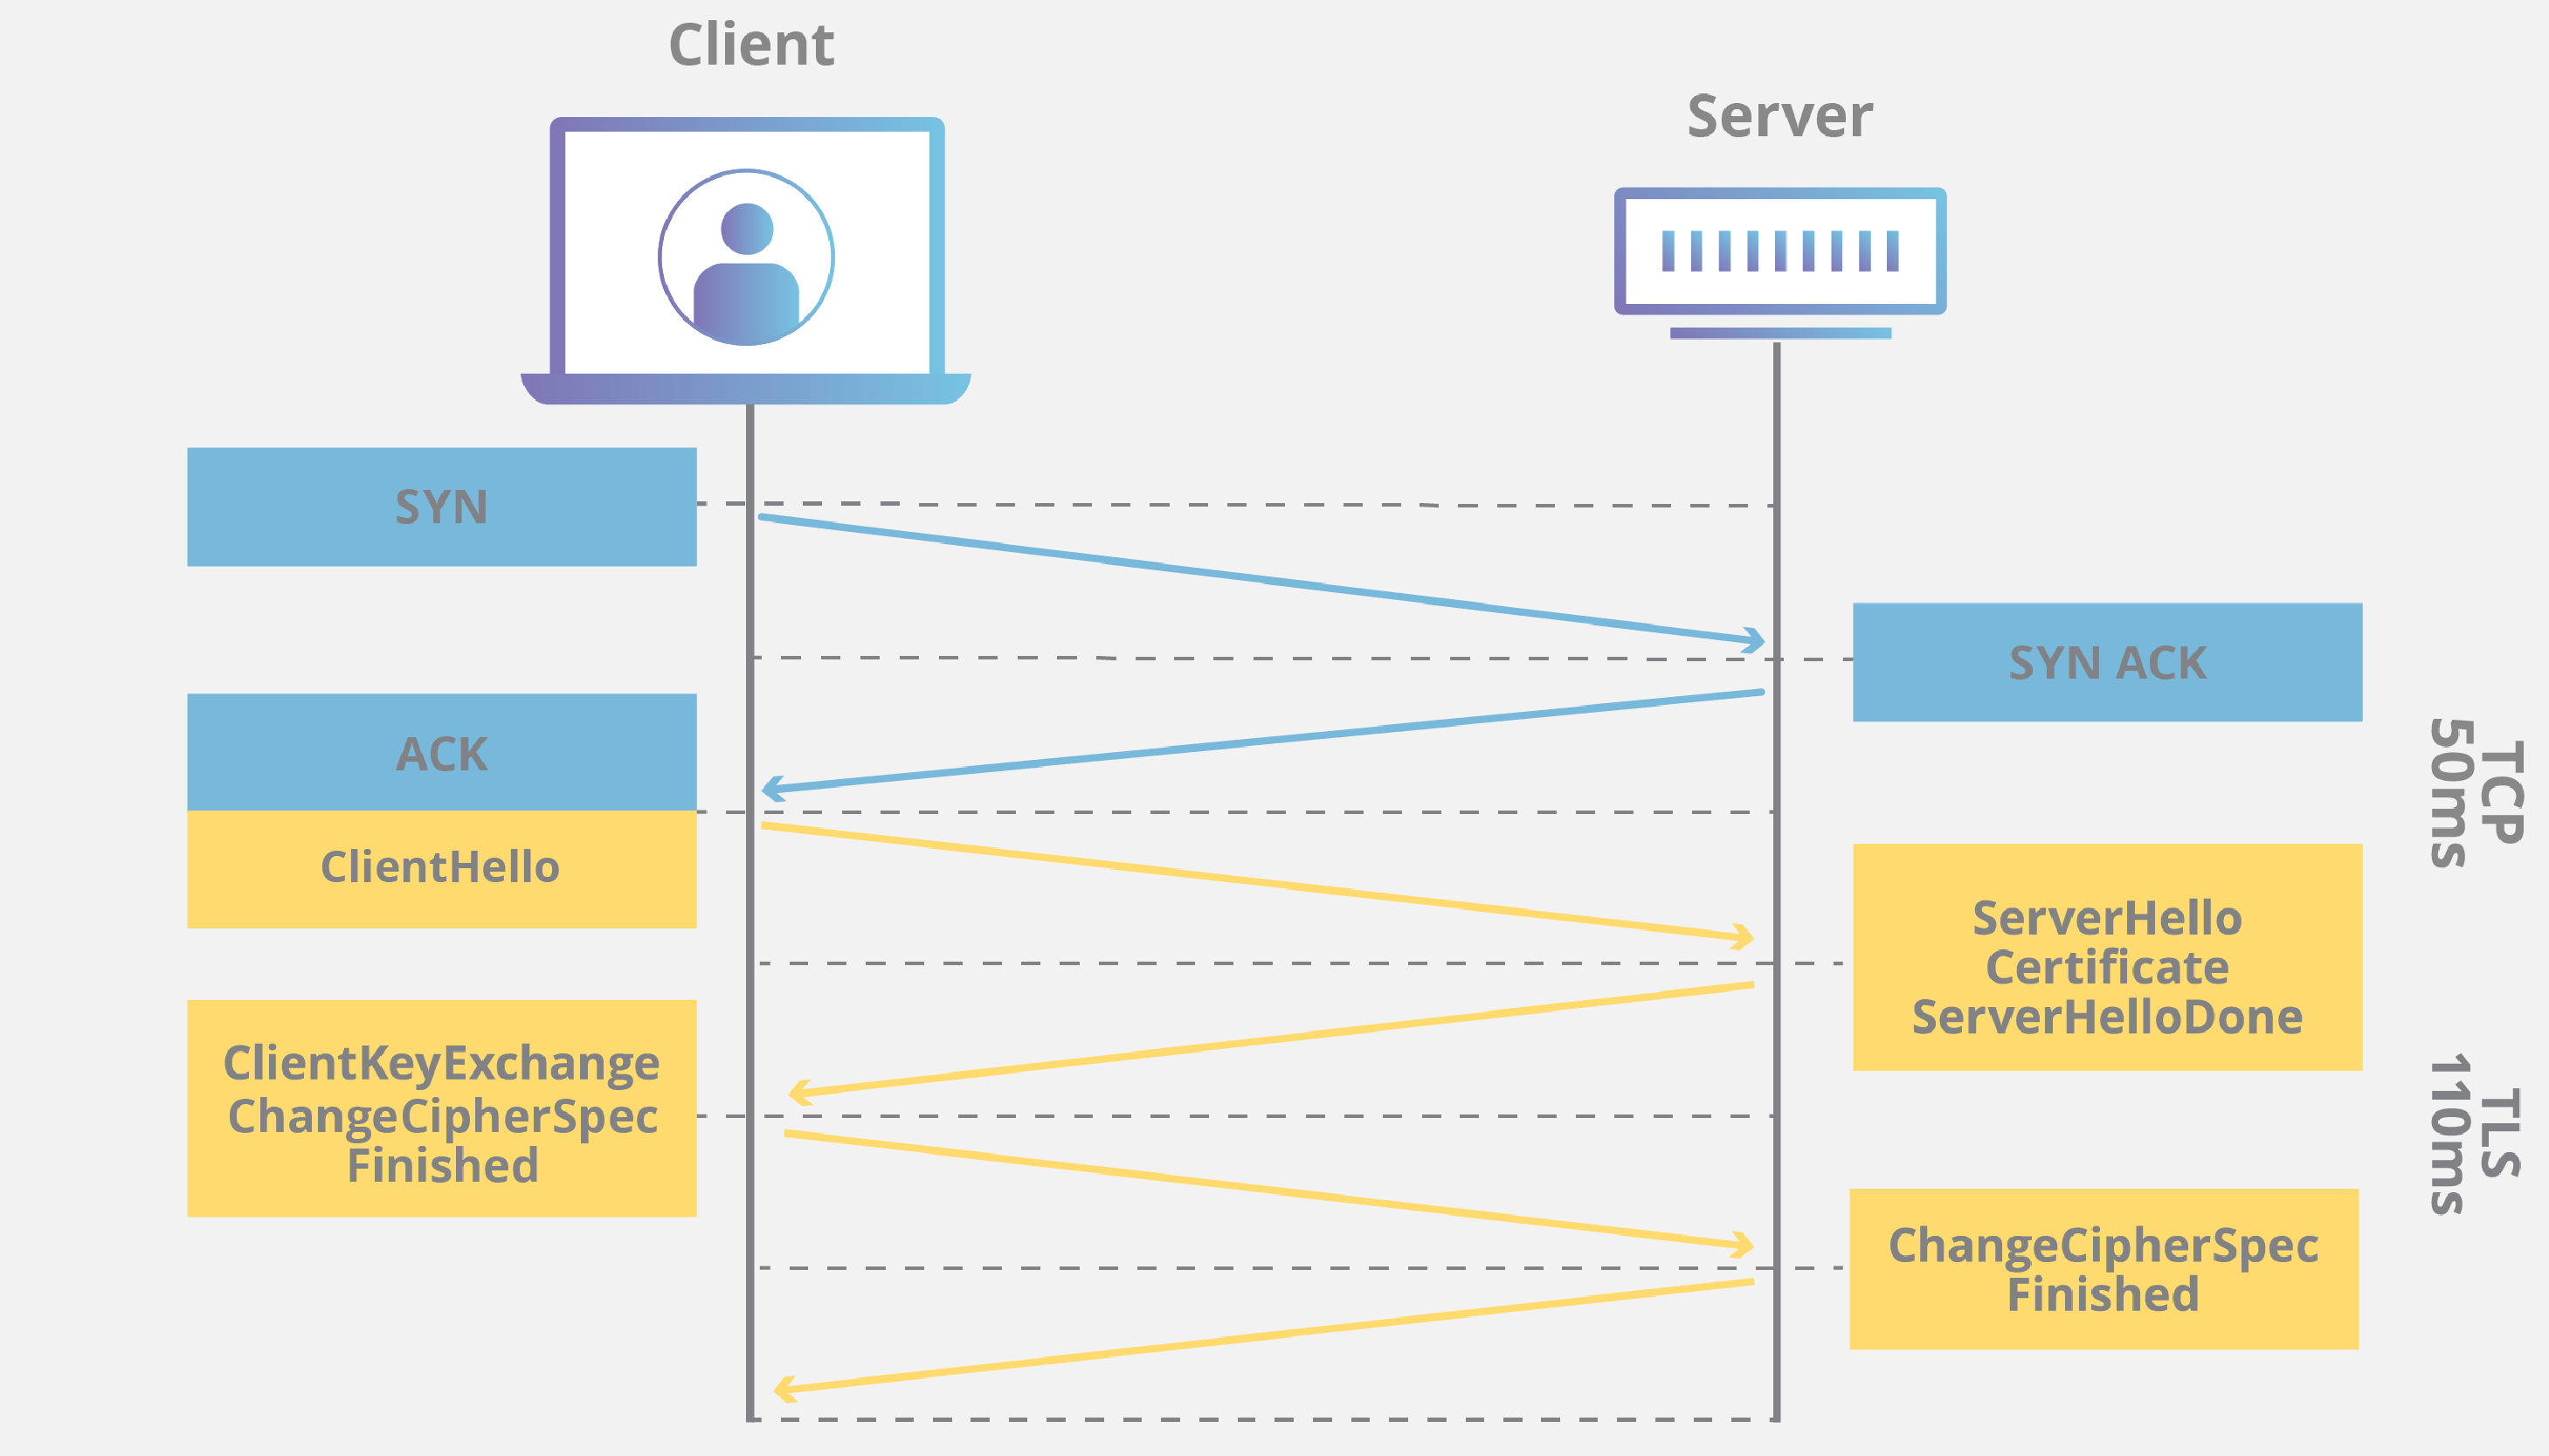
- 改良されたハンドシェイクプロトコル:ユーザーがウェブサイトに接続するとき、安全な接続を確立するために「ハンドシェイク」と呼ばれる手順を踏みます。TLSのハンドシェイクは改良されており、SSLのものより高速で安全です。
- 最新のセキュリティ対策への対応:TLSはPerfect Forward Secrecy(PFS)などに対応しています。PFSがあれば、万が一ひとつの暗号鍵が漏れても、過去の通信を復号することはできません。
TLSもTLS 1.0、1.1、1.2と進化を続け、現在は最新かつ最も安全なTLS 1.3が使われています。

SSLとTLSの違い
SSLとTLSをインターネットセキュリティの2つの層として理解することは大切ですが、両者の決定的な違いは何でしょうか。基本から順に、わかりやすく整理していきます。
SSL(Secure Sockets Layer)
SSLは、ウェブ上のデータを守るために作られた最初のプロトコルです。安全なインターネット接続の「第1世代」と考えてください。1990年代に登場したときは画期的でしたが、限界もありました。ハッカーが巧妙になるにつれ、SSLの弱点が目立つようになり、強化が必要だと専門家たちは気づきました。
SSLのポイント:
- 古い暗号化標準:SSLは古い暗号化標準を使っているため攻撃を受けやすく、現在ではほぼ時代遅れとみなされています。
- 少ないセキュリティ機能:SSLには、高度なハンドシェイクプロトコル(最初の接続手順)や暗号化方式など、TLSが備える最新の保護機能がありません。
- やや遅いパフォーマンス:SSLの安全な接続の確立方法はわずかに遅く、ウェブサイトに安全に接続するまで少し時間がかかります。
- バージョン:SSLはいくつかのバージョンを重ねましたが、SSL 3.0の時点で、セキュリティ面でこのプロトコルが限界に達したことは明らかでした。
つまり、SSLはオンラインセキュリティの発展に欠かせない存在でしたが、その古い構造ゆえに後継が必要になったのです。
TLS(Transport Layer Security)
TLSは、SSLに代わるアップグレード版のプロトコルです。SSLの基本的な考え方を受け継ぎながら、はるかに優れた最新技術を取り入れた「次世代」のオンラインセキュリティといえます。今、安全なインターネット接続といえば、実際に働いているのはTLSです。それでも、人々は一般的な呼び名として「SSL」を使い続けています。
TLSのポイント:
- より強力な暗号化:TLSは、更新された複雑な暗号化方式を使うため、ハッカーが突破するのははるかに困難です。TLSは新バージョンが出るたびに暗号化標準が向上し(現在はTLS 1.3)、安全性が高まっています。
- より優れたハンドシェイクプロトコル:TLSのハンドシェイク(クライアントとサーバー間の最初の安全な接続手順)は、より効率的です。SSLより速くて安全なので、安全なページの読み込み時間の短縮にもつながります。
- 追加のセキュリティ機能:TLSにはPerfect Forward Secrecy(PFS)などの最新のセキュリティ機能があります。攻撃者がひとつの暗号鍵を手に入れても、過去や将来のセッションを解読することはできません。
- バージョン:TLSも時間をかけて更新されてきており、最新のTLS 1.3が最も安全で効率的です。
まとめると、TLSはSSLの中核となる目的、つまり安全で暗号化された接続の確立を引き継ぎつつ、より速い接続、強化された暗号化、現在のセキュリティ対策へのより良い対応によって、それを改良したものです。
おさらい:SSLとTLSの比較
- SSL:最初の安全な接続プロトコル。古い暗号化を使っており、セキュリティ上の弱点があるため、現在ではほぼ時代遅れです。
- TLS:SSLの考え方を土台にしたアップグレード版のプロトコル。より強力な暗号化、より速い接続の確立、そして現代の脅威から守る追加のセキュリティ機能を備えています。
ですから、「SSL」や「https」と表示されていたら、実際に接続を守っているのはおそらくTLSだと考えてください。ただし「SSL」は、安全な接続を指す言葉として今も使われ続けています。
SSLとTLSを使うメリット
SSLとTLSは、単なる技術用語ではありません。インターネットを使うすべての人に、実用的なメリットをもたらします。ここでは、土台となったSSLと、そのアップグレード版であるTLSについて、それぞれの価値を見ていきましょう。
SSLのメリット
SSL(Secure Sockets Layer)は、登場当時、多くのものをもたらしました。今では時代遅れですが、その基本的なメリットを理解すると、SSLがインターネットセキュリティの大きな転換点だった理由がわかります。
- データ保護のための基本的な暗号化:SSLは、ユーザーのブラウザとウェブサーバーの間で送信されるデータを暗号化します。クレジットカード情報、パスワード、個人情報などの機密情報が読み取れないコードに変換され、第三者の目から守られます。
- 基本的な認証:SSLを使うと、ウェブサイトが自分の身元を証明できます。ユーザーは、偽物や悪意のあるサイトではなく、本物のサイトに接続していると確信できます。
- ユーザーからの信頼向上:SSLが標準だった頃は、「https」と鍵のアイコンを見ると、そのサイトが安全だと安心できました。当時から信頼感を高めており、特にECサイトやネットバンキングでは欠かせないものでした。
- 現代のセキュリティの基盤:SSLは、TLSのようなより高度なセキュリティプロトコルへの道を切り開きました。暗号化の基礎層をつくることで、今のすべての安全なウェブ接続が従う標準を確立したのです。
TLSのメリット
TLS(Transport Layer Security)は、SSLのより強く賢い後継といえます。SSLの良い部分を引き継ぎつつ、保護の層を増やして、データをさらに安全に守ります。現在実際に使われているのはTLSなので、安全な接続で私たちが日常的に体感するのは、TLSのメリットです。
- より強力で最新の暗号化:TLSは、SSLよりも更新された複雑な暗号アルゴリズムを使います。そのため、より幅広い最新の攻撃からデータを守れます。TLSは新バージョンごとに暗号化方式が向上しており、TLS 1.3が最新かつ最も安全です。
- 高度な認証:TLSは、SSLの基本的な身元確認をさらに一歩進め、接続が本当に目的のクライアントとサーバーの間で行われていることを保証します。金融や医療のサイトのように、データの完全性が極めて重要な環境では、信頼性がさらに高まります。
- 速度と効率の向上:最適化された「ハンドシェイク」(最初の安全な接続手順)によって、TLSはSSLより速く安全な接続を確立できます。安全なページの読み込み待ちが減り、ユーザー体験が向上します。
- Perfect Forward Secrecy(PFS):TLSにはPFSなどの機能があり、暗号鍵が漏れても、それで過去や将来のデータセッションを解読することはできません。まれにセキュリティ侵害が起きても、データの安全が保たれます。
- 幅広いデバイスとブラウザへの対応:TLSは現代の標準なので、ほぼすべてのブラウザとデバイスで使えます。ユーザーがどんな方法でサイトにアクセスしても、安全な接続が確保されます。
- セキュリティ規制への準拠:TLSは、ユーザーデータを守るために強力な暗号化を求める、欧州のGDPRや医療分野のHIPAAなど、最新のセキュリティ・データ保護規制にウェブサイトが対応する助けになります。
なぜSSL/TLSを使うのか
SSL/TLSは、ECサイトや金融機関だけのものではありません。データを収集する、ログイン機能がある、オンライン取引に対応しているサイトは、どれも使うべきです。ブログや情報サイトでも、安全な閲覧環境を提供できるというメリットがあります。SSLとTLSは、どちらもインターネットセキュリティで重要な役割を果たしています。ブラウザのアドレスバーに「https」と表示されていれば(「s」は「secure」の意味)、そのサイトはSSL/TLSで保護されているということです。この保護によって機密情報が暗号化され、ハッカーによるアクセスや改ざんが難しくなります。さらに、安全な接続はユーザーの安心感を高め、サイトを信頼して利用してもらいやすくなります。
要するに、SSLとTLSは、オンラインのやり取りをプライベートかつ安全に保つために欠かせません。SSLが先駆けとなり、TLSがそれを引き継いで、さらに優れた保護を提供しています。私たちはよく「SSL」と呼びますが、実際には、今のインターネットで私たちを守るために働いているのはTLSです。
SSLとTLSが必要なサービスとは?
SSLとTLSは、ECサイトや銀行サイトだけのものではありません。幅広いオンラインサービスに欠かせない技術です。機密情報を守り、データが安全だとユーザーに安心してもらう役割があります。ここでは、SSLとTLSが特に重要になる場面と、その理由を整理します。
ECサイト
オンラインストアでは、SSLとTLSは必須です。お客様はオンラインで買い物をするとき、クレジットカード番号、請求先住所、個人情報などの機密情報を入力します。SSL/TLSはこれらの情報を暗号化し、ハッカーから守り、情報漏えいを防ぎます。さらに、URLに表示される鍵のアイコンを見ると、お客様はそのサイトが信頼できると感じるため、売上にとっても重要です。
ECサイトにとっての主なメリット:
- クレジットカードと支払いの情報を保護します。
- お客様の信頼と安心感を高めます。
- コンプライアンスのため、決済代行会社から求められることが多くあります。
金融・銀行サービス
ネットバンキング、株取引などの金融サービスは、極めて機密性の高いデータを扱います。情報漏えいのリスクが高く、その影響も深刻になりうるため、こうしたサイトではSSLとTLSが必須です。強力な暗号化によって、ユーザーの金融情報とアカウント情報の両方を守ります。
金融サービスにとっての主なメリット:
- アカウント情報、取引、個人データを安全に保ちます。
- 規制への準拠に不可欠です(例:決済カードのセキュリティ基準であるPCI-DSS)。
- 金融業界で極めて重要な信頼を築きます。
医療機関のサイトと患者ポータル
医療サービス、特に患者ポータルでは、極めて機密性の高い個人情報や医療データを扱います。患者情報の保護を義務づける、米国のHIPAAなどのプライバシー保護法に準拠するには、SSLとTLSが必要です。これらのプロトコルによって、診療記録、検査結果、健康に関する個人情報の機密が守られます。
医療サービスにとっての主なメリット:
- 患者データと診療記録を保護します。
- HIPAAなどの法令遵守に役立ちます。
- オンライン医療サービスへの患者の信頼を高めます。
メールサービス
メールを送るとき、個人的な、ときには機密性のある情報を含めることがよくあります。こうしたやり取りを守るため、メールサービスにはSSL/TLSが必要です。多くのメールプロバイダは、メールの送受信中にSSL/TLSで暗号化しており、第三者による傍受を防いでいます。
メールサービスにとっての主なメリット:
- メール内容への不正アクセスを防ぎます。
- メールアカウントのログイン情報を保護します。
- 情報漏えいやなりすまし被害のリスクを減らします。
ソーシャルメディア
ソーシャルメディアは、ユーザープロフィール、メッセージ、位置情報など、膨大な個人データを管理しています。こうした接続を安全に保つには、SSLとTLSが不可欠です。ほとんどのプラットフォームは、ユーザー同士のプライベートメッセージ、ログイン情報、個人情報を守るために、やり取りを暗号化しています。
ソーシャルメディアにとっての主なメリット:
- ユーザーデータと個人間のやり取りを保護します。
- ハッカーによるログイン情報の傍受を防ぎます。
- 安全なプラットフォームを保証することで、ユーザーの信頼を築きます。
ログインページと会員制サイト
ログインページや会員向けアクセスのあるサイトでは、ユーザーの認証情報を守るためにSSL/TLSが必要です。オンラインフォーラムから、会員エリアのある学習プラットフォームまで、すべてが対象です。ユーザー名とパスワードの保護は非常に重要です。ログイン情報が盗まれると、機密データへの不正アクセスにつながるおそれがあるからです。
ログイン・会員制サイトにとっての主なメリット:
- ユーザー名、パスワード、セッションデータを保護します。
- 不正アクセスのリスクを減らします。
- コンテンツを見るためにログインが必要なユーザーの信頼を高めます。
政府・公共サービスのサイト
政府のウェブサイトは、税務記録から社会福祉の申請まで、さまざまな機密情報を扱うことがよくあります。市民が行政ポータルでオンライン手続きを行う際にデータの安全を確保するには、SSLとTLSが不可欠です。
政府サイトにとっての主なメリット:
- 市民の機密データを保護します。
- セキュリティ規制への対応に役立ちます。
- デジタル行政サービスへの国民の信頼を築きます。
ブログと情報サイト
ブログやコンテンツサイトは機密情報を直接扱わないかもしれませんが、それでもSSL/TLSにはメリットがあります。Googleは検索順位でHTTPSのサイトを優先しているため、SSL/TLSを使うことでSEOの改善が期待できます。また、ブラウザはHTTPSに対応していないサイトに「保護されていない通信」といった警告を表示することがあり、訪問者が離れてしまう原因になります。
ブログや情報サイトにとっての主なメリット:
- SEOと検索順位を改善します。
- サイトが信頼できることを訪問者に示します。
- 保護されていないサイトに対するブラウザの警告を避けられます。
SSLとTLSを無視した場合の影響
SSL/TLSがなければ、ウェブサイトは情報漏えい、なりすまし被害、その他のサイバー攻撃にさらされます。評判の低下、顧客の信頼の喪失、規制対象のデータを扱う場合は金銭的な罰則につながるおそれもあります。保護されていないと気づいた訪問者が、サイトを避けることもあります。ウェブサイトやサービスがSSLとTLSを省略すると、データとユーザーを無防備な状態にしてしまいます。データの盗難から信頼の喪失まで、影響は深刻になりえます。SSLとTLSを怠った場合に起こりうる結果を、順に見ていきましょう。
情報漏えいとハッキング
SSLとTLSがなければ、ユーザーのブラウザとサーバーの間で送られる情報は暗号化されず、無防備な状態です。誰かがデータを傍受すれば、何の障壁もなく読み取れてしまいます。ハッカーはパスワード、クレジットカード情報、個人データなどの機密情報に簡単にアクセスでき、大規模な情報漏えいにつながります。
起こりうる結果:
- クレジットカード情報の盗難:暗号化がなければ、決済情報が非常に危険な状態になります。
- なりすまし被害:ハッカーが個人情報を集め、ユーザーになりすますおそれがあります。
- 機密データの喪失:企業にも顧客にも影響が及び、金銭的な損失や評判の低下を招く可能性があります。
ユーザーの信頼の喪失
人々のオンラインセキュリティへの意識は、かつてないほど高まっています。ブラウザに「保護されていない通信」と表示されたサイトを見ると、先へ進むのをためらう人が増えます。SSLとTLSがなければ、ウェブサイトの信用はあっという間に失われ、見込み客がサイトに触れる前に怖がって離れてしまうこともあります。
起こりうる結果:
- 顧客の安心感の低下:個人情報の入力や取引をためらう人が出てきます。
- 直帰率の上昇:セキュリティが不十分だと気づいた訪問者は、すぐに離脱するかもしれません。
- 長期的な評判の悪化:悪い口コミが広がると、新しい訪問者が遠のき、信頼を取り戻すのが難しくなります。
中間者攻撃(MITM)への脆弱性
中間者攻撃(MITM)とは、攻撃者が2者間の通信をひそかに傍受し、場合によっては改ざんする攻撃です。SSLやTLSがなければ、転送されるデータが暗号化されていないため、この種の攻撃がはるかに容易になります。その結果、ログイン情報の漏えい、メッセージの改ざん、不正な取引などが起こりえます。
起こりうる結果:
- ログイン情報の漏えい:攻撃者がユーザー名とパスワードを奪い、不正アクセスにつながるおそれがあります。
- 情報の改ざん:ハッカーがデータを書き換え、誤情報や金銭的な詐欺を引き起こす可能性があります。
- 機密データの流出:特に機密情報が漏れた場合は、法的な責任を問われる可能性があります。
SEOへのペナルティと検索順位の低下
Googleなどの検索エンジンは、安全なサイトを順位づけで優先します。SSLやTLSを使っていないサイトは、検索結果で順位が下がることが少なくありません。これは小さな問題ではなく、オーガニック流入が大きく減り、サイト全体の露出や事業の成長に影響するおそれがあります。
起こりうる結果:
- 検索順位の低下:安全でないサイトは検索結果で下に押しやられ、露出が減る可能性があります。
- 流入の減少:露出が減れば訪問者も減り、顧客も減るかもしれません。
- 成長機会の損失:順位が低いとサイトの信頼性にも響き、オンラインでの競争が難しくなります。
セキュリティ基準・規制への違反
医療、金融、ECなどの業界では、SSLとTLSは任意ではなく、法律で求められています。GDPR、PCI-DSS、HIPAAなどの規制は、ユーザーの機密情報を守るために強力な暗号化を義務づけています。SSLとTLSを無視すると規制違反となり、罰金、訴訟、その他の法的問題につながるおそれがあります。
起こりうる結果:
- 多額の罰金や制裁金:規制当局は、違反に対して多額の罰金を科すことがあります。
- 法的トラブル:保護されていないデータが関わる情報漏えいは、特に顧客データの場合、訴訟に発展する可能性があります。
- 取引関係の悪化:パートナーやベンダーが、規制に違反している企業との取引をためらい、成長に影響することがあります。
ブラウザの警告とセキュリティアラート
Chrome、Firefox、Safariなどの最新のブラウザは、SSLやTLSのないサイトにアクセスしようとすると、セキュリティ警告を表示します。この警告は目立つ表示で、訪問者が先へ進むのを思いとどまらせることがよくあります。つまり、SSL/TLSがなければ、サイトが「保護されていない通信」と表示され、評判を大きく損ない、訪問者を遠ざけるおそれがあります。
起こりうる結果:
- 訪問者の減少:多くのユーザーはセキュリティ警告の先へは進まず、見込みの流入を失います。
- ブランドイメージの低下:「保護されていない通信」と表示されたサイトは、企業が信頼できないように見せてしまいます。
- 収益の損失:ECサイトでは、売上やコンバージョンに直接影響します。
フィッシングと詐欺のリスク増大
SSL/TLSがなければ、攻撃者が本物のサイトをまねたフィッシングサイトを作りやすくなります。そうして、ログイン情報やクレジットカード情報などをユーザーにだまして入力させます。SSLとTLSが導入されていれば、URLの「https」と鍵のアイコンによって、安全なサイトにいることが簡単にわかります。
起こりうる結果:
- ユーザーデータの盗難:フィッシングサイトによって、個人情報やログイン情報が盗まれる可能性があります。
- ブランドの評判低下:フィッシングサイトが企業の顧客を狙うと、不信感を招くことがあります。
- 金銭的な損失:ユーザーが詐欺にだまされると、フィッシング攻撃が収益の損失につながるおそれがあります。
無料のSSL/TLSを入手する方法
SSLとTLSの証明書は、これまでになく簡単に無料で入手できます。ブログでもECサイトでも、安全な接続が欲しいだけでも、費用をかけずにセキュリティを追加できる優れた選択肢があります。ここでは、始め方をステップごとに説明します。
Let’s Encrypt
Let’s Encryptは、無料のSSL/TLS証明書を提供する最も人気のあるプロバイダのひとつです。ドメイン認証型の証明書を無料で発行する非営利団体で、主要なホスティング会社やウェブサイトのプラットフォームの多くが対応しています。
Let’s Encryptの始め方:
- ホスティング会社を選ぶ:多くのホスティング会社はLet’s Encryptと直接連携しており、管理画面から数クリックでSSLをインストールできます。ご利用のホスティング会社の設定で、対応しているか確認しましょう。
- Certbotを使う:ホスティング会社が自動インストールに対応していない場合は、Let’s Encryptが作成したツールCertbotを使えます。証明書の取得と更新を自動化するツールです。サーバーへのアクセス権が必要ですが、セットアップはCertbotが案内してくれます。
- 自動更新:Let’s Encryptの証明書の有効期間は90日ですが、Certbotなどのツールで自動更新できます。期限切れを気にせず、SSLを常に最新の状態に保てます。
Let’s Encryptの主なメリット:
- 100%無料:Let’s Encryptの証明書は完全に無料です。
- 簡単なセットアップ:ホスティング会社やCertbotを使えば、手順はとても簡単です。
- 自動更新:更新はCertbotが行うので、サイトは常に安全です。
Cloudflare SSL
Cloudflareは、無料プランの一部として無料のSSL/TLSサービスを提供しています。すでにCloudflareをCDNやセキュリティ目的で使っている、または検討しているサイトに最適です。Cloudflareはウェブサイトと訪問者の間に入るため、複雑なインストールは不要で、ホスティングサーバーを変更せずにSSLを利用できます。
Cloudflare SSLの始め方:
- Cloudflareに登録する:Cloudflareのウェブサイトで無料アカウントに登録し、手順に従ってサイトを追加します。
- ドメインのDNSを変更する:Cloudflareから新しいネームサーバーが案内されます。ドメインレジストラのサイトでこれを更新し、トラフィックをCloudflare経由にします。
- SSL/TLSを有効にする:ドメインをCloudflareに設定したら、設定画面でSSLを有効にできます。CloudflareにはFlexible、Full、Full Strictといった複数のSSLオプションがあるので、サイトの構成に合ったものを選びましょう。
Cloudflare SSLの主なメリット:
- サーバーの変更なしで簡単に設定:Cloudflare SSLはサーバーへのアクセスが不要なので、SSL証明書を直接インストールできないユーザーにも向いています。
- CDNサービスの一部として無料:Cloudflareの無料プランには、SSL、CDN、その他のセキュリティ機能が含まれています。
- 柔軟なセキュリティオプション:セキュリティ要件に応じて、複数のSSLタイプから選べます。
ZeroSSL
ZeroSSLも、わかりやすい手順で無料のSSL証明書を提供するプロバイダです。複雑なインストールなしで、90日間有効な無料SSL証明書を取得でき、ウェブ経由とAPI経由のどちらのセットアップも選べます。
ZeroSSLの始め方:
- ZeroSSLに登録する:ZeroSSLのウェブサイトで無料アカウントを作成します。ZeroSSLは90日間有効の証明書を無料で提供しており、3か月ごとに更新または再発行できます。
- ガイドに従って設定する:ZeroSSLの使いやすいウェブ画面で、証明書の生成と認証の手順を案内してもらえます。ドメインの認証が必要で、メール、DNS、ファイルのアップロードのいずれかで行えます。
- ダウンロードしてインストールする:認証が終わったら、証明書をダウンロードしてサーバーにインストールします。ZeroSSLはさまざまなサーバー構成向けのガイドを用意しているので、SSLのインストールに慣れていなくても安心です。
ZeroSSLの主なメリット:
- 簡単なセットアップ:ガイド付きの画面により、初心者でもすぐに設定できます。
- 90日間の無料証明書:ZeroSSLは、90日ごとに更新できる無料の証明書を提供しています。
- 追加ツールとAPI:ZeroSSLには高度なオプションとAPIがあり、SSLの管理を自動化したい開発者に最適です。
より高いセキュリティを求める方へのおすすめ
さらに高いレベルのセキュリティ、高度な機能、より充実したサポートが欲しい場合は、有料のSSL/TLSサービスが向いているかもしれません。有料サービスには、拡張検証、手厚い保証、カスタマーサポートなどの特典が付くことが多く、ECサイト、大企業、機密データを扱う組織に最適です。ここでは、市場で人気の有料SSL/TLSプロバイダを3社紹介します。
DigiCert
DigiCertは、特に最高水準のセキュリティが必要な企業や組織にとって、SSL/TLSの最有力候補です。高品質な証明書と手厚いカスタマーサポートで知られ、シングルドメインのSSLから、ワイルドカード、マルチドメイン証明書まで幅広く提供しています。その証明書は広く信頼されており、高度な暗号化、堅牢な認証オプション、優れたサポートが付いてきます。
DigiCertが選ばれる理由:
- 高い信頼性と互換性:DigiCertの証明書は、主要なブラウザ、OS、モバイル端末のすべてで高い互換性があり、スムーズで安全な閲覧を実現します。
- 企業向けのセキュリティ:DigiCertは拡張検証(EV)証明書などを提供しており、最高レベルの認証を行い、ブラウザのバーに企業名を表示してユーザーの信頼を高めます。
- 優れたカスタマーサポート:24時間365日のサポートと、複雑な設定やトラブルシューティングを支援する専任チームがあり、継続的な支援が必要な企業に最適です。
- 迅速な発行:DigiCertは発行が早いことで知られており、急いでいるときに役立ちます。
プランと料金:
- Standard SSL:料金は年間約218ドルから。中小企業に最適です。
- Wildcard SSL:年間599ドルから。サブドメインを無制限にカバーします。
- Multi-Domain SSL:複数のサイトを持つ企業に最適で、料金はドメイン数によって異なります。
DigiCertの要点:
- EVオプションを含む、信頼性の高い証明書を提供しています。
- すべてのデバイスとプラットフォームで優れた互換性があります。
- 最高水準のサポートとセキュリティを求める組織におすすめです。
Sectigo(旧Comodo)
Sectigoは、以前はComodoという名前で知られ、手頃な価格で信頼できるセキュリティを提供するSSL/TLS分野の有力な競合です。シングルドメイン証明書から、EVやワイルドカードのオプションまで幅広く揃え、小規模事業者、ECサイト、大企業レベルのセキュリティ要件に対応しています。インストールが簡単で価格も手頃なことで知られ、あらゆる規模の企業にとって優れた選択肢です。
Sectigoが選ばれる理由:
- 手頃な価格:Sectigoは、最もコストパフォーマンスの高い有料SSLプロバイダのひとつで、高価値のセキュリティ機能を低コストで提供しています。
- 手厚い保証:多くのSectigoのSSL証明書には、最大150万ドルの大きな保証が付いており、セキュリティへの自信がうかがえます。
- 拡張検証オプション:SectigoのEV SSL証明書は、ブラウザ上に目に見える信頼の表示を提供し、取引を扱う企業への顧客の信頼を高めます。
- 簡単なインストールと更新:Sectigoは自動化ツールとカスタマーサポートを提供しており、インストール、認証、更新をシンプルでストレスなく行えます。
プランと料金:
- Positive SSL:年間7.27ドルから。小規模サイトに手頃な選択肢です。
- EV SSL:年間約249ドル。最高レベルの認証と、ブラウザ上の目に見える信頼の表示が必要な企業に最適です。
- Wildcard SSL:年間約80ドル。サブドメインを無制限に、手頃な価格でカバーします。
Sectigoの要点:
- 価格のわりに保証が手厚く、コストパフォーマンスに優れています。
- 目に見える信頼の印となるEV SSLのオプションがあります。
- 限られた予算で堅牢なセキュリティを求める企業に最適です。
GlobalSign
GlobalSignは、セキュリティの評価が高く、カスタマイズ性にも優れた大手SSLプロバイダです。企業向けの機能で知られ、複雑なセキュリティ要件を持つ大規模な組織やECサイトに最適です。拡張性のあるSSLソリューションと、アクセスの多いサイトや厳格なコンプライアンス要件を持つ企業向けの手厚いサポートを提供しています。
GlobalSignが選ばれる理由:
- 企業向けのオプション:GlobalSignは、柔軟性と最高水準のセキュリティを求める企業のニーズに合わせて、高度にカスタマイズできるSSLソリューションを提供しています。
- クラウドベースの管理:GlobalSignのCloud SSLプラットフォームを使えば、企業は複数の証明書を簡単に管理でき、更新や変更の手間を省けます。
- 高い信頼性:GlobalSignの証明書は強力な暗号化で知られ、業界でも最高水準の最大150万ドルの保証が付いています。
- グローバルな展開とコンプライアンス:GlobalSignは、GDPRやHIPAAなどの厳格なコンプライアンス基準を満たしており、規制の厳しい業界の企業にとって信頼できる選択肢です。
プランと料金:
- DomainSSL:年間約249ドルから。プレミアムなセキュリティが欲しい小規模企業に最適です。
- OrganizationSSL:年間約349ドル。組織認証により、さらなる信頼性を提供します。
- ExtendedSSL(EV):年間約599ドル。完全な拡張検証を提供し、高いセキュリティが必要な場合に最適です。
GlobalSignの要点:
- 拡張性のあるSSLソリューションを求める大企業に最適です。
- クラウドベースの管理で、大量の証明書も簡単に扱えます。
- 高い信頼性と、規制の厳しい業界向けの充実したコンプライアンス対応があります。
まとめ
SSLとTLSによるセキュリティは、データを守り、信頼を築き、訪問者により良い体験を提供するためのものです。ウェブサイトにSSL/TLSを導入すれば、サイトとユーザーの間で共有されるデータが暗号化され、ハッカーに簡単に傍受されて読まれることはなくなります。パスワード、クレジットカード情報、個人データなどの機密情報では、特に重要です。
セキュリティ面だけでなく、SSLとTLSはウェブサイトを信頼できるものに見せます。URLバーの小さな鍵のアイコンは「このサイトは安全です」という合図なので、訪問者はそのサイトにとどまって利用しやすくなります。さらに、Googleなどの検索エンジンは安全なサイトを優先するため、検索順位の向上と露出の拡大にもつながります。
つまり、SSLとTLSは単なる技術的な追加機能ではなく、必須の要素です。ユーザーデータを守り、信頼を高め、サイト全体のパフォーマンス向上にも役立ちます。ウェブサイトを運営するなら、より安全で信頼できるオンライン体験をつくるための、シンプルで強力な手段です。

執筆者
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
arief zufar の記事一覧