SSL e TLS: o que são e por que o certificado é importante
Traduzido do original em English. Ler o original

Nesta página 37 seções
- O que são SSL e TLS
- O que é SSL?
- O que é TLS?
- Diferença entre SSL e TLS
- SSL (Secure Sockets Layer)
- TLS (Transport Layer Security)
- Resumo: SSL x TLS
- Vantagens de usar SSL e TLS
- Vantagens do SSL
- Vantagens do TLS
- Por que usar SSL/TLS
- Quais serviços precisam de SSL e TLS?
- Sites de e-commerce
- Serviços financeiros e bancários
- Sites de saúde e portais do paciente
- Serviços de e-mail
- Redes sociais
- Páginas de login e sites de membros
- Sites do governo e de serviços públicos
- Blogs e sites informativos
- Consequências de ignorar o SSL e o TLS
- Vazamentos de dados e invasões
- Perda da confiança do usuário
- Vulnerabilidade a ataques man-in-the-middle (MITM)
- Penalidades de SEO e queda no ranking de busca
- Descumprimento de padrões e normas de segurança
- Avisos do navegador e alertas de segurança
- Maior risco de phishing e fraude
- Como obter um certificado SSL/TLS gratuito
- Let’s Encrypt
- Cloudflare SSL
- ZeroSSL
- Altamente recomendados para segurança premium
- DigiCert
- Sectigo (antiga Comodo)
- GlobalSign
- Conclusão
No mundo digital de hoje, manter os dados online protegidos é mais importante do que nunca. Duas tecnologias essenciais da segurança na web são o SSL (Secure Sockets Layer) e o TLS (Transport Layer Security). Vamos explicar o que são, por que são indispensáveis e como começar a usar um certificado SSL/TLS!
O que são SSL e TLS
Vamos direto ao assunto: SSL e TLS são duas tecnologias que tornam a internet mais segura. Mesmo que você não seja especialista em tecnologia, vale a pena conhecer esses termos. Elas funcionam como escudos que protegem nossos dados online!
O que é SSL?
SSL (Secure Sockets Layer) é um protocolo criado para proteger as informações que trafegam pela internet. Ele foi desenvolvido pela Netscape nos anos 1990 e foi um dos primeiros métodos para proteger dados online. Naquela época, a segurança na internet era uma ideia nova. O SSL ajudou a criar a proteção online que hoje consideramos padrão.
Veja como o SSL funciona:
- Criptografia: o SSL pega informações sensíveis, como números de cartão de crédito ou senhas, e as transforma em código. Esse código é ilegível para qualquer pessoa que não seja o destinatário.
- Autenticação: o SSL pode confirmar que você está mesmo se conectando ao site desejado. Isso impede que impostores se passem por ele e ajuda a proteger contra ataques “man-in-the-middle” (homem no meio), em que alguém tenta interceptar seus dados.
- Integridade dos dados: o SSL impede que os dados enviados e recebidos sejam adulterados. Se qualquer bit de informação for alterado, o SSL detecta e avisa você.
Com o tempo, o SSL passou por várias versões: SSL 1.0, 2.0 e 3.0. Porém, hackers encontraram formas de explorar essas versões e, por isso, o SSL acabou sendo substituído. O termo “SSL” ainda é usado hoje. Mesmo sendo tecnicamente obsoleto, muita gente o usa para se referir a conexões seguras na internet.
O que é TLS?
TLS (Transport Layer Security) é a versão atualizada e mais segura do SSL. Depois que vulnerabilidades foram descobertas no SSL, o TLS surgiu para preencher essas lacunas. Hoje, o TLS é o protocolo padrão das comunicações seguras.
Como o TLS melhora o SSL:
- Criptografia mais forte: o TLS aceita algoritmos de criptografia mais novos e mais fortes, o que dificulta a vida dos hackers.
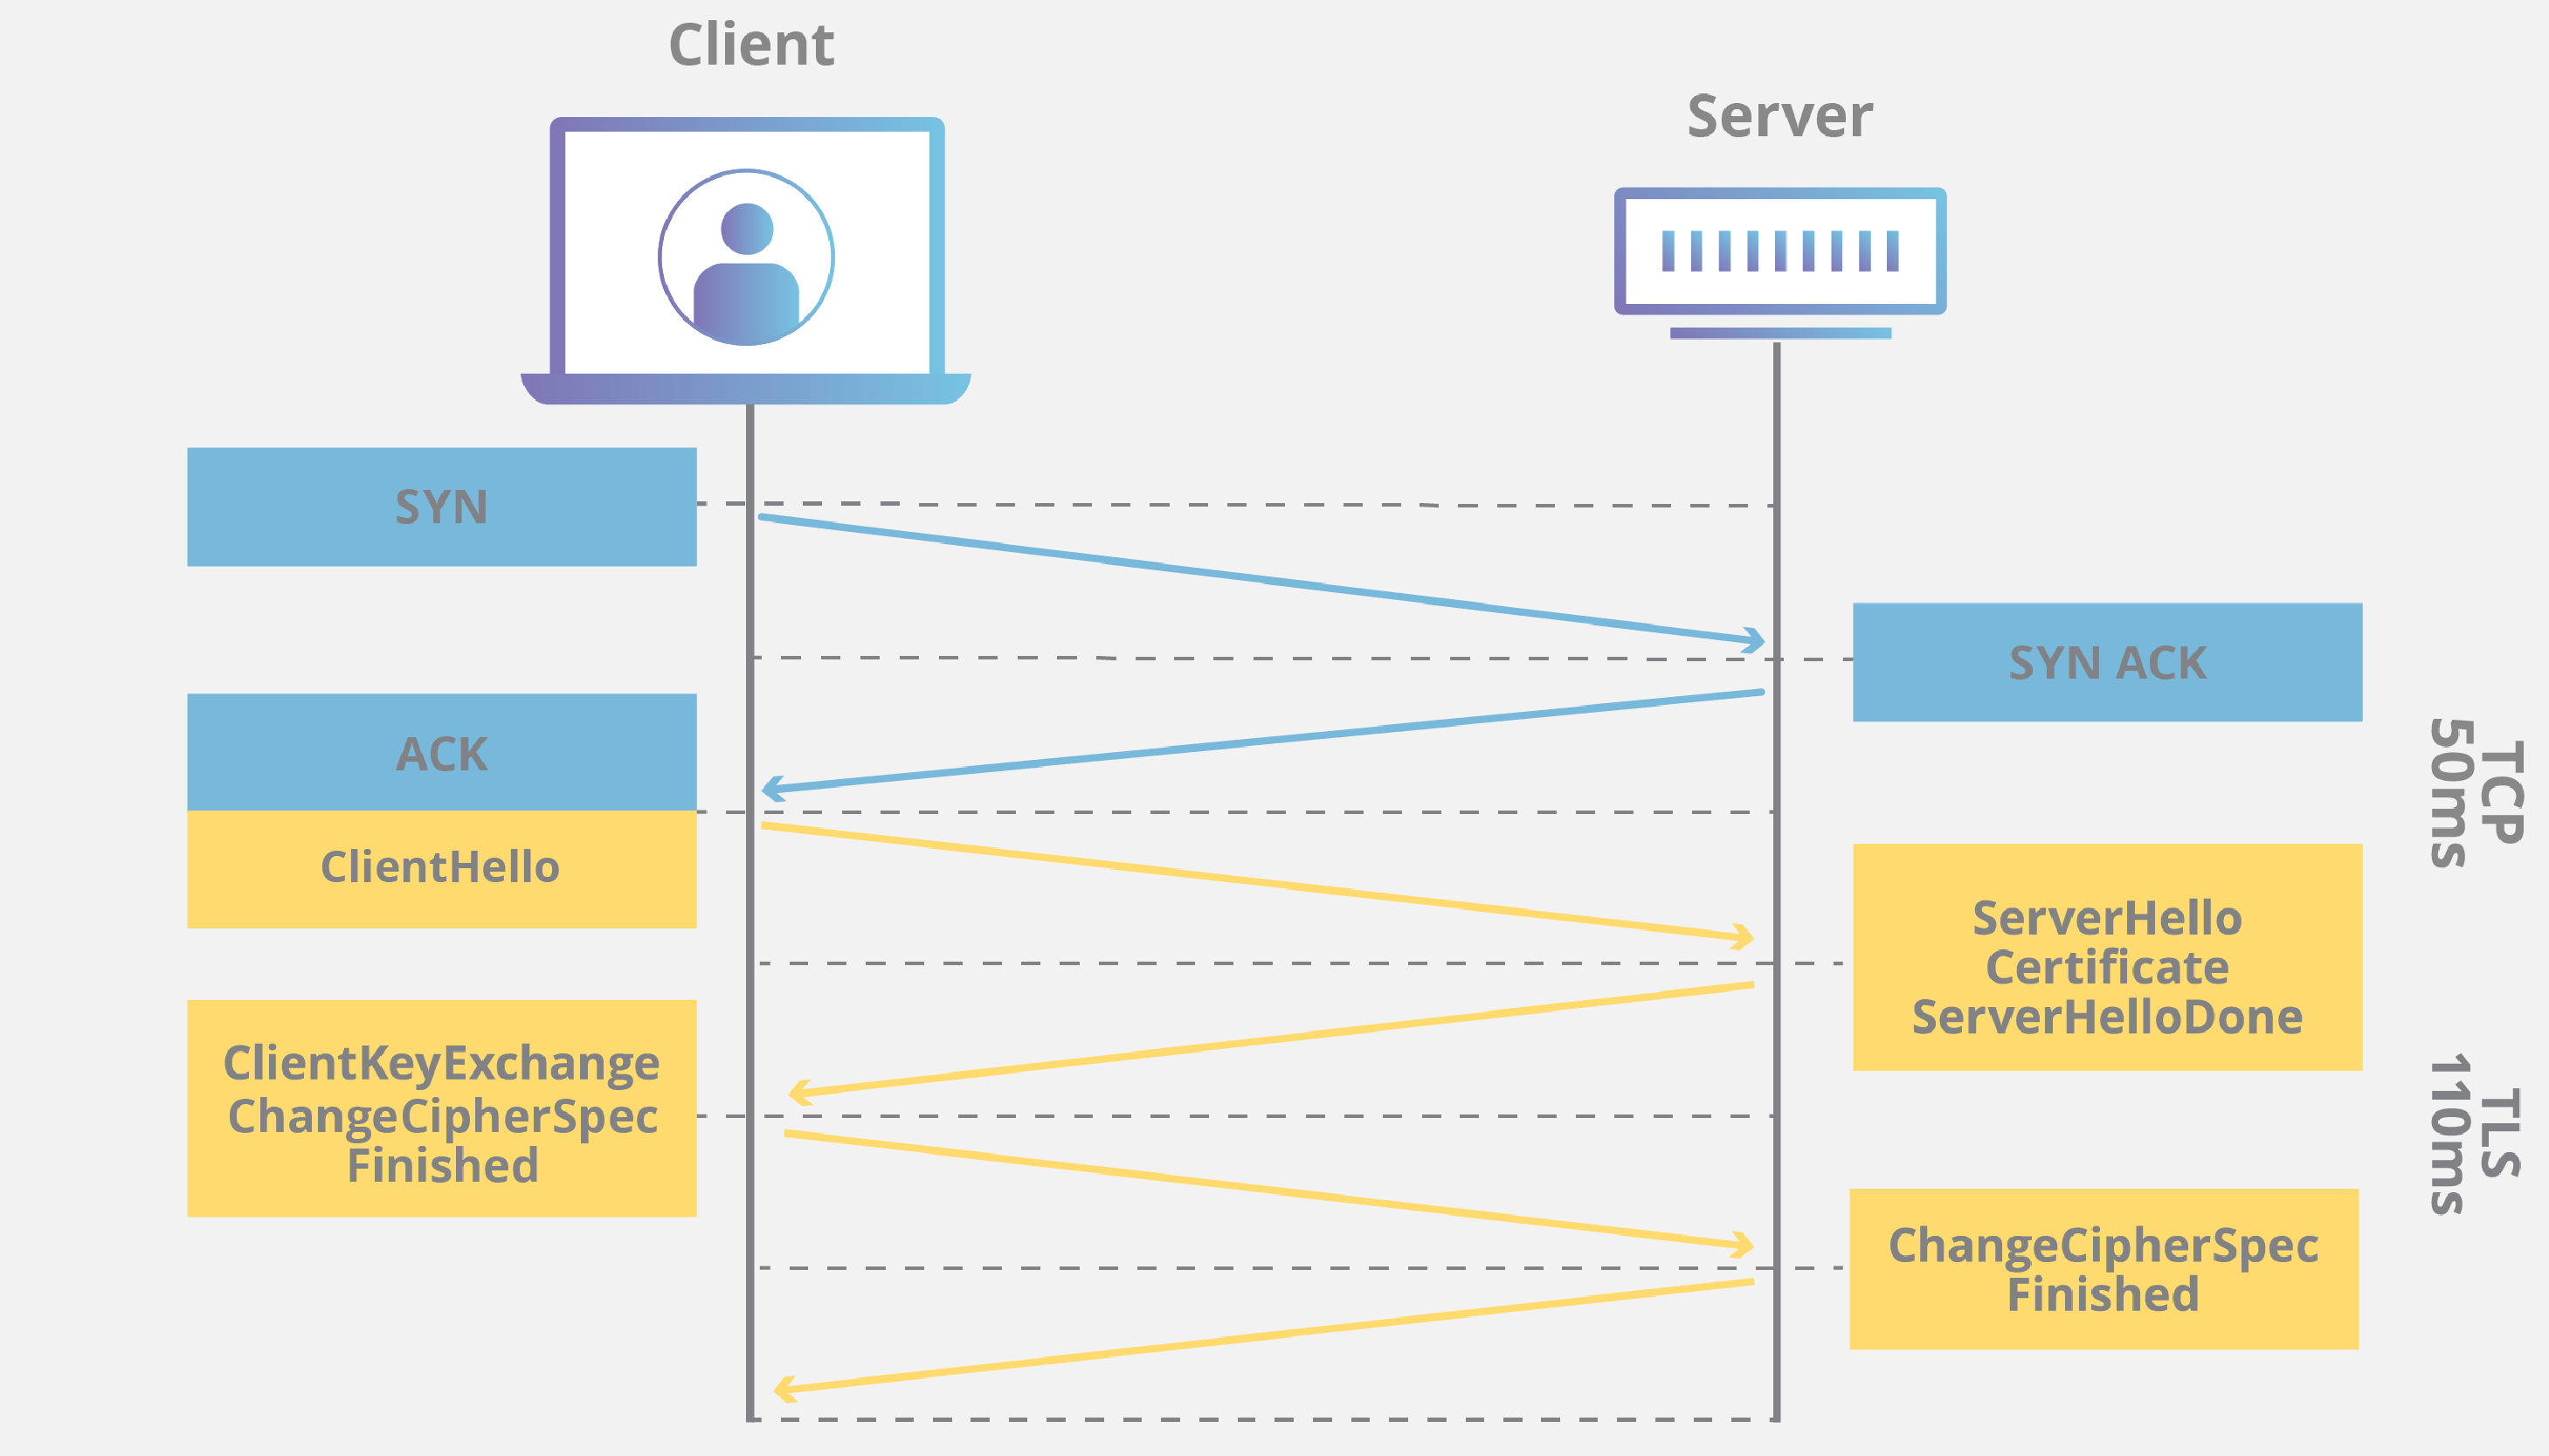
- Protocolo de handshake aprimorado: quando um usuário se conecta a um site, ele passa por um processo chamado “handshake” (aperto de mão) para estabelecer uma conexão segura. O TLS tem um handshake melhor, mais rápido e mais seguro que o do SSL.
- Suporte a medidas de segurança modernas: o TLS permite recursos como o Perfect Forward Secrecy (PFS), que garante que, mesmo que alguém consiga acesso a uma chave de criptografia, não poderá usá-la para decifrar comunicações passadas.
O TLS também evoluiu, com versões como TLS 1.0, 1.1, 1.2 e agora o TLS 1.3, a mais recente e mais segura.

Diferença entre SSL e TLS
Entender SSL e TLS como duas camadas da segurança na internet é essencial, mas o que realmente os diferencia? Vamos explicar as diferenças de um jeito simples, começando pelo básico.
SSL (Secure Sockets Layer)
O SSL é o protocolo original para proteger dados na web. Pense nele como a “primeira geração” das conexões seguras na internet. Embora tenha sido revolucionário quando surgiu, nos anos 1990, ele também tinha limitações. À medida que os hackers ficaram mais espertos, as fraquezas do SSL ficaram mais evidentes. Com o tempo, os especialistas perceberam que o SSL precisava ser reforçado.
Pontos principais sobre o SSL:
- Padrões de criptografia mais antigos: o SSL usa padrões de criptografia antigos, mais vulneráveis a ataques, e por isso é considerado em grande parte obsoleto hoje.
- Menos recursos de segurança: o SSL não tem algumas das proteções modernas que o TLS oferece, como protocolos de handshake avançados (a configuração inicial da conexão) e métodos de criptografia mais fortes.
- Desempenho mais lento: a forma como o SSL estabelece conexões seguras é um pouco mais lenta, ou seja, leva mais tempo para se conectar com segurança a um site.
- Versões: o SSL teve algumas versões, mas, com o SSL 3.0, ficou claro que o protocolo tinha chegado ao limite em segurança.
Portanto, embora o SSL tenha sido fundamental para o desenvolvimento da segurança online, sua estrutura antiga exigia um substituto.
TLS (Transport Layer Security)
O TLS é o protocolo atualizado que substituiu o SSL. É a “próxima geração” da segurança online: mantém muitos dos conceitos originais do SSL, mas com uma tecnologia moderna e muito melhor. Hoje, quando falamos de conexões seguras na internet, quem faz o trabalho é o TLS, mesmo que as pessoas ainda usem “SSL” como termo geral.
Pontos principais sobre o TLS:
- Criptografia mais forte: o TLS usa métodos de criptografia atualizados e mais complexos, o que torna muito mais difícil para os hackers invadirem. A cada nova versão do TLS (atualmente o TLS 1.3), os padrões de criptografia melhoram e a segurança aumenta.
- Handshake melhor: o TLS tem um processo de “handshake” (a configuração inicial da conexão segura entre cliente e servidor) mais eficiente. Ele é mais rápido e seguro que o do SSL, o que ajuda a reduzir o tempo de carregamento das páginas seguras.
- Recursos de segurança adicionais: o TLS inclui recursos modernos, como o Perfect Forward Secrecy (PFS), o que significa que, mesmo que um invasor consiga acesso a uma chave de criptografia, ele não poderá usá-la para abrir sessões passadas ou futuras.
- Versões: o TLS também foi atualizado ao longo do tempo, e a versão mais recente, o TLS 1.3, é a mais segura e eficiente.
Resumindo, o TLS mantém o propósito central do SSL, que é criar conexões seguras e criptografadas, mas o aprimora com conexões mais rápidas, criptografia reforçada e melhor suporte às práticas de segurança atuais.
Resumo: SSL x TLS
- SSL: o protocolo original de conexão segura, que usa criptografia antiga e hoje está em grande parte obsoleto por causa de falhas de segurança.
- TLS: o protocolo atualizado, que parte das ideias do SSL, mas com criptografia mais forte, conexões mais rápidas e recursos extras de proteção contra as ameaças modernas.
Então, quando você vir “SSL” ou “https”, saiba que provavelmente é o TLS que mantém sua conexão segura, embora o “SSL” tenha permanecido como o termo que as pessoas usam para conexões seguras.
Vantagens de usar SSL e TLS
Quando falamos de SSL e TLS, não estamos jogando termos técnicos ao vento: eles trazem benefícios reais e práticos para quem usa a internet. Veja o que torna cada um desses protocolos valioso, com o SSL como a camada de base e o TLS como a versão atualizada.
Vantagens do SSL
O SSL (Secure Sockets Layer) trouxe muita coisa nova quando foi lançado. Mesmo obsoleto hoje, entender suas vantagens ajuda a ver por que ele foi tão decisivo para a segurança na internet.
- Criptografia básica para proteção de dados: o SSL criptografa os dados enviados entre o navegador do usuário e o servidor do site. Assim, informações sensíveis, como dados de cartão de crédito, senhas e informações pessoais, são convertidas em código ilegível e ficam protegidas de olhares curiosos.
- Autenticação básica: o SSL permite que os sites comprovem sua identidade, para que os usuários tenham certeza de que estão se conectando ao site verdadeiro, e não a uma versão falsa ou maliciosa.
- Mais confiança dos usuários: na época em que o SSL era o padrão, ver o “https” e o ícone de cadeado tranquilizava as pessoas quanto à segurança do site. Mesmo naquele tempo, isso gerava confiança, algo especialmente importante para lojas virtuais e sites de bancos online.
- Base da segurança moderna: o SSL abriu caminho para protocolos mais avançados, como o TLS. Ao criar uma camada básica de criptografia, ele definiu o padrão que todas as conexões web seguras seguem hoje.
Vantagens do TLS
O TLS (Transport Layer Security) é o sucessor mais forte e mais inteligente do SSL. Ele mantém o que o SSL tinha de bom e acrescenta mais camadas de proteção para deixar os dados ainda mais seguros. Como o TLS é o que está em uso hoje, são os seus benefícios que costumamos sentir nas conexões seguras.
- Criptografia mais forte e moderna: o TLS usa algoritmos de criptografia mais atuais e complexos que os do SSL. Isso permite proteger os dados contra uma gama maior de ataques modernos. Cada nova versão do TLS melhora os métodos de criptografia, e o TLS 1.3 é o mais recente e mais seguro.
- Autenticação avançada: o TLS leva a verificação básica de identidade do SSL um passo adiante e garante que a conexão seja realmente entre o cliente e o servidor pretendidos. Isso adiciona mais uma camada de confiança, principalmente em ambientes em que a integridade dos dados é crítica, como sites financeiros e de saúde.
- Mais velocidade e eficiência: com um “handshake” otimizado (a configuração inicial da conexão segura), o TLS estabelece conexões seguras mais rápido que o SSL. Isso significa menos espera para carregar páginas seguras e uma experiência melhor para o usuário.
- Perfect Forward Secrecy (PFS): o TLS inclui recursos como o PFS, que garante que, mesmo que uma chave de criptografia seja comprometida, ela não possa ser usada para abrir sessões de dados passadas ou futuras. Isso mantém os dados mais seguros, mesmo no caso raro de uma violação.
- Ampla compatibilidade com dispositivos e navegadores: como o TLS é o padrão moderno, ele é compatível com quase todos os navegadores e dispositivos, garantindo conexões seguras seja qual for a forma como os usuários acessam seu site.
- Conformidade com normas de segurança: o TLS ajuda os sites a cumprir as normas mais recentes de segurança e proteção de dados, como o GDPR na Europa e o HIPAA na área da saúde, que exigem criptografia forte para proteger os dados dos usuários.
Por que usar SSL/TLS
O SSL/TLS não é só para lojas virtuais ou instituições financeiras. Qualquer site que colete dados, ofereça login ou aceite transações online deve usá-lo. Até blogs e sites informativos se beneficiam, porque oferecem uma navegação segura. SSL e TLS têm papéis vitais na segurança da internet. Quando você vê “https” na barra de endereços do navegador (o “s” significa “secure”, seguro), isso quer dizer que o site é protegido por SSL/TLS. Essa proteção criptografa informações sensíveis e dificulta o acesso e a manipulação por hackers. Além disso, conexões seguras aumentam a confiança do usuário, e as pessoas ficam mais propensas a confiar no seu site e interagir com ele.
Em resumo, SSL e TLS são fundamentais para manter as comunicações online privadas e seguras. Embora o SSL tenha dado o pontapé inicial, o TLS assumiu para oferecer uma proteção ainda melhor. Por isso, mesmo que a gente costume dizer “SSL” quando na verdade quer dizer “TLS”, é o TLS que trabalha ativamente para nos proteger na internet de hoje.
Quais serviços precisam de SSL e TLS?
SSL e TLS não são só para lojas virtuais ou sites de bancos: são essenciais em uma grande variedade de serviços online. Esses protocolos ajudam a manter informações sensíveis seguras e tranquilizam os usuários quanto à proteção dos seus dados. Veja onde o SSL e o TLS realmente importam e por quê.
Sites de e-commerce
Para qualquer loja virtual, SSL e TLS são indispensáveis. Quando os clientes compram online, informam dados sensíveis, como números de cartão de crédito, endereços de cobrança e dados pessoais. O SSL/TLS criptografa essas informações, protegendo-as contra hackers e evitando vazamentos de dados. Além disso, ver o cadeado na URL tranquiliza os clientes quanto à confiabilidade do site, o que é essencial para as vendas.
Principais benefícios para sites de e-commerce:
- Protege os dados de cartão de crédito e de pagamento.
- Aumenta a confiança dos clientes.
- Muitas vezes é exigido pelos processadores de pagamento para fins de conformidade.
Serviços financeiros e bancários
Bancos online, negociação de ações e outros serviços financeiros lidam com dados extremamente sensíveis. SSL e TLS são obrigatórios nesses sites, porque os riscos de um vazamento são altos e as consequências podem ser graves. Com criptografia forte, esses serviços protegem tanto as informações financeiras dos usuários quanto os dados de suas contas.
Principais benefícios para serviços financeiros:
- Mantém seguros os dados de contas, transações e informações pessoais.
- Essencial para a conformidade regulatória (por exemplo, o PCI-DSS, para a segurança de cartões de pagamento).
- Gera confiança, algo crucial no setor financeiro.
Sites de saúde e portais do paciente
Os serviços de saúde, principalmente os que têm portais do paciente, lidam com dados pessoais e médicos altamente sensíveis. SSL e TLS são necessários para cumprir leis de privacidade de dados como o HIPAA, nos EUA, que obriga a proteção das informações dos pacientes. Esses protocolos ajudam a manter privados os prontuários, resultados de exames e dados de saúde pessoais.
Principais benefícios para serviços de saúde:
- Protege os dados dos pacientes e os prontuários médicos.
- Ajuda a cumprir exigências legais, como o HIPAA.
- Aumenta a confiança dos pacientes nos serviços de saúde online.
Serviços de e-mail
Quando as pessoas enviam e-mails, muitas vezes incluem informações pessoais e, às vezes, sensíveis. Os serviços de e-mail precisam de SSL/TLS para proteger essas comunicações. Muitos provedores de e-mail usam SSL/TLS para criptografar as mensagens durante o envio e o recebimento, o que ajuda a evitar a interceptação por terceiros.
Principais benefícios para serviços de e-mail:
- Impede o acesso não autorizado ao conteúdo dos e-mails.
- Protege as credenciais de login das contas de e-mail.
- Reduz o risco de vazamento de dados ou roubo de identidade.
Redes sociais
As redes sociais gerenciam uma enorme quantidade de dados pessoais, incluindo perfis de usuários, mensagens e informações de localização. SSL e TLS são essenciais para manter essas conexões seguras. A maioria das plataformas criptografa as interações dos usuários para proteger mensagens privadas, credenciais de login e informações pessoais compartilhadas entre eles.
Principais benefícios para redes sociais:
- Protege os dados dos usuários e as comunicações pessoais.
- Impede que hackers interceptem informações de login.
- Gera confiança dos usuários ao garantir uma plataforma segura.
Páginas de login e sites de membros
Qualquer site com uma página de login ou área de membros precisa de SSL/TLS para proteger as credenciais dos usuários. Isso vale para tudo, de fóruns online a plataformas de ensino com áreas restritas. Proteger nomes de usuário e senhas é crucial, porque, se as credenciais forem roubadas, podem levar ao acesso não autorizado a dados sensíveis.
Principais benefícios para sites de login e de membros:
- Protege nomes de usuário, senhas e dados de sessão.
- Reduz o risco de acesso não autorizado.
- Aumenta a confiança dos usuários que precisam fazer login para acessar o conteúdo.
Sites do governo e de serviços públicos
Os sites do governo costumam lidar com diversas informações sensíveis, de registros fiscais a pedidos de serviços sociais. SSL e TLS são essenciais para garantir que os dados dos cidadãos permaneçam seguros nas interações online com os portais do governo.
Principais benefícios para sites do governo:
- Protege os dados sensíveis dos cidadãos.
- Ajuda a cumprir as normas de segurança.
- Gera confiança do público nos serviços digitais do governo.
Blogs e sites informativos
Mesmo que blogs e sites de conteúdo não lidem diretamente com informações sensíveis, o SSL/TLS continua sendo vantajoso. Como o Google dá preferência a sites HTTPS nos resultados de busca, usar SSL/TLS pode melhorar o SEO. Além disso, os navegadores podem marcar sites sem HTTPS como “não seguros”, o que pode afastar os visitantes.
Principais benefícios para blogs e sites informativos:
- Melhora o SEO e o posicionamento nos mecanismos de busca.
- Mostra aos visitantes que o site é confiável.
- Evita avisos do navegador sobre sites sem proteção.
Consequências de ignorar o SSL e o TLS
Sem SSL/TLS, os sites ficam vulneráveis a vazamentos de dados, roubo de identidade e outros ataques cibernéticos. Isso pode prejudicar sua reputação, reduzir a confiança dos clientes e resultar em multas se você lidar com dados regulamentados. Os visitantes também podem evitar seu site se perceberem que ele não é seguro. Quando sites e serviços dispensam o SSL e o TLS, deixam seus dados, e seus usuários, vulneráveis. Do roubo de dados à perda de confiança, o impacto pode ser grave. Vamos detalhar as possíveis consequências de negligenciar o SSL e o TLS.
Vazamentos de dados e invasões
Sem SSL e TLS, as informações enviadas entre o navegador do usuário e um servidor ficam sem criptografia e expostas. Isso significa que, se alguém interceptar os dados, poderá lê-los sem nenhuma barreira. Hackers conseguem acessar com facilidade informações sensíveis, como senhas, dados de cartão de crédito e dados pessoais, o que leva a um grande vazamento de dados.
Possíveis consequências:
- Roubo de dados de cartão de crédito: sem criptografia, os dados de pagamento correm alto risco.
- Roubo de identidade: hackers podem reunir informações pessoais e usá-las para se passar pelos usuários.
- Perda de dados sensíveis: isso pode afetar tanto a empresa quanto o cliente, causando prejuízos financeiros e danos à reputação.
Perda da confiança do usuário
As pessoas estão mais atentas à segurança online do que nunca. Quando um usuário entra em um site e vê que ele é “Não seguro” no navegador, é menos provável que continue. Sem SSL e TLS, seu site pode perder credibilidade rapidamente, e potenciais clientes podem se assustar antes mesmo de interagir com ele.
Possíveis consequências:
- Menos confiança dos clientes: as pessoas podem hesitar em compartilhar dados pessoais ou fazer transações.
- Taxas de rejeição maiores: os visitantes podem sair na hora ao perceber que o site não tem segurança.
- Danos à reputação a longo prazo: o boca a boca negativo pode desestimular outras pessoas a visitar seu site, e recuperar a confiança fica difícil.
Vulnerabilidade a ataques man-in-the-middle (MITM)
Um ataque man-in-the-middle (MITM, ou homem no meio) acontece quando um invasor intercepta em segredo, e possivelmente altera, a comunicação entre duas partes. Sem SSL ou TLS, esses ataques ficam muito mais fáceis, porque os dados transferidos não estão criptografados. Isso pode resultar em credenciais de login comprometidas, mensagens manipuladas e até transações fraudulentas.
Possíveis consequências:
- Dados de login comprometidos: invasores podem capturar nomes de usuário e senhas, levando a acessos não autorizados.
- Informações alteradas: hackers podem modificar dados, causando desinformação ou fraude financeira.
- Exposição de dados sensíveis: isso pode trazer consequências legais, principalmente se informações sensíveis forem expostas.
Penalidades de SEO e queda no ranking de busca
O Google e outros mecanismos de busca priorizam sites seguros em seus rankings. Sites que não usam SSL ou TLS costumam ficar em posições mais baixas nos resultados. Isso não é um problema pequeno: pode causar uma queda significativa no tráfego orgânico, afetando a visibilidade geral do site e o crescimento do negócio.
Possíveis consequências:
- Ranking de busca mais baixo: sites sem segurança podem ser empurrados para baixo nos resultados, perdendo visibilidade.
- Menos tráfego: menos visibilidade significa menos visitantes e, possivelmente, menos clientes.
- Oportunidades de crescimento perdidas: um ranking ruim pode afetar a credibilidade do site e dificultar a concorrência online.
Descumprimento de padrões e normas de segurança
Em setores como saúde, finanças e e-commerce, SSL e TLS não são opcionais: são exigidos por lei. Normas como GDPR, PCI-DSS e HIPAA exigem criptografia forte para proteger as informações sensíveis dos usuários. Ignorar o SSL e o TLS pode levar ao descumprimento dessas normas, com multas, processos judiciais e outros problemas legais.
Possíveis consequências:
- Multas e penalidades pesadas: os órgãos reguladores podem aplicar multas significativas por descumprimento.
- Problemas legais: vazamentos que envolvem dados desprotegidos podem gerar processos, principalmente se houver dados de clientes.
- Danos às relações comerciais: parceiros e fornecedores podem relutar em trabalhar com empresas fora de conformidade, o que prejudica o crescimento.
Avisos do navegador e alertas de segurança
Navegadores modernos, como Chrome, Firefox e Safari, exibem avisos de segurança quando os usuários tentam acessar sites sem SSL ou TLS. Esses avisos são chamativos, bem visíveis e muitas vezes fazem os visitantes desistirem. Ou seja, sem SSL/TLS, seu site pode ser marcado como “Não seguro”, o que pode prejudicar seriamente sua reputação e afastar os visitantes.
Possíveis consequências:
- Menos visitantes: muitos usuários não passam de um aviso de segurança, o que reduz o tráfego potencial.
- Imagem da marca prejudicada: um site marcado como “Não seguro” pode fazer a empresa parecer pouco confiável.
- Perda de receita: nos sites de e-commerce, isso pode afetar diretamente as vendas e as conversões.
Maior risco de phishing e fraude
Sem SSL/TLS, fica mais fácil para os invasores montar sites de phishing que imitam um site legítimo. Assim, eles podem enganar os usuários para que informem seus dados, como credenciais de login e informações de cartão de crédito. Quando SSL e TLS estão ativos, os usuários identificam facilmente que estão em um site seguro graças ao “https” e ao ícone de cadeado na URL.
Possíveis consequências:
- Roubo de dados dos usuários: sites de phishing podem levar ao roubo de informações pessoais e credenciais de login.
- Danos à reputação da marca: se sites de phishing visarem os clientes de uma empresa, isso pode gerar desconfiança.
- Prejuízos financeiros: ataques de phishing podem causar perda de receita se os usuários caírem em golpes.
Como obter um certificado SSL/TLS gratuito
Obter certificados SSL e TLS de graça está mais fácil do que nunca. Seja para um blog, uma loja virtual ou apenas para ter conexões seguras, existem ótimas opções que permitem adicionar segurança sem aumentar os custos. Veja um passo a passo para começar.
Let’s Encrypt
Let’s Encrypt é um dos provedores mais populares de certificados SSL e TLS gratuitos. É uma organização sem fins lucrativos que oferece certificados com validação de domínio de graça. O Let’s Encrypt é muito usado e tem suporte da maioria das grandes hospedagens e plataformas de sites.
Como começar com o Let’s Encrypt:
- Escolha uma hospedagem: muitas hospedagens têm integração direta com o Let’s Encrypt, o que permite instalar o SSL com poucos cliques no painel. Verifique nas configurações da sua hospedagem se há suporte.
- Use o Certbot: se a sua hospedagem não oferece instalação automática, você pode usar o Certbot, uma ferramenta criada pelo Let’s Encrypt que automatiza a obtenção e a renovação dos certificados. Você precisará de acesso ao servidor, e o Certbot guiará você na configuração.
- Renovação automática: os certificados do Let’s Encrypt valem por 90 dias, mas podem ser renovados automaticamente com ferramentas como o Certbot. Assim, seu SSL fica sempre em dia, sem a preocupação com o vencimento.
Principais vantagens do Let’s Encrypt:
- 100% gratuito: os certificados do Let’s Encrypt são totalmente gratuitos.
- Configuração fácil: com uma hospedagem compatível ou o Certbot, o processo é simples.
- Renovação automática: o Certbot cuida das renovações, então seu site fica sempre seguro.
Cloudflare SSL
A Cloudflare oferece um serviço de SSL/TLS gratuito dentro do plano gratuito. É uma ótima opção para sites que já usam, ou pensam em usar, a Cloudflare para CDN e serviços de segurança. Com a Cloudflare, você não precisa de instalações complexas, porque ela fica entre o seu site e os visitantes e fornece o SSL sem precisar alterar o servidor de hospedagem.
Como começar com o Cloudflare SSL:
- Crie uma conta na Cloudflare: acesse o site da Cloudflare, crie uma conta gratuita e siga os passos para adicionar seu site.
- Altere o DNS do seu domínio: a Cloudflare fornecerá novos nameservers. Você precisará atualizá-los no site do registrador do seu domínio para direcionar o tráfego pela Cloudflare.
- Ative o SSL/TLS: depois que seu domínio estiver configurado na Cloudflare, você pode ativar o SSL nas configurações. A Cloudflare oferece diferentes opções de SSL (Flexible, Full e Full Strict), então escolha a que combina com a configuração do seu site.
Principais vantagens do Cloudflare SSL:
- Configuração fácil, sem mudanças no servidor: o Cloudflare SSL não exige acesso ao servidor, sendo ideal para quem não pode instalar certificados SSL diretamente.
- Gratuito como parte do serviço de CDN: o plano gratuito da Cloudflare inclui SSL, CDN e outros recursos de segurança.
- Opções de segurança flexíveis: você pode escolher entre diferentes tipos de SSL conforme suas necessidades de segurança.
ZeroSSL
O ZeroSSL é outro provedor que oferece certificados SSL gratuitos com um processo fácil de usar. Você pode obter um certificado SSL gratuito de 90 dias sem instalações complicadas, e há opções de configuração pela web e por API.
Como começar com o ZeroSSL:
- Cadastre-se no ZeroSSL: acesse o site do ZeroSSL e crie uma conta gratuita. O ZeroSSL oferece certificados de 90 dias de graça, que você pode renovar ou substituir a cada três meses.
- Siga a configuração guiada: o ZeroSSL tem uma interface web simples que guia você pelas etapas de gerar e validar seu certificado. Será preciso validar seu domínio, o que pode ser feito por e-mail, DNS ou upload de arquivo.
- Baixe e instale: depois da validação, baixe seu certificado e instale-o no servidor. O ZeroSSL oferece guias para vários tipos de servidor, o que ajuda quem não está familiarizado com a instalação de SSL.
Principais vantagens do ZeroSSL:
- Processo de configuração fácil: a interface guiada ajuda até iniciantes a configurar tudo rapidamente.
- Certificado gratuito de 90 dias: o ZeroSSL oferece certificados gratuitos que você pode renovar a cada 90 dias.
- Ferramentas adicionais e API: o ZeroSSL tem opções avançadas e uma API, ótima para desenvolvedores que querem gerenciar o SSL de forma automatizada.
Altamente recomendados para segurança premium
Se você busca um nível extra de segurança, recursos avançados ou um suporte mais completo, os serviços de SSL e TLS pagos podem ser o caminho. Os serviços pagos costumam trazer vantagens como validação estendida, garantias robustas e suporte ao cliente, ideais para lojas virtuais, grandes empresas e organizações que lidam com dados sensíveis. Veja três dos melhores provedores de SSL/TLS pagos do mercado.
DigiCert
A DigiCert é uma das melhores escolhas para SSL/TLS, principalmente para empresas e organizações que precisam de segurança máxima. Conhecida pela alta qualidade dos certificados e pelo suporte premium, a DigiCert oferece de tudo, desde SSL de domínio único até certificados wildcard e multidomínio. Seus certificados são amplamente confiáveis e vêm com criptografia avançada, opções de validação robustas e excelente suporte.
Por que a DigiCert se destaca:
- Alta confiança e compatibilidade: os certificados da DigiCert são altamente compatíveis com todos os principais navegadores, sistemas operacionais e dispositivos móveis, garantindo uma navegação fluida e segura.
- Segurança de nível empresarial: a DigiCert oferece recursos como os certificados Extended Validation (EV), que dão o mais alto nível de autenticação e exibem o nome da empresa na barra do navegador, aumentando a confiança do usuário.
- Suporte ao cliente superior: ela oferece suporte 24 horas por dia, 7 dias por semana, e uma equipe dedicada para ajudar em configurações complexas ou na solução de problemas, o que é ótimo para empresas que precisam de ajuda constante.
- Emissão rápida: a DigiCert é conhecida pelos tempos de emissão rápidos, o que é útil quando o tempo é essencial.
Planos e preços:
- Standard SSL: os preços começam em cerca de $218/ano, perfeito para pequenas e médias empresas.
- Wildcard SSL: a partir de $599/ano, cobre subdomínios ilimitados.
- Multi-Domain SSL: ideal para empresas com vários sites, com preços que variam conforme o número de domínios.
Resumo da DigiCert:
- Oferece certificados de alta confiança, com opções EV.
- Excelente compatibilidade com todos os dispositivos e plataformas.
- Recomendada para organizações que precisam de suporte e segurança de primeira linha.
Sectigo (antiga Comodo)
A Sectigo, antes conhecida como Comodo, é uma forte concorrente no mercado de SSL/TLS e oferece segurança confiável a preços acessíveis. A Sectigo tem uma série de opções, de certificados de domínio único a opções EV e wildcard, atendendo desde pequenas empresas e e-commerce até necessidades de segurança de nível empresarial. É conhecida pela instalação fácil e pelos preços acessíveis, o que a torna uma ótima opção para empresas de todos os tamanhos.
Por que a Sectigo se destaca:
- Preços acessíveis: a Sectigo é um dos provedores de SSL premium com melhor custo-benefício, oferecendo recursos de segurança de alto valor sem pesar no bolso.
- Garantia robusta: muitos certificados SSL da Sectigo vêm com uma garantia alta, de até $1,5 milhão, o que mostra a confiança na própria segurança.
- Opções de validação estendida: os certificados EV SSL da Sectigo exibem um indicador de confiança visível no navegador, aumentando a confiança dos clientes em empresas que fazem transações.
- Instalação e renovação fáceis: a Sectigo oferece ferramentas automatizadas e suporte ao cliente para tornar a instalação, a validação e a renovação simples e sem estresse.
Planos e preços:
- Positive SSL: a partir de $7,27/ano, é uma ótima opção econômica para sites pequenos.
- EV SSL: cerca de $249/ano, ideal para empresas que precisam de validação de alto nível e de indicadores de confiança visíveis no navegador.
- Wildcard SSL: com preço de cerca de $80/ano, cobre subdomínios ilimitados de forma acessível.
Resumo da Sectigo:
- Excelente custo-benefício, com ampla cobertura de garantia.
- Oferece uma opção de EV SSL para marcadores de confiança visíveis.
- Melhor para empresas que buscam segurança robusta com orçamento limitado.
GlobalSign
A GlobalSign é uma provedora de SSL líder, com forte reputação em segurança e amplas opções de personalização. Conhecida pelos recursos de nível empresarial, a GlobalSign é ideal para grandes organizações e lojas virtuais com necessidades de segurança complexas. Ela oferece soluções de SSL escaláveis e suporte robusto para sites de alto tráfego ou empresas com requisitos rigorosos de conformidade.
Por que a GlobalSign se destaca:
- Opções de nível empresarial: a GlobalSign oferece soluções de SSL altamente personalizáveis, que atendem empresas que precisam de flexibilidade e segurança de primeira linha.
- Gerenciamento na nuvem: com a plataforma Cloud SSL da GlobalSign, as empresas gerenciam vários certificados com facilidade, economizando tempo em renovações e atualizações.
- Alta confiabilidade: os certificados da GlobalSign são conhecidos pela criptografia forte e vêm com uma das maiores garantias do setor, cobrindo até $1,5 milhão.
- GlobalReach e conformidade: a GlobalSign atende a padrões rigorosos de conformidade (GDPR, HIPAA etc.), o que a torna uma escolha confiável para empresas de setores regulamentados.
Planos e preços:
- DomainSSL: a partir de cerca de $249/ano, ótimo para pequenas empresas que querem segurança premium.
- OrganizationSSL: com preço de cerca de $349/ano, oferece validação da organização para mais confiança.
- ExtendedSSL (EV): cerca de $599/ano, com validação estendida completa, ideal para necessidades de alta segurança.
Resumo da GlobalSign:
- Ótima para empresas que precisam de soluções de SSL escaláveis.
- O gerenciamento na nuvem facilita o controle de grandes quantidades de certificados.
- Alto nível de confiança e forte suporte à conformidade em setores regulamentados.
Conclusão
Usar a segurança SSL e TLS significa manter os dados protegidos, gerar confiança e oferecer uma experiência melhor aos visitantes. Quando adicionamos um certificado SSL/TLS ao nosso site, garantimos que todos os dados compartilhados entre o site e os usuários sejam criptografados, o que significa que hackers não conseguem simplesmente interceptá-los e lê-los. Isso é especialmente importante para informações sensíveis, como senhas, dados de cartão de crédito e dados pessoais.
Além da segurança, SSL e TLS fazem os sites parecerem confiáveis. As pessoas ficam mais dispostas a permanecer e interagir com um site que mostra o pequeno cadeado na barra de URL, porque ele indica: “Este site é seguro”. Além disso, mecanismos de busca como o Google priorizam sites seguros, o que significa melhor posicionamento e mais visibilidade.
Em resumo, SSL e TLS não são apenas complementos técnicos: são essenciais. Eles protegem os dados dos usuários, aumentam a confiança e ajudam os sites a ter um desempenho melhor em geral. Para quem tem um site hoje, são uma forma simples e poderosa de criar uma experiência online mais segura e confiável.

Escrito por
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
Todos os artigos de arief zufar