ネットワークファイアウォール完全ガイド:仕組みと種類
この記事はEnglishから翻訳されています。 原文を読む

目次 21セクション
- ネットワークファイアウォールとは?
- ファイアウォールの仕組み
- ファイアウォールの種類
- ファイアウォールが重要な理由
- ファイアウォール設定のベストプラクティス
- ファイアウォールのよくある課題
- ファイアウォールとその他のセキュリティツールの違い
- ネットワークセキュリティの現代的なアプローチ
- ハードウェアファイアウォール
- ソフトウェアファイアウォール
- クラウドベースのファイアウォール
- Nest 3 Firewall Serviceの3層が連携する仕組み
- ネットワークファイアウォールの未来
- 堅牢なネットワークセキュリティのための有力な選択肢
- Cisco:ネットワークセキュリティの業界リーダー
- Palo Alto Networks:次世代ファイアウォールのイノベーター
- Fortinet:オールインワンのセキュリティソリューション
- 主要3社のファイアウォールプロバイダーを比較
- 自分に合うファイアウォールプロバイダーは?
- ニーズに合ったファイアウォールの選び方
- まとめ
サイバー脅威がますます巧妙になっている今のデジタル時代では、ネットワークを守ることがこれまで以上に重要です。ネットワークファイアウォールは、サイバーセキュリティで最も重要なツールの1つで、社内ネットワークと外の世界との間の防壁として働きます。経営者の方でも、 IT担当者の方でも、データを安全に保つ方法に関心がある方でも、ファイアウォールの理解は欠かせません。この記事では、ネットワークファイアウォールの仕組みと、現代のサイバーセキュリティの要とされる理由を詳しく解説します。
ネットワークファイアウォールとは?
ネットワークファイアウォールは、あらかじめ決められたセキュリティルールに基づいて、受信トラフィックと送信トラフィックを監視・制御するセキュリティシステムです。誰を通し、誰を締め出すかを判断する、デジタルの門番だと考えてください。ファイアウォールには、ハードウェア型、ソフトウェア型、その両方を組み合わせたものがあり、不正アクセス、マルウェア、その他のサイバー脅威からネットワークを守ります。
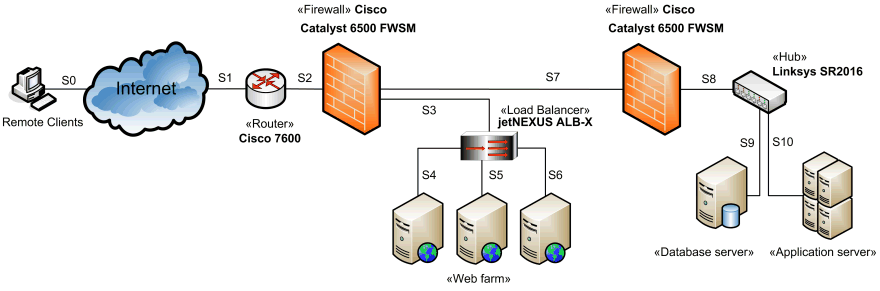
ファイアウォールは、信頼できる内部ネットワークと、インターネットなどの信頼できない外部ネットワークとの間に壁をつくって動作します。ネットワーク上で送信される小さなデータのかたまりであるデータパケットを分析し、ネットワーク管理者が設定したルールに従って、通過を許可するかどうかを判断します。このプロセスにより、安全で許可されたトラフィックだけがネットワークに出入りできるようになります。
ファイアウォールの仕組み
ファイアウォールの仕組みは、建物の入り口にいる警備員を思い浮かべるとわかりやすいでしょう。警備員は全員のIDを確認し、特定の条件を満たす人だけを通します。同じようにファイアウォールは、データパケットを調べ、一連のルールに従って許可するかブロックするかを決めます。ルールは、送信元や宛先のIPアドレス、送信されるデータの種類、使用されるポートなど、さまざまな要素に基づいて設定できます。
たとえば、特定のIPアドレスからのトラフィックをブロックするようにファイアウォールを設定すると、そのアドレスからのデータパケットはすべて拒否されます。同様に、HTTPトラフィック(Web閲覧で使われます)だけを許可する設定にすれば、FTP(ファイル転送で使われます)など、それ以外の種類のトラフィックはブロックされます。
ファイアウォールの種類
ファイアウォールにはいくつかの種類があり、それぞれに長所と短所があります。これらの種類を理解しておくと、自分に合ったものを選びやすくなります。
- パケットフィルタリング型ファイアウォールは、最も基本的なタイプのファイアウォールです。各データパケットを調べ、一連のルールと照合します。条件を満たしたパケットは通過でき、満たさないものはブロックされます。シンプルで効率的ですが、ディープパケットインスペクションのような高度な機能はありません。
- ステートフルインスペクション型ファイアウォール:このタイプは、アクティブな接続の状態を追跡することで、一歩進んだ対応をします。個々のパケットを調べるだけでなく、トラフィックの文脈も考慮するため、不審な動きをより効果的に検出してブロックできます。
- プロキシ型ファイアウォール:ユーザーとインターネットの間の仲介役として、ユーザーに代わってリクエストを受け取り、転送します。ユーザーのIPアドレスを隠し、アプリケーションレベルでトラフィックをフィルタリングするため、セキュリティがもう一層加わります。
- 次世代ファイアウォール(NGFW):従来のファイアウォールの機能に、侵入防止、ディープパケットインスペクション、アプリケーションの識別といった機能を加えた高度なファイアウォールです。NGFWは、高度なマルウェアやゼロデイ攻撃など、現代の脅威から守るように設計されています。
- 統合脅威管理(UTM)ファイアウォール:UTMは、ファイアウォール、ウイルス対策、コンテンツフィルタリングなど複数の機能を統合したオールインワンのセキュリティ機器です。包括的な保護を求める中小企業に最適です。

ファイアウォールが重要な理由
ファイアウォールは、幅広いサイバー脅威からネットワークを守るうえで欠かせません。ファイアウォールがなければ、ネットワークは開け放たれたドアのようなもので、ハッカーやマルウェア、その他の悪意ある攻撃者を招き入れ、大混乱を引き起こされかねません。ファイアウォールが不可欠な主な理由は次のとおりです。
- 不正アクセスの防止:ファイアウォールは、許可されていないユーザーがネットワークにアクセスするのをブロックし、正当なトラフィックだけを通します。
- マルウェアとウイルスの阻止:ファイアウォールは、悪意あるトラフィックを除外することで、マルウェアやウイルスがシステムに感染するのを防ぎます。
- 機密データの保護:ファイアウォールは、顧客データや知的財産などの機密情報を、盗難や侵害から守ります。
- ネットワークパフォーマンスの向上:不要なトラフィックをブロックすることで、ファイアウォールはネットワークのパフォーマンスを高め、帯域の使用量を減らせます。
- 規制への準拠:多くの業界には厳格なサイバーセキュリティ規制があり、機密データを守るためにファイアウォールが求められます。
ファイアウォール設定のベストプラクティス
ファイアウォールは、導入するだけでなく、正しく設定することも同じくらい重要です。設定が不適切だと、ネットワークが攻撃に対して無防備になるおそれがあります。守るべきベストプラクティスを紹介します。
- デフォルト拒否ルール:まずすべてのトラフィックをブロックするデフォルト拒否ルールから始めます。そのうえで、必要なトラフィックだけを許可する個別のルールを作成します。
- 定期的なアップデート:ファイアウォールのファームウェアとソフトウェアを最新の状態に保ち、最新の脅威から守りましょう。
- 最小権限の原則:ユーザーとアプリケーションが機能するために必要な、最小限のアクセス権だけを与えます。
- トラフィックの監視とログ記録:ファイアウォールのログを定期的に確認し、不審な動きを検出して対応します。
- ネットワークのセグメント化:ネットワークを小さなセグメントに分割し、ファイアウォールでセグメント間のトラフィックを制御します。これにより、攻撃の拡大を抑えられます。
ファイアウォールのよくある課題
ファイアウォールは強力なツールですが、課題がないわけではありません。よくある問題は次のとおりです。
- 誤検知:ファイアウォールが正当なトラフィックをブロックしてしまい、業務に支障が出ることがあります。
- 複雑さ:ファイアウォールの管理と設定は、特に大規模なネットワークでは複雑になりがちです。
- パフォーマンスへの影響:特に最適化されていない場合、ファイアウォールがネットワークの速度を低下させることがあります。
- 進化する脅威:サイバー脅威は常に変化しており、ファイアウォールも定期的に更新する必要があります。
ファイアウォールとその他のセキュリティツールの違い
ファイアウォールは、サイバーセキュリティというパズルのピースの1つにすぎません。次のようなほかのセキュリティツールと組み合わせて使うと、最も効果を発揮します。
- ウイルス対策ソフト:マルウェアやウイルスから守ります。
- 侵入検知システム(IDS):ネットワークトラフィックを監視して、不審な動きを見つけます。
- 仮想プライベートネットワーク(VPN):インターネット上で送信されるデータを暗号化します。
- エンドポイントセキュリティ:ノートパソコンやスマートフォンなど、個々のデバイスを守ります。
ネットワークセキュリティの現代的なアプローチ
進化し続けるサイバーセキュリティの世界で、「Nest 3 Firewall Service」というコンセプトは、ネットワークを守る最先端のアプローチを表しています。この高度なサービスは、ハードウェア、ソフトウェア、クラウドベースという3層のファイアウォール保護を組み合わせ、堅牢な防御システムをつくります。これらの層を統合することで、さまざまなサイバー脅威に対して包括的に備えられます。各層の内容と、それらがどう連携して比類のないセキュリティを実現するのかを見ていきましょう。
ハードウェアファイアウォール
Nest 3 Firewall Serviceの第1層は、ハードウェアファイアウォールです。この物理デバイスは、内部ネットワークと外の世界の間に置かれ、最初の防衛線として働きます。ハードウェアファイアウォールは通常、ネットワークの境界に設置され、受信トラフィックと送信トラフィックを監視・フィルタリングします。
ハードウェアファイアウォールの主な特徴:
- 高いパフォーマンス:ハードウェアファイアウォールは、ネットワークを遅くすることなく大量のトラフィックを処理できるように設計されています。
- 専用のセキュリティ:独立したデバイスなので、ハードウェアファイアウォールはネットワークの保護だけに専念でき、ほかのソフトウェアと競合するリスクが減ります。
- 拡張性:ハードウェアファイアウォールは、ネットワークの成長に合わせて簡単にアップグレードや交換ができます。
なぜ重要か:ハードウェアファイアウォールは、ネットワークセキュリティの強固な土台となり、不正アクセスをブロックし、悪意あるトラフィックが内部システムに届く前に除外します。
ソフトウェアファイアウォール
Nest 3 Firewall Serviceの第2層は、ソフトウェアファイアウォールです。ハードウェアファイアウォールとは異なり、ソフトウェアファイアウォールは、パソコン、サーバー、モバイルデバイスなどの個々のデバイスにインストールされます。デバイスレベルでトラフィックを監視・制御することで、保護をもう一層加えます。
ソフトウェアファイアウォールの主な特徴:
- きめ細かな制御:ソフトウェアファイアウォールでは、デバイスごとに個別のルールを設定でき、どのトラフィックを許可するかをより細かく制御できます。
- アプリケーションレベルのフィルタリング:アプリケーションごとにトラフィックをフィルタリングできるため、信頼できるプログラムだけがネットワークにアクセスできます。
- ユーザー別ルール:ソフトウェアファイアウォールは、ユーザーごとに異なるルールを適用するように設定でき、重要なアカウントのセキュリティを高められます。
なぜ重要か:ソフトウェアファイアウォールは、ハードウェアファイアウォールをすり抜けた脅威から個々のデバイスを守り、セキュリティをもう一層加えます。リモートワーカーや、公共のネットワークに接続するデバイスでは特に重要です。
クラウドベースのファイアウォール
Nest 3 Firewall Serviceの第3層は、クラウドベースのファイアウォールです。クラウドに移行する企業が増えるにつれ、従来のファイアウォールだけでは不十分になっています。クラウドベースのファイアウォールはクラウド環境を保護し、データやアプリケーションがどこでホストされていても安全を確保します。
クラウドベースのファイアウォールの主な特徴:
- 柔軟性:クラウドベースのファイアウォールは、ニーズに合わせて簡単に拡大・縮小できるため、トラフィックの変動が大きい企業に最適です。
- 一元管理:1つのコンソールからファイアウォールのルールとポリシーを管理でき、運用が簡単になります。
- リアルタイムの更新:クラウドベースのファイアウォールは、最新の脅威から守るために継続的に更新され、ネットワークを常に安全に保ちます。
なぜ重要か:クラウドベースのファイアウォールは、クラウド上のアプリケーションとデータを守ります。ネットワークセキュリティが物理的な拠点を超えて広がり、デジタルインフラのあらゆる部分をカバーできるようになります。
Nest 3 Firewall Serviceの3層が連携する仕組み
Nest 3 Firewall Serviceの真価は、3つの層がシームレスに統合されている点にあります。包括的な保護を実現するために、各層がどのように連携するかを見てみましょう。
- トラフィックのフィルタリング:ハードウェアファイアウォールが、ネットワークの境界でトラフィックをフィルタリングし、不正アクセスと悪意あるトラフィックをブロックします。
- デバイスレベルの保護:ソフトウェアファイアウォールが、ハードウェアファイアウォールをすり抜けた脅威から個々のデバイスを守り、セキュリティをもう一層加えます。
- クラウドセキュリティ:クラウドベースのファイアウォールが、クラウド環境の安全を確保し、リアルタイムの更新と一元管理を提供します。
これらの層を組み合わせることで、Nest 3 Firewall Serviceは、サイバー攻撃を効果的に防ぐ多層防御システムを実現します。マルウェア、フィッシングの試み、高度な持続的脅威のいずれにも、このサービスはあらゆるレベルでネットワークを守ります。
ネットワークファイアウォールの未来
サイバー脅威が進化し続けるにつれて、ファイアウォール技術も進化していきます。新たなトレンドには次のようなものがあります。
- AIと機械学習:ファイアウォールは、AIを使って脅威をリアルタイムで検出し、対応するケースが増えていきます。
- クラウドベースのファイアウォール:クラウドコンピューティングの普及に伴い、ファイアウォールはクラウド環境を守るために適応しつつあります。
- ゼロトラストアーキテクチャ:どのユーザーもデバイスも、デフォルトでは信頼できないと見なし、継続的な検証を求める考え方です。
堅牢なネットワークセキュリティのための有力な選択肢
適切なファイアウォールプロバイダーを選ぶことは、ネットワークの安全性と完全性を確保するうえで重要です。選択肢が多いため、機能、性能、信頼性のバランスが最も優れたプロバイダーを見極めるのは簡単ではありません。このセクションでは、業界の主要な3つのファイアウォールプロバイダーを取り上げ、それぞれの強みと際立った点を紹介します。小規模事業の経営者にも、大企業を管理するIT担当者にも、ニーズに合ったソリューションが見つかります。
Cisco:ネットワークセキュリティの業界リーダー
Ciscoは、ネットワークとサイバーセキュリティの分野で誰もが知る名前であり、それには十分な理由があります。ファイアウォール技術の草分けの1社として、あらゆる規模の企業のニーズに応える幅広いファイアウォールソリューションを提供しています。同社のファイアウォールは、信頼性、高度な機能、ほかのCisco製品とのシームレスな連携で知られています。
Ciscoファイアウォールの主な特徴:
- 高度な脅威対策:Ciscoのファイアウォールには、侵入防止、マルウェアブロック、URLフィルタリングなどの機能が備わっており、幅広い脅威から守ります。
- 拡張性:小規模事業でも大企業でも、Ciscoはニーズに合わせて拡張できるファイアウォールを提供しています。
- 統合管理:CiscoのSecurity Managerを使えば、すべてのファイアウォールポリシーを1つのコンソールから管理でき、運用が簡単になります。
- Ciscoエコシステムとの統合:すでにほかのCisco製品を使っている場合、同社のファイアウォールはシームレスに統合され、一貫したセキュリティソリューションになります。
Ciscoを選ぶ理由
Ciscoは、信頼性が高く機能が豊富なファイアウォールソリューションを必要とする企業に最適です。品質と革新性で培った評価により、ネットワークセキュリティを将来にわたって守りたい組織にとって有力な選択肢です。
Palo Alto Networks:次世代ファイアウォールのイノベーター
Palo Alto Networksは、次世代ファイアウォール(NGFW)のリーダーとして広く認められています。同社のファイアウォールは、現代の脅威に対する高度な保護を提供するよう設計されており、複雑なセキュリティニーズを持つ大企業や組織に人気があります。
Palo Alto Networksファイアウォールの主な特徴:
- アプリケーションベースのフィルタリング:Palo Altoのファイアウォールは、アプリケーションに基づいてトラフィックを識別・制御できるため、ネットワーク上で何を許可するかをきめ細かく管理できます。
- 脅威防止:同社のファイアウォールには、不審なファイルを隔離して分析し、ゼロデイ脅威を検出するサンドボックスなど、高度な脅威防止機能が含まれています。
- クラウドベースの管理:Palo AltoのPanoramaプラットフォームを使えば、複数のファイアウォールを1つのクラウドベースのコンソールから管理でき、組織全体で一貫したセキュリティポリシーを簡単に適用できます。
- AIと機械学習:Palo Altoは、AIと機械学習をファイアウォールに統合し、脅威をリアルタイムで検出して対応します。
Palo Alto Networksを選ぶ理由
Palo Alto Networksは、最先端の技術と高度な脅威対策を求める場合に優れた選択肢です。イノベーションへの注力と、複雑なセキュリティ課題に対処する力により、ファイアウォール市場で有力な存在となっています。
Fortinet:オールインワンのセキュリティソリューション
Fortinetも、ファイアウォール業界の大手の1社で、包括的なセキュリティソリューションと高性能なファイアウォールで知られています。同社のFortiGateファイアウォールは、性能を犠牲にせずに堅牢なセキュリティを実現することで、特に人気があります。
Fortinetファイアウォールの主な特徴:
- 統合脅威管理(UTM):Fortinetのファイアウォールは、ウイルス対策、侵入防止、Webフィルタリングなど複数のセキュリティ機能を1台のデバイスにまとめています。
- 高いパフォーマンス:Fortinetのファイアウォールは、ネットワークを遅くすることなく大量のトラフィックを処理できるように設計されており、負荷の高い業務を抱える企業に最適です。
- 柔軟な導入:オンプレミスのファイアウォール、クラウドベースのソリューション、ハイブリッド構成のいずれが必要でも、Fortinetはニーズに合わせた柔軟な導入オプションを提供しています。
- Security Fabric:FortinetのSecurity Fabricは、同社のすべてのセキュリティ製品を統合し、脅威に対する一体化した連携防御を提供します。
Fortinetを選ぶ理由
Fortinetは、オールインワンのセキュリティソリューションを求める企業に最適な選択肢です。同社のファイアウォールは、強力で汎用性が高く管理しやすいため、IT担当者の間で人気があります。
主要3社のファイアウォールプロバイダーを比較
どのプロバイダーが自分に合うかを判断しやすくするために、Cisco、Palo Alto Networks、Fortinetが提供する主な機能を簡単に比較します。
| 機能 | Cloudflare | Sophos | Zscaler |
|---|---|---|---|
| クラウドベース | はい | いいえ(ハイブリッドも選択可) | はい |
| マネージドサービス | いいえ | はい | いいえ |
| DDoS対策 | はい | 限定的 | はい |
| ゼロトラストセキュリティ | 限定的 | いいえ | はい |
| グローバルカバレッジ | はい | 限定的 | はい |
| 高度な脅威対策 | はい | はい | はい |
自分に合うファイアウォールプロバイダーは?
組織に最適なファイアウォールプロバイダーは、具体的なニーズと優先事項によって異なります。選ぶときの目安を紹介します。
- Ciscoを選ぶのは、信頼性、ほかのCisco製品とのシームレスな連携、業界での確かな実績を重視する場合です。
- Palo Alto Networksを選ぶのは、高度な脅威対策、アプリケーションベースのフィルタリング、最先端の技術が必要な場合です。
- Fortinetを選ぶのは、高いパフォーマンスと包括的なセキュリティ機能を兼ね備えたオールインワンのソリューションを探している場合です。
ニーズに合ったファイアウォールの選び方
適切なファイアウォールを選ぶには、具体的な要件を考える必要があります。ネットワークの規模、直面する脅威の種類、予算などの要素を検討しましょう。小規模事業ならUTMファイアウォールで十分な場合もありますが、大企業ではNGFWが必要になることがあります。
まとめ
つながりが進む世界で、デジタル資産を守るうえで、ネットワークファイアウォールは欠かせません。ファイアウォールの仕組み、利用できるさまざまな種類、設定のベストプラクティスを理解すれば、ネットワークのセキュリティを大きく高められます。サイバー脅威が増え続ける中、常に情報を集めて先手を打つことが、データを安全に保つ最善の方法です。強力なファイアウォールは、サイバー犯罪に対する最初の防衛線であることを忘れないでください。

執筆者
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
arief zufar の記事一覧