Firewall Netzwerk verstehen: Dein Leitfaden zur Cybersicherheit
Übersetzt aus dem Original (English). Original lesen

Auf dieser Seite 21 Abschnitte
- Was ist ein Firewall-Netzwerk?
- Wie funktioniert eine Firewall?
- Firewall-Arten
- Warum sind Firewalls wichtig?
- Bewährte Praktiken für die Firewall-Konfiguration
- Häufige Herausforderungen bei Firewalls
- Firewall im Vergleich zu anderen Sicherheitstools
- Ein moderner Ansatz für die Netzwerksicherheit
- Hardware-Firewall
- Software-Firewall
- Cloudbasierte Firewall
- Wie der Nest 3 Firewall Service zusammenarbeitet
- Die Zukunft von Firewall-Netzwerken
- Die besten Optionen für robuste Netzwerksicherheit
- Cisco: Der Branchenführer in der Netzwerksicherheit
- Palo Alto Networks: Der Innovator bei Next-Generation Firewalls
- Fortinet: Die Komplettlösung für Sicherheit
- Die drei führenden Firewall-Anbieter im Vergleich
- Welcher Firewall-Anbieter passt zu dir?
- Die richtige Firewall für deinen Bedarf wählen
- Fazit
Im heutigen digitalen Zeitalter werden Cyberbedrohungen immer raffinierter, und der Schutz deines Netzwerks ist wichtiger denn je. Eine Firewall im Netzwerk (Firewall Netzwerk) ist eines der wichtigsten Werkzeuge der Cybersicherheit: Sie bildet eine Barriere zwischen deinem internen Netzwerk und der Außenwelt. Ob du Unternehmer bist, als IT-Profi arbeitest oder dich einfach dafür interessierst, wie du deine Daten schützt: Firewalls zu verstehen ist unverzichtbar. Dieser Artikel erklärt ausführlich, wie ein Firewall-Netzwerk funktioniert und warum es ein Grundpfeiler moderner Cybersicherheit ist.
Was ist ein Firewall-Netzwerk?
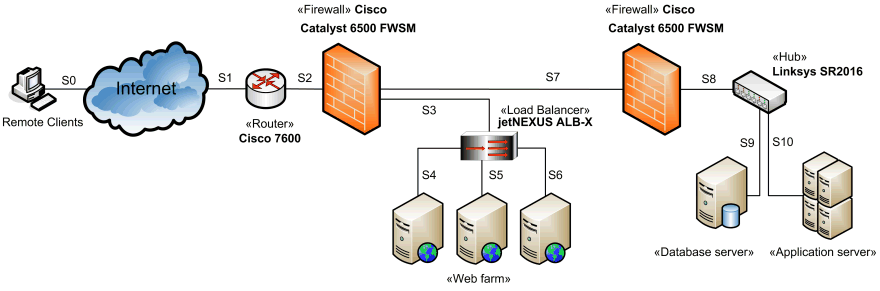
Ein Firewall-Netzwerk ist ein Sicherheitssystem, das ein- und ausgehenden Datenverkehr anhand vorab festgelegter Sicherheitsregeln überwacht und kontrolliert. Stell dir einen digitalen Türsteher vor, der entscheidet, wer hineinkommt und wer draußen bleibt. Firewalls können hardwarebasiert, softwarebasiert oder eine Kombination aus beidem sein. Sie schützen Netzwerke vor unbefugtem Zugriff, Malware und anderen Cyberbedrohungen.
Firewalls arbeiten, indem sie eine Barriere zwischen einem vertrauenswürdigen internen Netzwerk und nicht vertrauenswürdigen externen Netzwerken wie dem Internet errichten. Sie analysieren Datenpakete (kleine Datenhäppchen, die über ein Netzwerk übertragen werden) und entscheiden anhand der Regeln des Netzwerkadministrators, ob sie durchgelassen werden. So gelangt nur sicherer und autorisierter Datenverkehr in das Netzwerk oder aus ihm heraus.
Wie funktioniert eine Firewall?
Um zu verstehen, wie eine Firewall funktioniert, stell sie dir als Wachmann am Eingang eines Gebäudes vor. Der Wachmann prüft die Ausweise aller Personen und lässt nur diejenigen ein, die bestimmte Kriterien erfüllen. Genauso untersucht eine Firewall Datenpakete und entscheidet anhand von Regeln, ob sie sie durchlässt oder blockiert. Diese Regeln können auf verschiedenen Faktoren beruhen, etwa der Quell- oder Ziel-IP-Adresse, der Art der übertragenen Daten und dem verwendeten Port.
Ist eine Firewall zum Beispiel so konfiguriert, dass sie Datenverkehr von einer bestimmten IP-Adresse blockiert, wird jedes Datenpaket von dieser Adresse abgewiesen. Ebenso wird jede andere Art von Datenverkehr, zum Beispiel FTP (für Dateiübertragungen), blockiert, wenn die Firewall nur HTTP-Verkehr (für das Surfen im Web) zulässt.
Firewall-Arten
Es gibt verschiedene Firewall-Arten, jede mit eigenen Stärken und Schwächen. Wenn du sie kennst, findest du leichter die passende für deinen Bedarf.
- Paketfilter-Firewalls sind die einfachste Art von Firewall. Sie untersuchen jedes Datenpaket und vergleichen es mit einem Regelsatz. Erfüllt das Paket die Kriterien, wird es durchgelassen, sonst blockiert. Paketfilter-Firewalls sind einfach und effizient, aber ihnen fehlen erweiterte Funktionen wie Deep Packet Inspection.
- Stateful-Inspection-Firewalls: Diese Firewalls gehen einen Schritt weiter und verfolgen den Zustand aktiver Verbindungen. Sie untersuchen einzelne Pakete und berücksichtigen den Kontext des Datenverkehrs. Dadurch erkennen und blockieren sie verdächtige Aktivitäten besser.
- Proxy-Firewalls: Als Vermittler zwischen Nutzern und dem Internet nehmen Proxy-Firewalls Anfragen entgegen und leiten sie im Namen des Nutzers weiter. Das bringt eine zusätzliche Sicherheitsebene, weil die IP-Adresse des Nutzers verborgen wird und der Datenverkehr auf Anwendungsebene gefiltert wird.
- Next-Generation Firewalls (NGFW): Diese fortschrittlichen Firewalls verbinden klassische Firewall-Funktionen mit zusätzlichen Fähigkeiten wie Intrusion Prevention, Deep Packet Inspection und Anwendungserkennung. NGFWs schützen vor modernen Bedrohungen wie fortgeschrittener Malware und Zero-Day-Angriffen.
- Unified-Threat-Management-Firewalls (UTM): UTMs sind Allround-Sicherheitsgeräte, die mehrere Funktionen vereinen, darunter Firewall, Virenschutz und Inhaltsfilterung. Sie eignen sich ideal für kleine und mittlere Unternehmen, die umfassenden Schutz suchen.

Warum sind Firewalls wichtig?
Firewalls sind entscheidend, um Netzwerke vor einer Vielzahl von Cyberbedrohungen zu schützen. Ohne Firewall ist dein Netzwerk wie eine offene Tür, die Hacker, Malware und andere Angreifer geradezu einlädt, Chaos anzurichten. Das sind die wichtigsten Gründe, warum Firewalls unverzichtbar sind:
- Unbefugten Zugriff verhindern: Firewalls halten unbefugte Nutzer von deinem Netzwerk fern, sodass nur legitimer Datenverkehr durchkommt.
- Malware und Viren stoppen: Firewalls verhindern, dass Malware und Viren Systeme infizieren, indem sie schädlichen Datenverkehr herausfiltern.
- Sensible Daten schützen: Firewalls schützen sensible Informationen wie Kundendaten und geistiges Eigentum vor Diebstahl oder Kompromittierung.
- Netzwerkleistung verbessern: Indem sie unnötigen Datenverkehr blockieren, können Firewalls die Netzwerkleistung verbessern und den Bandbreitenverbrauch senken.
- Vorschriften einhalten: Viele Branchen haben strenge Cybersicherheitsvorschriften, die Firewalls zum Schutz sensibler Daten verlangen.
Bewährte Praktiken für die Firewall-Konfiguration
Eine Firewall richtig zu konfigurieren ist genauso wichtig, wie überhaupt eine zu haben. Eine schlecht konfigurierte Firewall kann dein Netzwerk für Angriffe verwundbar machen. Diese bewährten Praktiken solltest du beachten:
- Standardregel „Alles verweigern“: Beginne mit einer Default-Deny-Regel, die den gesamten Datenverkehr blockiert. Lege dann gezielte Regeln an, die nur den Verkehr erlauben, den du wirklich brauchst.
- Regelmäßige Updates: Halte Firmware und Software deiner Firewall aktuell, um dich vor den neuesten Bedrohungen zu schützen.
- Prinzip der minimalen Rechte: Vergib nur das Minimum an Zugriff, das Nutzer und Anwendungen zum Funktionieren brauchen.
- Datenverkehr überwachen und protokollieren: Prüfe die Firewall-Logs regelmäßig, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren.
- Netzwerk segmentieren: Teile dein Netzwerk in kleinere Segmente auf und steuere den Verkehr zwischen ihnen mit Firewalls. So breiten sich Angriffe weniger aus.
Häufige Herausforderungen bei Firewalls
Firewalls sind mächtige Werkzeuge, bringen aber auch Herausforderungen mit. Häufige Probleme sind:
- Fehlalarme (False Positives): Firewalls blockieren manchmal legitimen Datenverkehr und verursachen so Störungen.
- Komplexität: Firewalls zu verwalten und zu konfigurieren kann kompliziert sein, besonders in großen Netzwerken.
- Leistungseinbußen: Firewalls können das Netzwerk verlangsamen, vor allem wenn sie nicht richtig optimiert sind.
- Sich wandelnde Bedrohungen: Cyberbedrohungen ändern sich ständig, daher müssen Firewalls regelmäßig aktualisiert werden.
Firewall im Vergleich zu anderen Sicherheitstools
Firewalls sind nur ein Teil des Puzzles der Cybersicherheit. Am besten wirken sie im Zusammenspiel mit anderen Sicherheitstools, zum Beispiel:
- Antivirensoftware: Schützt vor Malware und Viren.
- Intrusion Detection Systems (IDS): Überwachen den Netzwerkverkehr auf verdächtige Aktivitäten.
- Virtual Private Networks (VPNs): Verschlüsseln Daten, die über das Internet übertragen werden.
- Endpoint-Sicherheit: Schützt einzelne Geräte wie Laptops und Smartphones.
Ein moderner Ansatz für die Netzwerksicherheit
In der sich ständig wandelnden Cybersicherheitslandschaft steht das Konzept des „Nest 3 Firewall Service“ für einen hochmodernen Ansatz zum Schutz von Netzwerken. Dieser fortschrittliche Dienst kombiniert drei Schichten des Firewall-Schutzes (Hardware, Software und Cloud), um ein robustes Verteidigungssystem zu schaffen. Die Integration dieser Schichten sorgt für umfassenden Schutz vor verschiedenen Cyberbedrohungen. Sehen wir uns an, was jede Schicht ausmacht und wie sie zusammen unvergleichliche Sicherheit bieten.
Hardware-Firewall
Die erste Schicht des Nest 3 Firewall Service ist die Hardware-Firewall. Dieses physische Gerät sitzt zwischen deinem internen Netzwerk und der Außenwelt und bildet die erste Verteidigungslinie. Hardware-Firewalls werden meist am Netzwerkrand installiert und überwachen und filtern ein- und ausgehenden Datenverkehr.
Wichtige Merkmale von Hardware-Firewalls:
- Hohe Leistung: Hardware-Firewalls sind darauf ausgelegt, große Datenmengen zu verarbeiten, ohne dein Netzwerk zu verlangsamen.
- Dedizierte Sicherheit: Da sie eigenständige Geräte sind, konzentrieren sich Hardware-Firewalls ausschließlich auf den Schutz deines Netzwerks, und das Risiko von Konflikten mit anderer Software sinkt.
- Skalierbarkeit: Hardware-Firewalls lassen sich leicht aufrüsten oder austauschen, wenn dein Netzwerk wächst.
Warum das wichtig ist: Eine Hardware-Firewall ist ein starkes Fundament für deine Netzwerksicherheit: Sie blockiert unbefugten Zugriff und filtert schädlichen Datenverkehr heraus, bevor er deine internen Systeme erreicht.
Software-Firewall
Die zweite Schicht des Nest 3 Firewall Service ist die Software-Firewall. Anders als Hardware-Firewalls wird sie auf einzelnen Geräten wie Computern, Servern oder Mobilgeräten installiert. Sie bietet eine zusätzliche Schutzebene, indem sie den Datenverkehr auf Geräteebene überwacht und kontrolliert.
Wichtige Merkmale von Software-Firewalls:
- Feine Kontrolle: Mit Software-Firewalls legst du spezifische Regeln für jedes Gerät fest und hast mehr Kontrolle darüber, welcher Datenverkehr erlaubt ist.
- Filterung auf Anwendungsebene: Sie können den Datenverkehr je nach Anwendung filtern, sodass nur vertrauenswürdige Programme auf das Netzwerk zugreifen dürfen.
- Nutzerspezifische Regeln: Software-Firewalls lassen sich so konfigurieren, dass für verschiedene Nutzer unterschiedliche Regeln gelten, was die Sicherheit sensibler Konten erhöht.
Warum das wichtig ist: Eine Software-Firewall bringt zusätzliche Sicherheit, weil sie einzelne Geräte vor Bedrohungen schützt, die die Hardware-Firewall umgehen könnten. Das ist besonders wichtig für Remote-Arbeitende oder Geräte, die sich mit öffentlichen Netzwerken verbinden.
Cloudbasierte Firewall
Die dritte Schicht des Nest 3 Firewall Service ist die cloudbasierte Firewall. Da immer mehr Unternehmen in die Cloud wechseln, reichen herkömmliche Firewalls nicht mehr aus. Cloudbasierte Firewalls schützen Cloud-Umgebungen und sorgen dafür, dass deine Daten und Anwendungen sicher sind, egal wo sie gehostet werden.
Wichtige Merkmale cloudbasierter Firewalls:
- Flexibilität: Cloudbasierte Firewalls lassen sich leicht nach oben oder unten skalieren, was sie ideal für Unternehmen mit schwankendem Datenverkehr macht.
- Zentrale Verwaltung: Du verwaltest Firewall-Regeln und Richtlinien über eine einzige Konsole, was die Administration vereinfacht.
- Updates in Echtzeit: Cloudbasierte Firewalls werden laufend aktualisiert, um vor den neuesten Bedrohungen zu schützen, sodass dein Netzwerk immer sicher ist.
Warum das wichtig ist: Eine cloudbasierte Firewall schützt cloudbasierte Anwendungen und Daten. Sie sorgt dafür, dass deine Netzwerksicherheit über die physischen Räumlichkeiten hinausgeht und alle Bereiche deiner digitalen Infrastruktur abdeckt.
Wie der Nest 3 Firewall Service zusammenarbeitet
Die wahre Stärke des Nest 3 Firewall Service liegt in der nahtlosen Integration seiner drei Schichten. So arbeiten sie zusammen, um umfassenden Schutz zu bieten:
- Datenverkehrsfilterung: Die Hardware-Firewall filtert den Datenverkehr am Netzwerkrand und blockiert unbefugten Zugriff und schädlichen Verkehr.
- Schutz auf Geräteebene: Die Software-Firewall bringt zusätzliche Sicherheit, indem sie einzelne Geräte vor Bedrohungen schützt, die die Hardware-Firewall umgehen könnten.
- Cloud-Sicherheit: Die cloudbasierte Firewall sichert deine Cloud-Umgebungen und sorgt für Updates in Echtzeit und zentrale Verwaltung.
Durch die Kombination dieser Schichten entsteht beim Nest 3 Firewall Service ein mehrstufiges Verteidigungssystem, das Cyberangriffe wirksam verhindert. Ob Malware, Phishing-Versuche oder Advanced Persistent Threats: Dieser Dienst schützt dein Netzwerk auf jeder Ebene.
Die Zukunft von Firewall-Netzwerken
Mit der Weiterentwicklung der Cyberbedrohungen entwickelt sich auch die Firewall-Technologie weiter. Zu den aufkommenden Trends gehören:
- KI und Machine Learning: Firewalls nutzen zunehmend KI, um Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren.
- Cloudbasierte Firewalls: Mit dem Aufstieg des Cloud Computings werden Firewalls angepasst, um Cloud-Umgebungen zu schützen.
- Zero-Trust-Architektur: Dieser Ansatz geht davon aus, dass man keinem Nutzer und keinem Gerät standardmäßig vertrauen kann, und verlangt eine fortlaufende Überprüfung.
Die besten Optionen für robuste Netzwerksicherheit
Den richtigen Firewall-Anbieter zu wählen ist entscheidend für die Sicherheit und Integrität deines Netzwerks. Bei so vielen Optionen ist es schwierig zu erkennen, welcher Anbieter die beste Kombination aus Funktionen, Leistung und Zuverlässigkeit bietet. In diesem Abschnitt stellen wir die drei führenden Firewall-Anbieter der Branche vor und zeigen ihre Stärken und was sie auszeichnet. Ob du ein kleines Unternehmen führst oder als IT-Profi ein großes Unternehmen betreust: Diese Anbieter haben Lösungen, die auf deinen Bedarf zugeschnitten sind.
Cisco: Der Branchenführer in der Netzwerksicherheit
Aus gutem Grund ist Cisco ein bekannter Name bei Netzwerken und Cybersicherheit. Als einer der Pioniere der Firewall-Technologie bietet Cisco eine breite Palette an Firewall-Lösungen für Unternehmen jeder Größe. Ihre Firewalls sind bekannt für Zuverlässigkeit, fortschrittliche Funktionen und die nahtlose Integration mit anderen Cisco-Produkten.
Wichtige Merkmale von Cisco-Firewalls:
- Fortschrittlicher Bedrohungsschutz: Cisco-Firewalls bringen Funktionen wie Intrusion Prevention, Malware-Blockierung und URL-Filterung mit, um vor vielen Bedrohungen zu schützen.
- Skalierbarkeit: Ob kleines Unternehmen oder Konzern, Cisco bietet Firewalls, die mit deinem Bedarf wachsen.
- Einheitliche Verwaltung: Mit Ciscos Security Manager verwaltest du alle Firewall-Richtlinien über eine einzige Konsole, was die Administration vereinfacht.
- Integration ins Cisco-Ökosystem: Wenn du bereits andere Cisco-Produkte nutzt, lassen sich deren Firewalls nahtlos einbinden und ergeben eine stimmige Sicherheitslösung.
Warum Cisco wählen?
Cisco ist ideal für Unternehmen, die eine zuverlässige, funktionsreiche Firewall-Lösung brauchen. Der Ruf für Qualität und Innovation macht Cisco zu einer Top-Wahl für Organisationen, die ihre Netzwerksicherheit zukunftssicher machen wollen.
Palo Alto Networks: Der Innovator bei Next-Generation Firewalls
Palo Alto Networks gilt weithin als führend bei Next-Generation Firewalls (NGFWs). Ihre Firewalls sind darauf ausgelegt, fortschrittlichen Schutz vor modernen Bedrohungen zu bieten, und sind bei Unternehmen und Organisationen mit komplexen Sicherheitsanforderungen beliebt.
Wichtige Merkmale von Palo-Alto-Networks-Firewalls:
- Anwendungsbasierte Filterung: Palo-Alto-Firewalls erkennen und steuern Datenverkehr anhand der Anwendung und geben dir feine Kontrolle darüber, was in deinem Netzwerk erlaubt ist.
- Bedrohungsabwehr: Ihre Firewalls enthalten fortschrittliche Funktionen zur Bedrohungsabwehr wie Sandboxing, das verdächtige Dateien isoliert und analysiert, um Zero-Day-Bedrohungen zu erkennen.
- Cloudbasierte Verwaltung: Mit der Panorama-Plattform von Palo Alto verwaltest du mehrere Firewalls über eine einzige cloudbasierte Konsole und setzt einheitliche Sicherheitsrichtlinien in deiner Organisation leicht durch.
- KI und Machine Learning: Palo Alto integriert KI und Machine Learning in seine Firewalls, um Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren.
Warum Palo Alto Networks wählen?
Palo Alto Networks ist eine hervorragende Wahl, wenn du modernste Technologie und fortschrittlichen Bedrohungsschutz suchst. Der Fokus auf Innovation und die Fähigkeit, komplexe Sicherheitsprobleme zu lösen, machen das Unternehmen zu einem Top-Anwärter auf dem Firewall-Markt.
Fortinet: Die Komplettlösung für Sicherheit
Fortinet ist ein weiteres Schwergewicht der Firewall-Branche, bekannt für umfassende Sicherheitslösungen und leistungsstarke Firewalls. Besonders beliebt sind die FortiGate-Firewalls, die robuste Sicherheit ohne Leistungseinbußen bieten.
Wichtige Merkmale von Fortinet-Firewalls:
- Unified Threat Management (UTM): Die Firewalls von Fortinet vereinen mehrere Sicherheitsfunktionen, darunter Virenschutz, Intrusion Prevention und Webfilterung, in einem einzigen Gerät.
- Hohe Leistung: Fortinet-Firewalls sind darauf ausgelegt, große Datenmengen zu verarbeiten, ohne dein Netzwerk zu verlangsamen, und eignen sich ideal für Unternehmen mit hohen Anforderungen.
- Flexible Bereitstellung: Ob Firewall vor Ort, Cloud-Lösung oder Hybrid-Ansatz: Fortinet bietet flexible Bereitstellungsoptionen für deinen Bedarf.
- Security Fabric: Die Security Fabric von Fortinet verbindet alle Sicherheitsprodukte des Unternehmens und bietet eine einheitliche, abgestimmte Verteidigung gegen Bedrohungen.
Warum Fortinet wählen?
Fortinet ist eine hervorragende Wahl für Unternehmen, die eine Komplettlösung für Sicherheit wollen. Die Firewalls sind leistungsstark, vielseitig und einfach zu verwalten und bei IT-Profis sehr beliebt.
Die drei führenden Firewall-Anbieter im Vergleich
Damit du entscheiden kannst, welcher Anbieter zu dir passt, hier ein kurzer Vergleich der wichtigsten Funktionen von Cisco, Palo Alto Networks und Fortinet:
| Funktion | Cloudflare | Sophos | Zscaler |
|---|---|---|---|
| Cloudbasiert | Ja | Nein (Hybrid-Option verfügbar) | Ja |
| Managed Service | Nein | Ja | Nein |
| DDoS-Schutz | Ja | Eingeschränkt | Ja |
| Zero-Trust-Sicherheit | Eingeschränkt | Nein | Ja |
| Globale Abdeckung | Ja | Eingeschränkt | Ja |
| Fortschrittlicher Bedrohungsschutz | Ja | Ja | Ja |
Welcher Firewall-Anbieter passt zu dir?
Der beste Firewall-Anbieter für deine Organisation hängt von deinem konkreten Bedarf und deinen Prioritäten ab. Diese kurze Orientierung hilft dir bei der Entscheidung:
- Wähle Cisco, wenn dir Zuverlässigkeit, nahtlose Integration mit anderen Cisco-Produkten und eine bewährte Erfolgsbilanz in der Branche wichtig sind.
- Wähle Palo Alto Networks, wenn du fortschrittlichen Bedrohungsschutz, anwendungsbasierte Filterung und modernste Technologie brauchst.
- Wähle Fortinet, wenn du eine Komplettlösung suchst, die hohe Leistung mit umfassenden Sicherheitsfunktionen verbindet.
Die richtige Firewall für deinen Bedarf wählen
Welche Firewall die richtige ist, hängt von deinen Anforderungen ab. Berücksichtige Faktoren wie die Größe deines Netzwerks, die Art der Bedrohungen, denen du ausgesetzt bist, und dein Budget. Für kleine Unternehmen kann eine UTM-Firewall ausreichen, während größere Unternehmen möglicherweise eine NGFW brauchen.
Fazit
Ein Firewall-Netzwerk ist in einer immer stärker vernetzten Welt unverzichtbar, um digitale Werte zu schützen. Wenn du verstehst, wie Firewalls funktionieren, welche Arten es gibt und welche bewährten Praktiken für die Konfiguration gelten, kannst du die Sicherheit deines Netzwerks deutlich verbessern. Da Cyberbedrohungen weiter zunehmen, ist es der beste Weg, informiert und proaktiv zu bleiben, um deine Daten zu schützen. Denke daran: Eine starke Firewall ist deine erste Verteidigungslinie gegen Cyberkriminalität.

Geschrieben von
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
Alle Artikel von arief zufar