ما هو جدار الحماية للشبكات؟ دليلك الشامل إلى الأمن السيبراني
مترجمة عن English. اقرأ النص الأصلي

في هذه الصفحة 21 أقسام
- ما هو جدار الحماية للشبكات؟
- كيف يعمل جدار الحماية؟
- أنواع جدران الحماية
- لماذا تهمّ جدران الحماية؟
- أفضل ممارسات إعداد جدار الحماية
- التحديات الشائعة لجدران الحماية
- جدار الحماية مقابل أدوات الأمن الأخرى
- نهج حديث لأمن الشبكات
- جدار الحماية العتادي
- جدار الحماية البرمجي
- جدار الحماية السحابي
- كيف تعمل طبقات Nest 3 Firewall Service معًا
- مستقبل جدران حماية الشبكات
- أفضل الخيارات لأمن شبكات متين
- Cisco: رائدة القطاع في أمن الشبكات
- Palo Alto Networks: المبتكرة في جدران الحماية من الجيل التالي
- Fortinet: الحل الأمني الشامل
- مقارنة بين أفضل 3 مزوّدين لجدران الحماية
- أي مزوّد لجدار حماية الشبكة يناسبك؟
- اختيار جدار الحماية المناسب لاحتياجاتك
- الخلاصة
في عصرنا الرقمي، حيث تزداد التهديدات السيبرانية تطورًا، أصبحت حماية شبكتك أهم من أي وقت مضى. ما هو جدار الحماية للشبكات؟ هو من أهم أدوات الأمن السيبراني، إذ يعمل كحاجز بين شبكتك الداخلية والعالم الخارجي. وسواء كنت صاحب عمل أو متخصصًا في تقنية المعلومات أو مجرد شخص يريد معرفة كيفية حماية بياناته، فإن فهم جدران الحماية أمر أساسي. سنتعمق في هذا المقال في جدار الحماية للشبكات، وكيف يعمل، ولماذا يُعدّ ركيزة الأمن السيبراني الحديث.
ما هو جدار الحماية للشبكات؟
جدار الحماية للشبكات هو نظام أمني مصمم لمراقبة حركة البيانات الواردة والصادرة والتحكم فيها وفق قواعد أمنية محددة مسبقًا. تخيّله بوابًا رقميًا يقرر من يدخل ومن يبقى خارجًا. يمكن أن تكون جدران الحماية قائمة على العتاد أو على البرمجيات أو على مزيج منهما، وهي تحمي الشبكات من الوصول غير المصرّح به والبرمجيات الخبيثة وغيرها من التهديدات السيبرانية.
تعمل جدران الحماية بإقامة حاجز بين شبكة داخلية موثوقة وشبكات خارجية غير موثوقة، مثل الإنترنت. وهي تحلل حزم البيانات (وهي أجزاء صغيرة من البيانات تنتقل عبر الشبكة) وتحدد ما إذا كان يُسمح بمرورها وفق القواعد التي يضعها مسؤول الشبكة. وتضمن هذه العملية دخول حركة البيانات الآمنة والمصرّح بها فقط إلى الشبكة أو خروجها منها.
كيف يعمل جدار الحماية؟
لفهم طريقة عمل جدار الحماية، تخيّله حارس أمن عند مدخل مبنى. يتحقق الحارس من هوية كل شخص ولا يسمح بالدخول إلا لمن يستوفي معايير محددة. وبالمثل، يفحص جدار الحماية حزم البيانات ويستخدم مجموعة قواعد ليقرر السماح بها أو حجبها. ويمكن أن تستند هذه القواعد إلى عوامل متعددة، مثل عنوان IP للمصدر أو الوجهة، ونوع البيانات المنقولة، والمنفذ المستخدم.
فمثلًا، إذا ضُبط جدار الحماية على حجب حركة البيانات من عنوان IP معين، فسيُمنع دخول أي حزم بيانات قادمة من هذا العنوان. وبالمثل، إذا ضُبط على السماح بحركة HTTP فقط (المستخدمة في تصفح الويب)، فسيُحجب أي نوع آخر من الحركة، مثل FTP (المستخدم في نقل الملفات).
أنواع جدران الحماية
توجد أنواع مختلفة من جدران الحماية، لكل منها نقاط قوته وضعفه. ويساعدك فهم هذه الأنواع على اختيار ما يناسب احتياجاتك.
- جدران حماية تصفية الحزم هي أبسط أنواع جدران الحماية. تفحص كل حزمة بيانات وتقارنها بمجموعة قواعد. فإذا استوفت الحزمة المعايير سُمح بمرورها، وإلا حُجبت. ورغم بساطتها وكفاءتها، تفتقر جدران حماية تصفية الحزم إلى ميزات متقدمة مثل الفحص العميق للحزم.
- جدران حماية الفحص الحالي (Stateful): تخطو هذه الجدران خطوة أبعد بتتبع حالة الاتصالات النشطة. فهي تفحص الحزم الفردية وتراعي سياق حركة البيانات، ما يجعلها أكثر فعالية في اكتشاف النشاط المشبوه وحجبه.
- جدران حماية الوكيل (Proxy): تعمل كوسيط بين المستخدمين والإنترنت، فتستقبل الطلبات وتمررها نيابة عن المستخدم. وهذا يضيف طبقة أمان إضافية بإخفاء عنوان IP للمستخدم وتصفية الحركة على مستوى التطبيق.
- جدران الحماية من الجيل التالي (NGFW): تجمع هذه الجدران المتقدمة بين ميزات جدران الحماية التقليدية وإمكانات إضافية مثل منع التسلل والفحص العميق للحزم والتعرف على التطبيقات. وقد صُممت NGFW للحماية من التهديدات الحديثة مثل البرمجيات الخبيثة المتقدمة وهجمات اليوم الصفري.
- جدران حماية إدارة التهديدات الموحدة (UTM): أجهزة UTM أجهزة أمنية شاملة تدمج ميزات متعددة، منها جدار الحماية ومضاد الفيروسات وتصفية المحتوى. وهي مثالية للشركات الصغيرة والمتوسطة الباحثة عن حماية متكاملة.

لماذا تهمّ جدران الحماية؟
تؤدي جدران الحماية دورًا حاسمًا في حماية الشبكات من طيف واسع من التهديدات السيبرانية. فبدون جدار حماية تصبح شبكتك كباب مفتوح يدعو المخترقين والبرمجيات الخبيثة وغيرهم من الجهات الضارة إلى العبث. وهذه أبرز أسباب أهمية جدران الحماية:
- منع الوصول غير المصرّح به: تحجب جدران الحماية المستخدمين غير المصرّح لهم من الوصول إلى شبكتك، وتضمن السماح بحركة البيانات المشروعة فقط.
- إيقاف البرمجيات الخبيثة والفيروسات: تساعد جدران الحماية على منع البرمجيات الخبيثة والفيروسات من إصابة الأنظمة بتصفية الحركة الضارة.
- حماية البيانات الحساسة: تحمي جدران الحماية المعلومات الحساسة، مثل بيانات العملاء والملكية الفكرية، من السرقة أو الاختراق.
- تحسين أداء الشبكة: بحجب الحركة غير الضرورية، يمكن لجدران الحماية تحسين أداء الشبكة وتقليل استهلاك النطاق الترددي.
- الامتثال للوائح: تفرض قطاعات كثيرة لوائح صارمة للأمن السيبراني تشترط استخدام جدران الحماية لحماية البيانات الحساسة.
أفضل ممارسات إعداد جدار الحماية
إعداد جدار الحماية بشكل صحيح لا يقل أهمية عن امتلاكه. فجدار الحماية سيئ الإعداد قد يترك شبكتك عرضة للهجمات. وهذه بعض أفضل الممارسات التي ينبغي اتباعها:
- قاعدة الرفض الافتراضي: ابدأ بقاعدة رفض افتراضي تحجب كل حركة البيانات، ثم أنشئ قواعد محددة تسمح بالحركة التي تحتاجها فقط.
- التحديثات المنتظمة: حافظ على تحديث البرنامج الثابت والبرمجيات الخاصة بجدار الحماية للحماية من أحدث التهديدات.
- مبدأ أقل امتياز: امنح الحد الأدنى من الصلاحيات اللازمة لعمل المستخدمين والتطبيقات فقط.
- مراقبة الحركة وتسجيلها: راجع سجلات جدار الحماية بانتظام لاكتشاف النشاط المشبوه والاستجابة له.
- قسّم شبكتك: قسّم شبكتك إلى أجزاء أصغر واستخدم جدران الحماية للتحكم في الحركة بينها. وهذا يحدّ من انتشار الهجمات.
التحديات الشائعة لجدران الحماية
رغم أن جدران الحماية أدوات قوية، فإنها لا تخلو من التحديات. ومن المشكلات الشائعة:
- الإنذارات الكاذبة: قد تحجب جدران الحماية أحيانًا حركة بيانات مشروعة وتسبب انقطاعات.
- التعقيد: قد تكون إدارة جدران الحماية وإعدادها معقدة، خاصة في الشبكات الكبيرة.
- التأثير على الأداء: قد تبطئ جدران الحماية أداء الشبكة، خاصة إذا لم تُحسَّن إعداداتها كما ينبغي.
- تطور التهديدات: تتغير التهديدات السيبرانية باستمرار، ويجب تحديث جدران الحماية بانتظام.
جدار الحماية مقابل أدوات الأمن الأخرى
جدران الحماية ليست سوى قطعة واحدة من أحجية الأمن السيبراني. وهي تعمل بأفضل صورة عند استخدامها مع أدوات أمنية أخرى، مثل:
- برامج مكافحة الفيروسات: تحمي من البرمجيات الخبيثة والفيروسات.
- أنظمة كشف التسلل (IDS): تراقب حركة الشبكة بحثًا عن نشاط مشبوه.
- الشبكات الافتراضية الخاصة (VPN): تشفّر البيانات المنقولة عبر الإنترنت.
- أمن نقاط النهاية: يحمي الأجهزة الفردية، مثل الحواسيب المحمولة والهواتف الذكية.
نهج حديث لأمن الشبكات
في مشهد الأمن السيبراني المتطور باستمرار، يمثل مفهوم "Nest 3 Firewall Service" نهجًا متقدمًا لحماية الشبكات. تجمع هذه الخدمة المتطورة بين ثلاث طبقات من حماية جدار الحماية، وهي العتاد والبرمجيات والسحابة، لإنشاء نظام دفاعي متين. ويضمن دمج هذه الطبقات تغطية شاملة ضد مختلف التهديدات السيبرانية. دعونا نوضح ما تتضمنه كل طبقة وكيف تعمل معًا لتوفير أمان لا مثيل له.
جدار الحماية العتادي
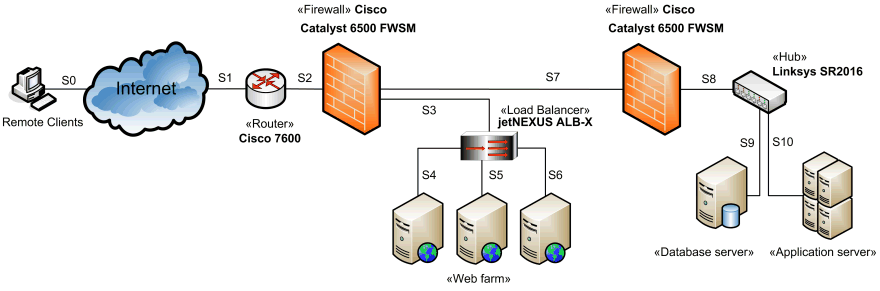
الطبقة الأولى في Nest 3 Firewall Service هي جدار الحماية العتادي. يقع هذا الجهاز المادي بين شبكتك الداخلية والعالم الخارجي، ويعمل كخط الدفاع الأول. وتُركَّب جدران الحماية العتادية عادةً عند حدود الشبكة، فتراقب حركة البيانات الواردة والصادرة وتصفّيها.
أبرز ميزات جدران الحماية العتادية:
- أداء عالٍ: صُممت جدران الحماية العتادية للتعامل مع أحجام كبيرة من الحركة دون إبطاء شبكتك.
- أمان مخصص: لأنها أجهزة مستقلة، تركز جدران الحماية العتادية على حماية شبكتك فقط، ما يقلل خطر التعارض مع البرمجيات الأخرى.
- قابلية التوسع: يمكن ترقية جدران الحماية العتادية أو استبدالها بسهولة لتلبية احتياجات شبكتك المتنامية.
لماذا يهمّ ذلك: يوفر جدار الحماية العتادي أساسًا قويًا لأمن شبكتك، فيحجب الوصول غير المصرّح به ويصفّي الحركة الضارة قبل وصولها إلى أنظمتك الداخلية.
جدار الحماية البرمجي
الطبقة الثانية في Nest 3 Firewall Service هي جدار الحماية البرمجي. وعلى عكس جدران الحماية العتادية، تُثبَّت جدران الحماية البرمجية على الأجهزة الفردية، مثل الحواسيب والخوادم والأجهزة المحمولة. وهي توفر طبقة حماية إضافية بمراقبة الحركة والتحكم فيها على مستوى الجهاز.
أبرز ميزات جدران الحماية البرمجية:
- تحكم دقيق: تتيح لك جدران الحماية البرمجية وضع قواعد محددة لكل جهاز، ما يمنحك تحكمًا أكبر فيما يُسمح بمروره.
- التصفية على مستوى التطبيق: يمكنها تصفية الحركة بحسب التطبيق، بما يضمن وصول البرامج الموثوقة فقط إلى الشبكة.
- قواعد خاصة بالمستخدمين: يمكن ضبط جدران الحماية البرمجية لتطبيق قواعد مختلفة على مستخدمين مختلفين، ما يعزز أمن الحسابات الحساسة.
لماذا يهمّ ذلك: يضيف جدار الحماية البرمجي طبقة أمان إضافية بحماية الأجهزة الفردية من التهديدات التي قد تتجاوز جدار الحماية العتادي. وهذا مهم خاصة للعاملين عن بُعد أو الأجهزة التي تتصل بالشبكات العامة.
جدار الحماية السحابي
الطبقة الثالثة في Nest 3 Firewall Service هي جدار الحماية السحابي. ومع انتقال مزيد من الشركات إلى السحابة، لم تعد جدران الحماية التقليدية كافية. فجدران الحماية السحابية تحمي البيئات السحابية وتضمن أمان بياناتك وتطبيقاتك أينما استُضيفت.
أبرز ميزات جدران الحماية السحابية:
- المرونة: يمكن توسيع جدران الحماية السحابية أو تقليصها بسهولة بما يناسب احتياجاتك، ما يجعلها مثالية للشركات ذات الحركة المتقلبة.
- الإدارة المركزية: تتيح لك إدارة قواعد جدار الحماية وسياساته من وحدة تحكم واحدة، ما يبسّط الإدارة.
- تحديثات فورية: تُحدَّث جدران الحماية السحابية باستمرار للحماية من أحدث التهديدات، ما يضمن أمان شبكتك دائمًا.
لماذا يهمّ ذلك: يحمي جدار الحماية السحابي التطبيقات والبيانات السحابية. ويضمن امتداد أمن شبكتك خارج مقراتك المادية ليشمل كل جوانب بنيتك الرقمية.
كيف تعمل طبقات Nest 3 Firewall Service معًا
تكمن القوة الحقيقية لـ Nest 3 Firewall Service في التكامل السلس بين طبقاتها الثلاث. وإليك كيف تعمل معًا لتوفير حماية شاملة:
- تصفية الحركة: يصفّي جدار الحماية العتادي الحركة عند حدود الشبكة، فيحجب الوصول غير المصرّح به والحركة الضارة.
- الحماية على مستوى الجهاز: يضيف جدار الحماية البرمجي طبقة أمان إضافية بحماية الأجهزة الفردية من التهديدات التي قد تتجاوز جدار الحماية العتادي.
- أمن السحابة: يضمن جدار الحماية السحابي أمان بيئاتك السحابية، مع تحديثات فورية وإدارة مركزية.
وبدمج هذه الطبقات، تُنشئ Nest 3 Firewall Service نظام دفاع متعدد الطبقات يمنع الهجمات السيبرانية بفعالية. وسواء كنت تواجه برمجيات خبيثة أو محاولات تصيّد أو تهديدات متقدمة مستمرة، تضمن هذه الخدمة حماية شبكتك على كل المستويات.
مستقبل جدران حماية الشبكات
مع استمرار تطور التهديدات السيبرانية، ستتطور تقنية جدران الحماية أيضًا. ومن الاتجاهات الناشئة:
- الذكاء الاصطناعي والتعلم الآلي: ستعتمد جدران الحماية بصورة متزايدة على الذكاء الاصطناعي لاكتشاف التهديدات والاستجابة لها فوريًا.
- جدران الحماية السحابية: مع صعود الحوسبة السحابية، يجري تكييف جدران الحماية لحماية البيئات السحابية.
- بنية انعدام الثقة (Zero Trust): يفترض هذا النهج أنه لا يمكن الوثوق بأي مستخدم أو جهاز افتراضيًا، ويتطلب تحققًا مستمرًا.
أفضل الخيارات لأمن شبكات متين
اختيار مزوّد جدار الحماية المناسب أمر حاسم لضمان سلامة شبكتك ونزاهتها. ومع كثرة الخيارات المتاحة، قد يصعب تحديد المزوّد الذي يقدم أفضل مزيج من الميزات والأداء والموثوقية. سنستعرض في هذا القسم أفضل ثلاثة مزوّدين لجدران الحماية في القطاع، ونبرز نقاط قوتهم وما يميزهم. وسواء كنت صاحب شركة صغيرة أو متخصصًا في تقنية المعلومات يدير مؤسسة كبيرة، يقدم هؤلاء المزوّدون حلولًا مصممة لاحتياجاتك.
Cisco: رائدة القطاع في أمن الشبكات
Cisco اسم مألوف في عالم الشبكات والأمن السيبراني، وبجدارة. فهي من رواد تقنية جدران الحماية، وتقدم مجموعة واسعة من حلول جدران الحماية المصممة لتلبية احتياجات الشركات بجميع أحجامها. وتشتهر جدرانها بالموثوقية والميزات المتقدمة والتكامل السلس مع منتجات Cisco الأخرى.
أبرز ميزات جدران حماية Cisco:
- حماية متقدمة من التهديدات: تأتي جدران حماية Cisco مزوّدة بميزات مثل منع التسلل وحجب البرمجيات الخبيثة وتصفية عناوين URL للحماية من طيف واسع من التهديدات.
- قابلية التوسع: سواء كنت شركة صغيرة أو مؤسسة كبيرة، تقدم Cisco جدران حماية تتوسع بحسب احتياجاتك.
- إدارة موحدة: يتيح Security Manager من Cisco إدارة جميع سياسات جدران الحماية من وحدة تحكم واحدة، ما يبسّط الإدارة.
- التكامل مع منظومة Cisco: إذا كنت تستخدم منتجات Cisco أخرى، فإن جدرانها تتكامل معها بسلاسة وتوفر حلًا أمنيًا متماسكًا.
لماذا تختار Cisco؟
Cisco مثالية للشركات التي تحتاج إلى حل جدار حماية موثوق وغني بالميزات. وتجعلها سمعتها في الجودة والابتكار خيارًا أول للمؤسسات التي تريد تأمين شبكاتها للمستقبل.
Palo Alto Networks: المبتكرة في جدران الحماية من الجيل التالي
تُعدّ Palo Alto Networks على نطاق واسع رائدة في جدران الحماية من الجيل التالي (NGFW). صُممت جدرانها لتوفير حماية متقدمة من التهديدات الحديثة، ما يجعلها المفضلة لدى المؤسسات ذات الاحتياجات الأمنية المعقدة.
أبرز ميزات جدران حماية Palo Alto Networks:
- التصفية القائمة على التطبيقات: يمكن لجدران Palo Alto تحديد الحركة والتحكم فيها بحسب التطبيق، ما يمنحك تحكمًا دقيقًا فيما يُسمح به على شبكتك.
- منع التهديدات: تتضمن جدرانها ميزات متقدمة لمنع التهديدات مثل العزل التجريبي (sandboxing)، الذي يعزل الملفات المشبوهة ويحللها لاكتشاف تهديدات اليوم الصفري.
- الإدارة السحابية: تتيح منصة Panorama من Palo Alto إدارة جدران حماية متعددة من وحدة تحكم سحابية واحدة، ما يسهّل تطبيق سياسات أمنية متسقة في مؤسستك.
- الذكاء الاصطناعي والتعلم الآلي: تدمج Palo Alto الذكاء الاصطناعي والتعلم الآلي في جدرانها لاكتشاف التهديدات والاستجابة لها فوريًا.
لماذا تختار Palo Alto Networks؟
Palo Alto Networks خيار ممتاز إذا كنت تبحث عن تقنية متطورة وحماية متقدمة من التهديدات. ويجعلها تركيزها على الابتكار وقدرتها على مواجهة التحديات الأمنية المعقدة منافسًا قويًا في سوق جدران الحماية.
Fortinet: الحل الأمني الشامل
Fortinet عملاق آخر في قطاع جدران الحماية، وتشتهر بحلولها الأمنية الشاملة وجدران الحماية عالية الأداء. وتحظى جدران FortiGate بشعبية خاصة لأنها توفر أمانًا متينًا دون التضحية بالأداء.
أبرز ميزات جدران حماية Fortinet:
- إدارة التهديدات الموحدة (UTM): تجمع جدران Fortinet ميزات أمنية متعددة، منها مضاد الفيروسات ومنع التسلل وتصفية الويب، في جهاز واحد.
- أداء عالٍ: صُممت جدران Fortinet للتعامل مع أحجام عالية من الحركة دون إبطاء شبكتك، ما يجعلها مثالية للشركات ذات أعباء العمل الكبيرة.
- نشر مرن: سواء احتجت إلى جدار حماية محلي أو حل سحابي أو نهج هجين، تقدم Fortinet خيارات نشر مرنة تناسب احتياجاتك.
- Security Fabric: يدمج Security Fabric من Fortinet جميع منتجاتها الأمنية، ما يوفر دفاعًا موحدًا ومنسقًا ضد التهديدات.
لماذا تختار Fortinet؟
Fortinet خيار ممتاز للشركات التي تريد حلًا أمنيًا شاملًا. فجدرانها قوية ومتعددة الاستخدامات وسهلة الإدارة، ما يجعلها المفضلة لدى متخصصي تقنية المعلومات.
مقارنة بين أفضل 3 مزوّدين لجدران الحماية
لمساعدتك على تحديد المزوّد المناسب لك، إليك مقارنة سريعة لأبرز الميزات التي تقدمها Cisco وPalo Alto Networks وFortinet:
| الميزة | Cloudflare | Sophos | Zscaler |
|---|---|---|---|
| سحابي | نعم | لا (يتوفر خيار هجين) | نعم |
| خدمة مُدارة | لا | نعم | لا |
| الحماية من DDoS | نعم | محدودة | نعم |
| أمن انعدام الثقة | محدود | لا | نعم |
| تغطية عالمية | نعم | محدودة | نعم |
| حماية متقدمة من التهديدات | نعم | نعم | نعم |
أي مزوّد لجدار حماية الشبكة يناسبك؟
يعتمد أفضل مزوّد لجدار الحماية لمؤسستك على احتياجاتك وأولوياتك. وإليك دليلًا سريعًا يساعدك على القرار:
- اختر Cisco إذا كنت تقدّر الموثوقية والتكامل السلس مع منتجات Cisco الأخرى وسجلًا حافلًا في القطاع.
- اختر Palo Alto Networks إذا كنت تحتاج إلى حماية متقدمة من التهديدات وتصفية قائمة على التطبيقات وتقنية متطورة.
- اختر Fortinet إذا كنت تبحث عن حل شامل يجمع بين الأداء العالي وميزات الأمان المتكاملة.
اختيار جدار الحماية المناسب لاحتياجاتك
يعتمد اختيار جدار الحماية المناسب على متطلباتك الخاصة. ضع في اعتبارك عوامل مثل حجم شبكتك وأنواع التهديدات التي تواجهها وميزانيتك. فقد يكفي جدار حماية UTM للشركات الصغيرة، بينما قد تحتاج المؤسسات الأكبر إلى NGFW.
الخلاصة
جدار الحماية للشبكات لا غنى عنه لحماية الأصول الرقمية في عالم يزداد ترابطًا. ويمكن لفهم طريقة عمل جدران الحماية وأنواعها المتاحة وأفضل ممارسات إعدادها أن يعزز أمن شبكتك بدرجة كبيرة. ومع استمرار نمو التهديدات السيبرانية، يبقى الاطلاع والمبادرة أفضل وسيلة لحماية بياناتك. تذكّر أن جدار الحماية القوي هو خط دفاعك الأول ضد الجرائم السيبرانية.

بقلم
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
كل مقالات arief zufar