Phishing-Mails erkennen: So bleibst du im Posteingang sicher
Übersetzt aus dem Original (English). Original lesen
Auf dieser Seite 12 Abschnitte
- Was Betrugs-E-Mails wirklich sind
- Die Psychologie hinter Betrugs-E-Mails
- Warnsignale erkennen
- Warum Phishing so gefährlich ist
- Was du bei einer verdächtigen E-Mail tun solltest
- Bessere E-Mail-Gewohnheiten aufbauen
- Erstklassige E-Mail-Anbieter für Sicherheit vor Betrug
- So schützt du dein Unternehmen vor E-Mail-Betrug
- Wenn Betrugs-E-Mails persönlich werden
- Tools, die dir helfen, sicher zu bleiben
- Bei neuen Betrugsmaschen auf dem Laufenden bleiben
- Fazit: Bleib clever, bleib sicher
Betrugs-E-Mails sind nicht nur lästig, sondern gefährlich. Ein Klick auf den falschen Link oder persönliche Daten, die du dem falschen „Support-Team“ verrätst, können zu Identitätsdiebstahl, finanziellen Verlusten oder sogar einem kompletten Datenleck führen. Ob du E-Mails für die Arbeit liest oder nebenbei durch Werbung und Newsletter scrollst: Cyberkriminelle setzen darauf, dass du beschäftigt, abgelenkt oder mit ihren fiesen Tricks nicht vertraut bist. Dazu gehören täuschend echte gefälschte Websites, dringliche Formulierungen, die dich zu sofortigem Handeln drängen, oder die Nachahmung einer Person, die du kennst, um dein Vertrauen zu gewinnen.
Dieser Ratgeber fasst zusammen, was du wissen musst, um Phishing-Mails zu erkennen und Betrugs-E-Mails zu vermeiden: von den Warnsignalen bis zu klügeren Gewohnheiten, die dein digitales Leben schützen. Wir halten es einfach, ohne Fachchinesisch und leicht verständlich. Beim Thema Online-Sicherheit sollte jeder die Risiken verstehen und sich selbst schützen können.
Schauen wir uns an, was du wissen musst, um Betrüger auszutricksen, bevor sie dich austricksen. Dieser Ratgeber ist dein Werkzeug, um deine Online-Sicherheit selbst in die Hand zu nehmen.
Was Betrugs-E-Mails wirklich sind
Fangen wir mit den Grundlagen an: Was genau ist eine Betrugs-E-Mail?
Eine Betrugs-E-Mail ist jede täuschende Nachricht, die den Empfänger dazu bringen soll, vertrauliche Informationen preiszugeben, auf einen schädlichen Link zu klicken oder eine Zahlung zu leisten. Diese Mails sehen oft überzeugend aus und geben sich als Bank, Tech-Unternehmen, Paketdienst oder sogar als Freunde und Kollegen aus.
Es gibt viele Arten von Betrugs-E-Mails:
- Phishing-Mails: Sie „angeln“ nach deinen Daten, indem sie vorgeben, von einer vertrauenswürdigen Quelle zu stammen.
- Business Email Compromise (BEC): Betrüger geben sich als Führungskräfte oder Kollegen aus und bringen Mitarbeitende dazu, Geld oder Daten zu überweisen.
- Vorschussbetrug: Versprechen von Lottogewinnen oder Geldanlagen, wenn du vorab eine Gebühr zahlst.
- Tech-Support-Betrug: Du bekommst eine E-Mail, in der von einem Virus auf deinem Computer die Rede ist, und ein „Techniker“ bietet an, ihn zu beseitigen, meist gegen Geld oder Fernzugriff.
Das Ziel? An dein Geld kommen, deine Identität stehlen oder unbefugten Zugriff auf sensible Systeme erhalten.
Die Psychologie hinter Betrugs-E-Mails
Betrugs-E-Mails sind nicht nur Technik, sondern auch Psychologie. Betrüger nutzen emotionale Manipulation, um deine Logik zu umgehen und dich zu schnellem Handeln zu bewegen.
Sie setzen auf:
- Angst: „Dein Konto wurde gehackt!“
- Gier: „Hol dir deinen 100-$-Gutschein!“
- Neugier: „Jemand ist heimlich in dich verliebt. Klick hier, um herauszufinden, wer.“
- Gehorsam: „Hier ist deine Chefin, schick mir sofort die Gehaltsliste.“
Wenn du verstehst, dass diese Tricks gezielt und berechnend eingesetzt werden, kannst du einen Schritt zurücktreten und eine E-Mail in Ruhe prüfen, bevor du reagierst.
Ratgeber gegen Betrugs-E-Mails: So bleibst du in deinem Posteingang sicher
Warnsignale erkennen
Um betrügerische E-Mails zu erkennen, musst du auf die kleinen Details achten. Betrüger sind raffiniert, hinterlassen aber oft feine Hinweise, die ihre Absicht verraten.
Typische Warnsignale sind:
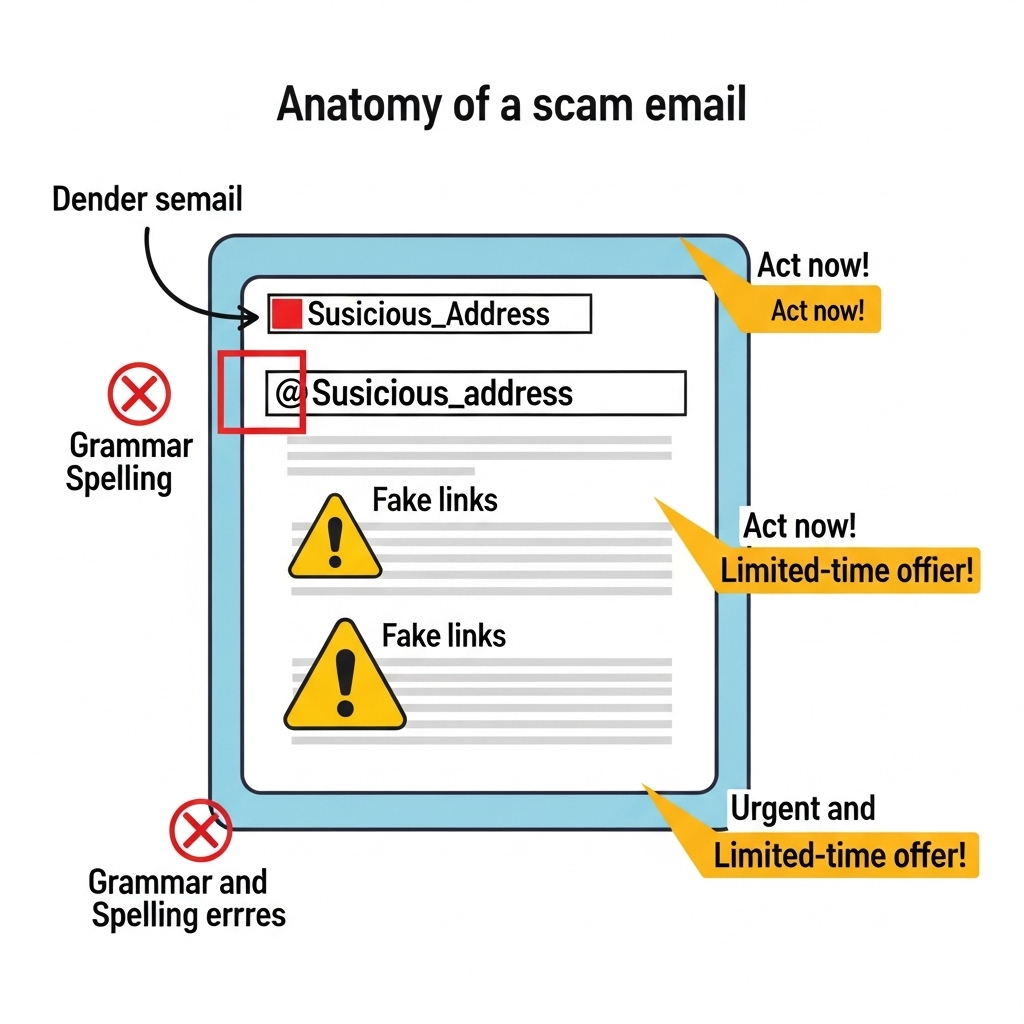
- Dringliche oder drohende Formulierungen wie „Dein Konto wird gesperrt!“ oder „Sofortiges Handeln erforderlich!“ sind klassische Druckmittel.
- Ungewöhnliche Absenderadresse: Als Name steht „Amazon Support“, die E-Mail kommt aber von support@amaz0n-updates.ru.
- Grammatik- und Rechtschreibfehler: Seriöse Unternehmen lesen ihre Nachrichten Korrektur. Schlampige Texte sind ein Warnzeichen.
- Verdächtige Links oder Anhänge: Fahre mit der Maus über jeden Link, bevor du klickst. Passt er nicht zur offiziellen Domain des Unternehmens, lass ihn in Ruhe.
- Ungewöhnliche Anfragen: Kein seriöses Unternehmen fragt per E-Mail nach deinem Passwort, deiner Sozialversicherungsnummer oder deinen Zahlungsdaten.
Diese Anzeichen zu erkennen ist deine erste Verteidigungslinie gegen Betrug.
Warum Phishing so gefährlich ist
Phishing ist heute die häufigste und wirksamste Methode bei Betrugs-E-Mails. Und sie entwickelt sich ständig weiter.
Eine Phishing-Mail gibt sich meist als vertrauenswürdiges Unternehmen oder als bekannte Person aus und enthält einen gefälschten Link oder Anhang. Nach dem Klick landest du womöglich auf einer falschen Login-Seite, lädst unbemerkt Schadsoftware herunter oder gibst deine Zugangsdaten preis.
Es gibt mehrere Varianten:
- Spear-Phishing: Auf den Empfänger zugeschnitten und dadurch viel glaubwürdiger.
- Whaling: Zielt auf hochrangige Personen wie Führungskräfte.
- Clone-Phishing: Eine echte E-Mail wird kopiert und ein Link oder eine Datei durch etwas Schädliches ersetzt.
Weil Phishing selbst versierte Nutzer täuschen kann, schützt du dich am besten, indem du wachsam bleibst und im Zweifel den Absender unabhängig überprüfst.
Was du bei einer verdächtigen E-Mail tun solltest
Auch wenn du vorsichtig bist, kann sich Betrug in deinen Posteingang schleichen. Wichtig ist, nicht in Panik zu geraten und nicht darauf einzugehen.
So gehst du vor:
- Klick nichts an. Keine Links, keine Anhänge. Antworte auch nicht.
- Melde die Mail. Die meisten E-Mail-Anbieter haben eine Funktion „Phishing melden“.
- Blockiere den Absender. Das trainiert deinen Spamfilter.
- Prüfe deine Konten. Wenn du doch geklickt hast, ändere sofort deine Passwörter und aktiviere die Zwei-Faktor-Authentifizierung.
- Scanne dein Gerät. Nutze ein vertrauenswürdiges Antivirenprogramm, um nach Schadsoftware oder verdächtigen Aktivitäten zu suchen.
Wenn du diese Schritte schnell umsetzt, kannst du einen Schaden verringern oder ganz verhindern.
Bessere E-Mail-Gewohnheiten aufbauen
Betrug zu vermeiden heißt nicht nur, ihn zu erkennen, sondern auch, sichere Gewohnheiten konsequent zu pflegen.
Diese Gewohnheiten helfen dir dabei:
- Nutze ein starkes, einmaliges Passwort für dein E-Mail-Konto. Ein Passwortmanager macht das einfach.
- Aktiviere die Zwei-Faktor-Authentifizierung (2FA) für eine zusätzliche Schutzschicht.
- Halte deine Software aktuell, auch Browser, Betriebssystem und Antivirenprogramm.
- Sieh regelmäßig in Posteingang und Papierkorb nach, ob dort etwas Seltsames liegt, das auf eine Kompromittierung hindeutet.
- Nutze kein öffentliches WLAN, um sensible E-Mails abzurufen, außer du bist mit einem VPN verbunden.
Behandle deinen Posteingang wie deine Haustür. Schließ ihn ab, behalte ihn im Auge und öffne ihn nie für Fremde.
Ratgeber gegen Betrugs-E-Mails: So bleibst du in deinem Posteingang sicher
Erstklassige E-Mail-Anbieter für Sicherheit vor Betrug
Manchmal ist es am besten, Betrugs-E-Mails vom Anbieter abfangen zu lassen, bevor sie überhaupt in deinem Posteingang landen. Nicht alle E-Mail-Dienste filtern Phishing, Spam und schädliche Inhalte gleich gut. Wenn dir Schutz wichtig ist, lohnt sich ein Anbieter mit starken eingebauten Sicherheitsfunktionen.
Hier sind einige der besten E-Mail-Anbieter, die für ihre Sicherheit bekannt sind:
1. ProtonMail
ProtonMail sitzt in der Schweiz, ist auf Privatsphäre ausgelegt und bietet Ende-zu-Ende-Verschlüsselung, eine Zero-Access-Architektur (selbst der Anbieter kann deine E-Mails nicht lesen) sowie starke Spam- und Phishing-Filter. Ideal für alle, denen Sicherheit und Vertraulichkeit wichtig sind.
2. Gmail (Google Workspace)
Google blockt mit maschinellem Lernen und KI über 99,9 % von Spam, Phishing und Schadsoftware. Mit weiteren Sicherheitsfunktionen wie der Bestätigung in zwei Schritten, Warnungen von Safe Browsing und der Durchsetzung von SPF/DKIM/DMARC bleibt Gmail eine solide Wahl für privat und geschäftlich.
3. Outlook (Microsoft 365)
Outlook bietet, vor allem mit einem Microsoft-365-Abo, Bedrohungserkennung auf Unternehmensniveau, Anhangsprüfung und Phishing-Schutz. Die Integration von Microsoft Defender erkennt schädliche Inhalte früh, und die Linkprüfung hilft dir, gefährliche Weiterleitungen zu umgehen.
4. Zoho Mail
Zoho bietet werbefreie E-Mails mit starkem Fokus auf Sicherheit, darunter Spamfilter, Datenverschlüsselung und Schutz auf Domain-Ebene. Perfekt für Unternehmen, die eine sichere, datenschutzbewusste Alternative suchen.
5. Tutanota
Tutanota ist ein weiterer auf Privatsphäre ausgerichteter Anbieter und verschlüsselt alles, von Betreffzeilen bis zu Adressbüchern. Der automatische Spamfilter und die Phishing-Erkennung arbeiten außergewöhnlich zuverlässig, und der Dienst ist Open Source, was für Transparenz sorgt.
Jeder Anbieter hat seine eigene Mischung aus Funktionen, doch alle blocken Betrug sehr gut, bevor er in deinem Posteingang landet. Mit einem dieser Dienste hast du eine zusätzliche Verteidigungsschicht, ohne selbst zum Cybersicherheitsexperten werden zu müssen.
Wenn du noch eine veraltete oder unsichere E-Mail-Plattform nutzt, ist der Wechsel zu einem modernen, sicherheitsorientierten Anbieter vielleicht der einfachste Gewinn für deine digitale Sicherheit.
So schützt du dein Unternehmen vor E-Mail-Betrug
Betrugs-E-Mails sind nicht nur ein privates Problem, sondern ein ernstes Geschäftsrisiko.
Kleine Unternehmen sind besonders anfällig, weil sie oft kein eigenes Cybersicherheitsteam haben. Das hilft:
- Schulung der Mitarbeitenden: Bring deinem Team bei, Phishing-Versuche und Social-Engineering-Methoden zu erkennen.
- Interne Richtlinien: Sensible Informationen dürfen nie ohne Rückbestätigung per E-Mail verschickt werden.
- E-Mail-Filter einsetzen: Fortgeschrittene Spamfilter und Tools zur Bedrohungserkennung verringern die Angriffsfläche.
- Ungewöhnliche Aktivitäten überwachen: Unerwartete Anmeldungen, große Anhänge oder merkwürdige Anfragen sollten Alarm auslösen.
Eine Kultur der Aufmerksamkeit zu schaffen ist eine der besten Verteidigungen, die ein Unternehmen aufbauen kann.
Wenn Betrugs-E-Mails persönlich werden
Betrüger werden immer persönlicher. Sie recherchieren dich in sozialen Netzwerken, fälschen Absender, die du kennst, oder nutzen Angaben aus einem früheren Datenleck, damit ihre E-Mails überzeugender wirken.
Diese Methode heißt Social Engineering und ist besonders gefährlich, weil sie Vertrauen aufbaut. Du befolgst eine Aufforderung viel eher, wenn du glaubst, der Absender sei dein Chef, deine Bank oder ein Familienmitglied.
Bleib skeptisch, auch wenn dir etwas vertraut vorkommt. Wenn sich etwas komisch anfühlt, überprüfe es auf einem anderen Weg, bevor du handelst.
Tools, die dir helfen, sicher zu bleiben
Du musst nicht allein gegen Betrug kämpfen. Es gibt Werkzeuge, die deine E-Mails schützen und dir helfen, Warnsignale früh zu erkennen.
Hilfreich sind zum Beispiel:
- Spamfilter: Die meisten E-Mail-Plattformen wie Gmail oder Outlook haben leistungsfähige Filter, die Betrugs-E-Mails automatisch aussortieren.
- Browser-Erweiterungen: Tools wie Bitdefender TrafficLight oder Norton Safe Web warnen dich, bevor du gefährliche Seiten besuchst.
- Tools zur E-Mail-Verifizierung: Manche Unternehmen nutzen Verfahren wie SPF, DKIM und DMARC, damit E-Mails nachweislich von vertrauenswürdigen Quellen stammen. Achte in deinem Posteingang auf Authentifizierungssymbole.
- Passwortmanager verhindern die Wiederverwendung von Passwörtern und füllen Zugangsdaten nur auf den richtigen Websites automatisch aus.
Eine Kombination dieser Hilfen erhöht deinen Schutz deutlich.
Bei neuen Betrugsmaschen auf dem Laufenden bleiben
Betrüger entwickeln sich ständig weiter. Dein Wissen sollte das auch tun.
Abonniere Newsletter zur Cybersicherheit, folge Tech-Blogs und sieh dir offizielle Quellen an, zum Beispiel:
- Die Federal Trade Commission (FTC) – Bietet Warnungen und Tipps gegen Betrug.
- Have I Been Pwned – Zeigt dir, ob deine E-Mail-Adresse in einem Datenleck aufgetaucht ist.
- StaySafeOnline.org – Bietet Sicherheitstipps für Privatpersonen und Unternehmen.
Gut informiert zu sein ist dein bester langfristiger Schutz. Wer die Bedrohungen versteht, kann sicherer mit ihnen umgehen.
Fazit: Bleib clever, bleib sicher
Betrugs-E-Mails verschwinden nicht, aber mit dem richtigen Wissen und den richtigen Gewohnheiten tappst du nicht in ihre Fallen. Es kommt darauf an, vorsichtig, informiert und vorausschauend zu sein. Denk nach, bevor du klickst, hinterfrage alles, was merkwürdig wirkt, und nutze die vorhandenen Werkzeuge, um deinen Posteingang zu schützen.
Digitale Sicherheit muss nicht kompliziert sein, und ein paar kluge Änderungen schützen deine persönlichen Daten, dein Geld und deine Nerven. Wenn du also das nächste Mal ein zu gutes Angebot oder eine dringende „Kontowarnung“ bekommst, weißt du genau, was zu tun ist.
Bleib wachsam, bleib skeptisch und bleib immer einen Schritt voraus.

Geschrieben von
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
Alle Artikel von arief zufar