SSL Handshake Injection: Ancaman bagi Koneksi Aman di 2025
Diterjemahkan dari versi asli (English). Baca versi aslinya

Di halaman ini 29 bagian
- Memahami SSL Handshake Injection dalam Keamanan Siber Modern
- Apa Itu SSL Handshake dan Mengapa Penting
- Cara Kerja SSL Handshake Injection
- Mengapa SSL Handshake Injection Meningkat di 2025
- SSL Handshake Injection dalam Konteks TLS Interception
- Memahami Teknik TLS Interception
- Bagaimana TLS Interception Memungkinkan SSL Handshake Injection
- SSL Handshake Injection vs. Kerentanan SSL Tradisional
- Perbedaan Utama dari Eksploit SSL Lainnya
- Kehalusan Eksploit Berbasis Injeksi
- Dampak Nyata SSL Handshake Injection
- Ancaman terhadap Sistem dan Data Perusahaan
- Potensi Serangan Lintas Protokol
- Mencegah SSL Handshake Injection
- Menerapkan Konfigurasi TLS yang Ketat
- Memantau dan Mencatat Semua Kegagalan Handshake
- Hubungan Certificate Spoofing dengan SSL Handshake Injection
- Validasi Sertifikat yang Lemah sebagai Pemicu
- Bertahan dari Injeksi Berbasis Sertifikat
- Tool yang Dipakai untuk SSL Handshake Injection di 2025
- Framework MITM Populer dan Kemampuannya
- Pentingnya Segmentasi Jaringan yang Tepat
- Memitigasi SSL Handshake Injection di Aplikasi Web
- Praktik Terbaik untuk Developer Web
- Melindungi API Web dan Aplikasi Mobile
- Masa Depan Pertahanan terhadap SSL Handshake Injection
- Deteksi Anomali Handshake Berbasis AI
- Respons Industri dan Standar yang Berkembang
- Kesimpulan: Mengamankan Sistem Anda dari SSL Handshake Injection
Memahami SSL Handshake Injection dalam Keamanan Siber Modern
Apa Itu SSL Handshake dan Mengapa Penting
SSL handshake adalah proses mendasar yang terjadi ketika dua sistem, biasanya klien dan server, membangun koneksi aman menggunakan protokol SSL/TLS. Selama handshake ini, klien dan server bertukar informasi kriptografi, memverifikasi sertifikat, menyepakati metode enkripsi, dan akhirnya membuat session key bersama untuk mengenkripsi komunikasi.
Proses handshake ini krusial karena menjadi fondasi komunikasi terenkripsi. Tanpa handshake yang benar, data yang dipertukarkan bisa terpapar penyadapan atau manipulasi. Handshake terdiri dari beberapa tahap, seperti negosiasi versi, kesepakatan cipher suite, pertukaran kunci, dan validasi sertifikat. Semua tahap ini harus berjalan sempurna dan tanpa gangguan.
Cara Kerja SSL Handshake Injection
SSL handshake injection adalah jenis serangan di mana pelaku berbahaya menyisipkan data tanpa izin atau data cacat ke dalam proses SSL handshake. Tujuannya adalah mengganggu negosiasi, memanipulasi pertukaran kriptografi, atau memasukkan sertifikat palsu.
Dalam skenario serangan SSL handshake injection yang umum, penyerang mencegat paket handshake awal lalu menyuntikkan paket buatan yang membingungkan atau menimpa perilaku yang diharapkan. Misalnya, penyerang bisa mengelabui server agar menerima cipher suite yang berbeda atau melewati validasi sertifikat. Injeksi juga bisa dipakai untuk menurunkan koneksi dari TLS ke SSLv3, sehingga metode enkripsi yang lebih lama dan lemah bisa digunakan.
Mengapa SSL Handshake Injection Meningkat di 2025
Seiring makin banyak bisnis beralih ke infrastruktur terenkripsi dan koneksi jarak jauh, volume lalu lintas SSL/TLS meningkat pesat. Akibatnya, penyerang punya lebih banyak peluang memanipulasi proses handshake, terutama di lingkungan yang tidak memiliki validasi ketat atau masih mengandalkan protokol usang.
Di 2025, kompleksitas implementasi SSL yang terus bertambah, ditambah dukungan legacy untuk versi TLS lama, membuka peluang injeksi. Selain itu, kecanggihan tool MITM (man-in-the-middle) memungkinkan penyerang mencegat dan mengubah paket handshake dengan lebih halus daripada sebelumnya.
SSL Handshake Injection dalam Konteks TLS Interception
Memahami Teknik TLS Interception
TLS interception sering dipakai perusahaan untuk memeriksa lalu lintas SSL/TLS dari ancaman. Caranya dengan mengakhiri koneksi di proxy tepercaya, mendekripsi lalu lintas, memeriksanya, dan kemudian mengenkripsinya kembali sebelum diteruskan. Proses ini sangat bergantung pada SSL handshake.
Namun, pengaturan ini membuka potensi celah serangan. Jika proxy tidak dikonfigurasi dengan aman, penyerang bisa mengeksploitasi fase enkripsi ulang atau menyuntikkan data selama handshake antara klien dan proxy. Ini menciptakan ilusi koneksi aman, sementara penyerang mendapat visibilitas dan kendali atas data.
Bagaimana TLS Interception Memungkinkan SSL Handshake Injection
Di lingkungan yang lazim memakai TLS interception, penyerang bisa menempatkan diri di antara klien dan proxy, lalu menyuntikkan paket handshake palsu. Jika sistem tidak memvalidasi rantai sertifikat dengan ketat atau masih mengizinkan enkripsi usang, penyerang bisa memanipulasi hasil handshake.
Misalnya, menyuntikkan pesan “ServerHello” palsu dengan cipher suite yang sudah dikompromikan dapat menghasilkan session key yang tidak aman. Pada akhirnya ini bisa memberi penyerang akses dekripsi ke seluruh sesi.
SSL Handshake Injection vs. Kerentanan SSL Tradisional
Perbedaan Utama dari Eksploit SSL Lainnya
Kerentanan SSL tradisional, seperti POODLE atau BEAST, memanfaatkan cacat pada desain protokol. Sebaliknya, SSL handshake injection memanipulasi eksekusi protokol, bukan mengeksploitasi cacat bawaannya. Hal ini membuatnya lebih adaptif dan lebih sulit dideteksi oleh tool keamanan berbasis signature.
Berbeda dengan certificate spoofing, yaitu memalsukan sertifikat untuk meniru sumber tepercaya, handshake injection merusak proses yang memeriksa sertifikat tersebut. Karena itu, teknik ini bisa dipakai bersama spoofing atau sebagai serangan tersendiri.
Kehalusan Eksploit Berbasis Injeksi
SSL handshake injection sering kali sulit terlihat. Karena pesan handshake umumnya kecil dan hanya muncul saat sesi dimulai, banyak intrusion detection system melewatkan anomalinya. Selain itu, penyerang bisa menyesuaikan injeksi agar menyerupai variasi yang sah, sehingga sulit dikenali tanpa deep packet inspection.
Dampak Nyata SSL Handshake Injection
Ancaman terhadap Sistem dan Data Perusahaan
VPN perusahaan, layanan cloud, dan endpoint API sangat rentan terhadap ancaman ini. Misalkan penyerang berhasil melakukan SSL handshake injection pada sistem tersebut. Dalam kasus itu, mereka bisa mendapat akses tanpa izin atau menyadap data rahasia, termasuk kredensial login, token, dan informasi pribadi.
Handshake yang disuntikkan juga bisa menyebabkan layanan terhenti dengan membingungkan atau membuat modul SSL di web server crash, terutama pada server dengan implementasi SSL stack kustom atau logika handshake yang dimodifikasi.
Potensi Serangan Lintas Protokol
SSL handshake yang disuntikkan bisa mengalihkan atau memanipulasi protokol tingkat aplikasi. Misalnya, penyerang bisa memanipulasi pesan handshake untuk memicu HTTP redirect loop atau membajak inisialisasi WebSocket. Ini memperbesar dampaknya melampaui pembajakan sesi biasa.
Mencegah SSL Handshake Injection
Menerapkan Konfigurasi TLS yang Ketat
Langkah pertama adalah hanya memakai versi TLS modern (1.2 dan 1.3), menonaktifkan mekanisme fallback, dan membatasi pilihan cipher suite. Praktik ini membatasi kemampuan penyerang memanipulasi proses handshake.
Certificate pinning di sisi klien bisa mencegah diterimanya sertifikat tanpa otorisasi, meskipun handshake tampak valid. Demikian pula, menerapkan mutual authentication memastikan klien dan server sama-sama menyajikan kredensial yang valid.
Memantau dan Mencatat Semua Kegagalan Handshake
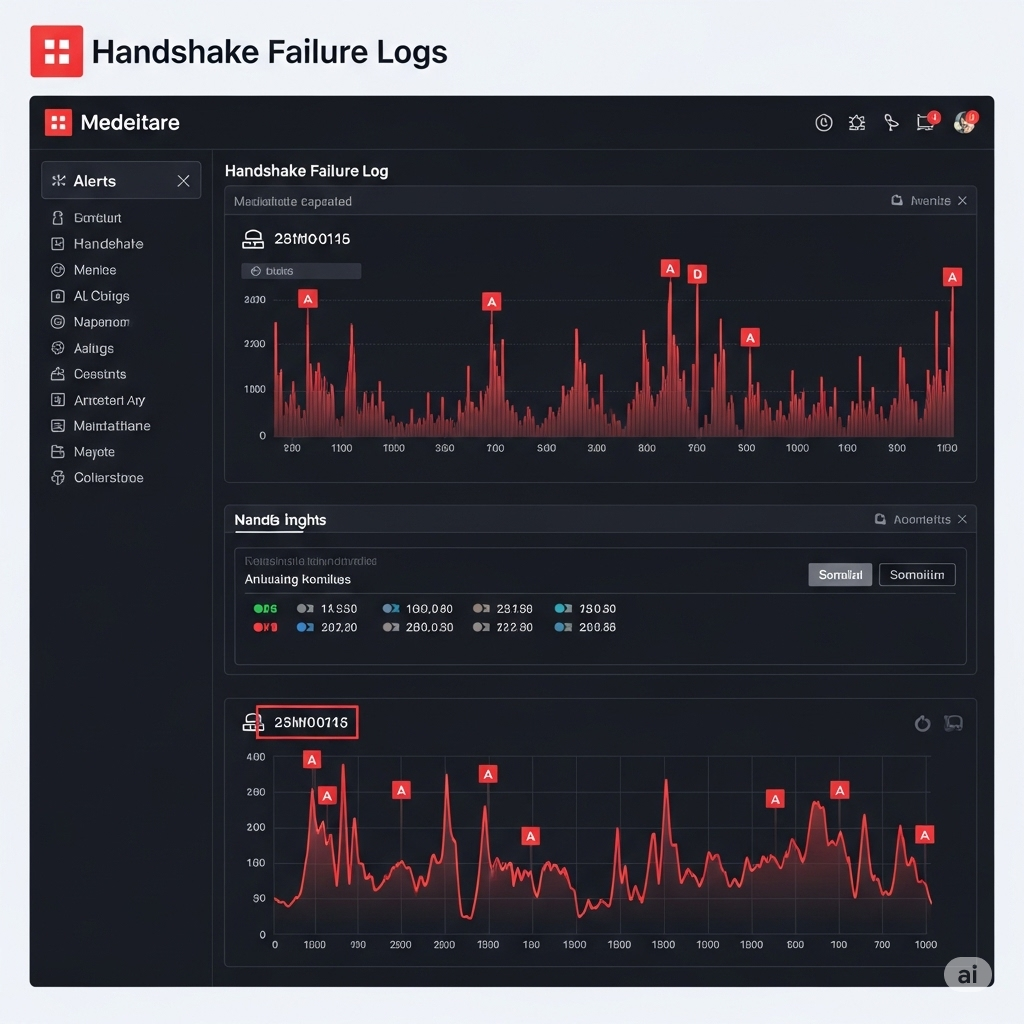
Mencatat setiap kegagalan handshake (handshake failure) dengan diagnostik terperinci memungkinkan tim keamanan menganalisis pola. Jika ada upaya injeksi, log kegagalan sering menunjukkan client hello yang tak terduga atau usulan cipher yang tidak standar.
Menerapkan deteksi anomali handshake di firewall atau tool keamanan aplikasi bisa memberi peringatan real-time dan pemblokiran otomatis.
Hubungan Certificate Spoofing dengan SSL Handshake Injection
Validasi Sertifikat yang Lemah sebagai Pemicu
SSL handshake injection sering memanfaatkan validasi sertifikat yang lemah atau tidak ada. Jika sebuah sistem menerima sertifikat self-signed tanpa validasi ketat, handshake yang disuntikkan dengan sertifikat palsu akan berhasil.
Sistem harus menerapkan pemeriksaan OCSP (Online Certificate Status Protocol) dan melarang penggunaan sertifikat kedaluwarsa atau yang ditandatangani dengan lemah. Langkah ini mencegah penyerang menyuntikkan kredensial palsu selama handshake.
Bertahan dari Injeksi Berbasis Sertifikat
Certificate transparency log, HSTS (HTTP Strict Transport Security), dan DANE (DNS-based Authentication of Named Entities) membantu melindungi dari sertifikat yang dipalsukan atau disuntikkan. Menggabungkan mekanisme ini dengan proses handshake yang diperkuat secara signifikan mengurangi risiko.

Tool yang Dipakai untuk SSL Handshake Injection di 2025
Framework MITM Populer dan Kemampuannya
Tool canggih seperti mitmproxy, Bettercap, dan SSLsplit sering dipakai untuk melakukan SSL handshake injection dalam penetration testing maupun serangan nyata. Tool ini bisa menjeda, memanipulasi, dan memutar ulang pesan handshake.
Tool tersebut mendukung perubahan paket yang terperinci dan manipulasi real-time terhadap usulan cipher, rantai sertifikat, dan parameter pertukaran kunci, sehingga kuat sekaligus berbahaya jika disalahgunakan.
Pentingnya Segmentasi Jaringan yang Tepat
Mencegah ancaman internal memakai tool ini membutuhkan segmentasi jaringan yang ketat. Membatasi akses ke titik terminasi SSL/TLS dan menerapkan penyaringan di tingkat aplikasi membuat penyerang lebih sulit menjangkau target yang rentan.
Memitigasi SSL Handshake Injection di Aplikasi Web
Praktik Terbaik untuk Developer Web
Developer sebaiknya memakai library TLS modern, menerapkan validasi sertifikat yang ketat, dan menghindari implementasi SSL/TLS buatan sendiri. Library modern, seperti OpenSSL 3.x atau BoringSSL, sudah memiliki beberapa pengaman terhadap injeksi.
Selain itu, developer sebaiknya memvalidasi semua rantai sertifikat klien, bahkan jika TLS offloading digunakan, dan memastikan edge proxy meneruskan detail handshake yang lengkap dan asli.
Melindungi API Web dan Aplikasi Mobile
Aplikasi mobile tidak boleh bergantung pada konfigurasi SSL tingkat sistem. Sebaliknya, aplikasi harus menerapkan pinning kustom dan melakukan validasi hostname yang ketat. API web harus menolak klien dengan usulan cipher yang lemah atau dimanipulasi selama proses handshake.
Masa Depan Pertahanan terhadap SSL Handshake Injection
Deteksi Anomali Handshake Berbasis AI
AI dan machine learning makin sering dipakai untuk mendeteksi upaya handshake injection. Sistem ini bisa mempelajari pola handshake standar dan mengenali variasi hasil injeksi secara real-time.
Dengan terus memperbarui model deteksinya, tool berbasis AI bisa selalu selangkah di depan penyerang yang mengembangkan teknik injeksi baru.
Respons Industri dan Standar yang Berkembang
Badan standardisasi sedang berupaya menghentikan penggunaan versi TLS yang tidak aman, meningkatkan ketahanan handshake, dan menerapkan proses validasi yang lebih ketat. Versi TLS mendatang mungkin menyertakan perlindungan bawaan terhadap vektor injeksi yang sudah dikenal.
Sampai saat itu, penguatan sistem secara proaktif, pemantauan yang waspada, dan pelatihan berkelanjutan tetap menjadi pertahanan terbaik.
Kesimpulan: Mengamankan Sistem Anda dari SSL Handshake Injection
SSL handshake injection menjadi ancaman yang makin besar di dunia digital yang makin terenkripsi. Meski bukan vektor serangan yang paling terkenal, sifatnya yang sulit terdeteksi dan efektif menjadikannya perhatian utama bagi profesional keamanan di 2025. Organisasi harus memperkuat konfigurasi TLS, memantau perilaku handshake, dan mengedukasi tim tentang taktik injeksi yang baru muncul.
Menggabungkan pertahanan teknis dengan kesadaran organisasi adalah satu-satunya jalan untuk mengamankan kanal komunikasi dan mencegah kebocoran besar.

Ditulis oleh
arief zufar
Prioritize relationships over profits for long-term mutual progress, always thinking ahead.
Semua artikel karya arief zufar